Un plan d’urgence contre les attaques et leurs conséquences
Le Japon a approuvé, le 6 novembre 2026, une enveloppe d’urgence de 10 milliards de yens, soit environ 63 millions de dollars, pour la cybersécurité. Le gouvernement de la Première ministre Sanae Takaichi a adopté des mesures visant à détecter les failles de sécurité, à dépêcher des spécialistes auprès des entreprises et à examiner la possibilité de bloquer l’accès aux sites diffusant des données personnelles volées.
Sommaire
- Un plan d’urgence contre les attaques et leurs conséquences
- Pourquoi la fuite chez GMO a déclenché une réaction
- L’IA s’invite dans les mesures de sécurité de base
- Des équipes différentes pour les différentes étapes d’une attaque
- À quoi serviront les 10 milliards de yens
- La défense cyber active ne se limite plus à la protection des réseaux individuels
- Le blocage des sites diffusant des données divulguées doit faire l’objet d’un examen juridique
- Une réponse distincte pour les incidents touchant à la sécurité nationale
- Les lancements de novembre constitueront le prochain test concret
- À retenir
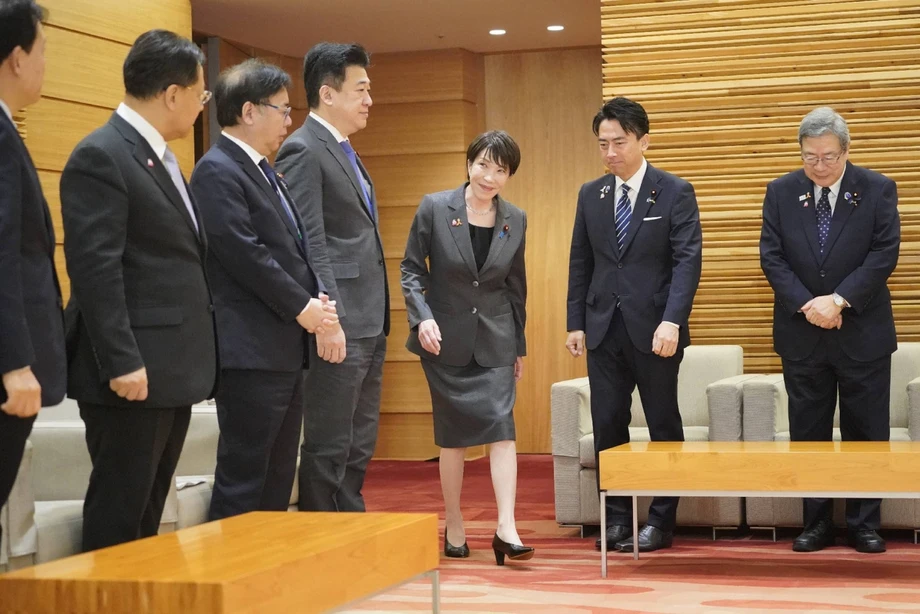
Le plan, finalisé lors d’une réunion des ministres concernés au bureau de la Première ministre, répond à une série de fuites de données, notamment à une attaque visant GMO Internet Group Inc., accompagnée d’une demande de rançon. Il traite à la fois de l’intrusion initiale dans un système informatique et des préjudices qui peuvent découler de la circulation des données volées.
Une équipe spécialisée dans les tests et le renforcement des défenses doit entrer en fonction en novembre. Une autre équipe prendra contact avec les entreprises considérées comme exposées avant que des attaquants ne passent à l’action. Une équipe d’intervention prévue, réunissant des experts des secteurs public et privé, aidera les entreprises à réagir après une intrusion.
Lors de la réunion, Sanae Takaichi, Première ministre japonaise, a appelé l’ensemble du gouvernement à coordonner son action :
mobiliser toute sa force pour renforcer la capacité du Japon à réagir
Le plan repose sur quatre piliers : renforcer les mesures de sécurité de base grâce à l’intelligence artificielle, améliorer la collecte d’informations et l’analyse des enquêtes, mettre en place des réponses stratégiques aux attaques et aider les victimes tout en prévenant de nouveaux préjudices.
Ces quatre axes réunissent des tâches qui, autrement, pourraient incomber à différents organismes. Une entreprise doit corriger ses failles, les enquêteurs ont besoin d’informations sur l’attaquant et les clients doivent être protégés contre l’utilisation abusive des données exposées. Le plan japonais vise à coordonner ces efforts, au lieu de s’arrêter à la réparation d’un système compromis.
Pourquoi la fuite chez GMO a déclenché une réaction
Le 26 octobre, Takaichi a demandé aux responsables de préparer ce plan après une série de fuites importantes de données personnelles. Les inquiétudes ne portaient plus seulement sur les données dérobées, mais aussi sur les pertes financières subies par les personnes dont les informations pouvaient être utilisées à mauvais escient.
La fuite de données chez GMO et les pertes financières concernait 26 739 serveurs potentiellement touchés, selon l’entreprise. Les données impliquées portaient sur des comptes de négociation auprès de plus de 70 sociétés de courtage, prestataires de change et autres entreprises au Japon et à l’étranger. Un client de la préfecture de Kanagawa a déclaré avoir perdu plus de 6 millions de yens à la suite d’opérations de change non autorisées.
Pour les clients, le risque concret est qu’une fuite continue de causer des dommages après la fin de l’intrusion initiale. Des informations dérobées à une entreprise peuvent servir à tenter d’accéder à des comptes financiers ou à commettre d’autres fraudes. L’aide aux victimes et les mesures visant à limiter la circulation des données divulguées prévues par le gouvernement répondent à cette étape ultérieure.
Les principales étapes de la réponse s’échelonnent sur plusieurs dates :
- Octobre : entrée en vigueur d’une loi autorisant une défense cyber active, notamment l’accès proactif aux serveurs utilisés par des attaquants.
- 26 octobre : Takaichi demande aux ministres de préparer un plan d’urgence pour la cybersécurité.
- 6 novembre : les ministres finalisent le plan et le gouvernement approuve le prélèvement de 10 milliards de yens sur les réserves de l’exercice budgétaire 2026.
- En novembre : la mise en place de l’équipe spécialisée en sécurité et de l’équipe chargée de prendre contact avec les entreprises à risque est prévue.
- D’ici la fin de l’exercice budgétaire : le gouvernement prévoit de mettre en place l’équipe d’intervention cyber réunissant les secteurs public et privé.
L’IA s’invite dans les mesures de sécurité de base
Le plan japonais désigne l’insuffisance des défenses de base comme un problème récurrent dans les fuites récentes. Il met également en avant une menace plus rapide : les progrès de l’intelligence artificielle permettent d’exploiter des failles rapidement et à grande échelle.
L’hygiène informatique désigne les tâches courantes qui permettent de protéger les systèmes, comme l’installation des mises à jour de sécurité, le contrôle des accès et la recherche de failles. Ces tâches peuvent sembler ordinaires, mais une porte d’entrée négligée peut permettre à un attaquant d’accéder à des données sensibles.
Le gouvernement prévoit d’utiliser l’IA pour aider à détecter les vulnérabilités et de coopérer avec des développeurs d’IA avancée et des entreprises technologiques étrangères afin de tenir à jour les informations sur les failles. Une vulnérabilité est une faiblesse qu’une personne peut exploiter pour pénétrer dans un système ou lui faire adopter un comportement imprévu.
L’urgence de la situation est confirmée par l’existence d’outils capables d’automatiser certaines étapes d’une attaque. Lors d’une précédente démonstration de sécurité d’ARTEX, la société japonaise de cybersécurité S&J a indiqué qu’un agent d’IA avait recueilli des données personnelles fictives sur un site de test en une quinzaine de secondes. Nobuo Miwa, président de S&J, a déclaré qu’une tâche pouvant prendre plusieurs jours à une personne pouvait être accomplie par l’IA en quelques secondes ou quelques minutes.
La réponse du gouvernement fait également appel à l’IA pour les mesures de défense. Les contrôles automatisés peuvent aider les spécialistes à repérer des failles, tandis que la coopération avec les entreprises technologiques peut fournir des informations plus récentes sur les vulnérabilités que les attaquants pourraient chercher à exploiter.
Des équipes différentes pour les différentes étapes d’une attaque
L’équipe spécialisée, présentée comme une équipe de « top gun », réunira des personnes possédant des compétences techniques avancées. Elle réalisera notamment des tests d’intrusion et renforcera les mesures de sécurité. Un test d’intrusion consiste à tenter, avec autorisation, de pénétrer dans un système afin que son propriétaire puisse détecter et corriger les failles.
L’équipe chargée de prendre contact avec les entreprises aura une mission différente : approcher celles qui sont exposées à des risques potentiels et les inciter à agir de manière préventive. Son lancement prévu en novembre mettrait en place un dispositif d’intervention avant qu’une entreprise ne soit victime d’une attaque.
L’équipe d’intervention cyber réunira des experts des secteurs public et privé et aidera les entreprises à réagir dans les premières heures d’une attaque. Le gouvernement prévoit de la mettre en place d’ici la fin de l’exercice budgétaire, après les deux équipes dont le lancement est prévu en novembre.
Ces missions couvrent trois étapes pratiques : contrôler les défenses, avertir les organisations des risques et leur apporter une aide en cas d’attaque. Pour une entreprise victime d’une intrusion, l’accès à des spécialistes extérieurs pourrait être précieux au moment d’évaluer la situation et de décider de la réponse à apporter.
À quoi serviront les 10 milliards de yens
Le 6 novembre, le gouvernement a approuvé l’affectation de 10 milliards de yens, prélevés sur les fonds de réserve du budget général de l’exercice 2026. Ces fonds sont des sommes déjà inscrites au budget, que le gouvernement peut mobiliser pour répondre à des besoins survenant pendant l’exercice.
Cette enveloppe financera des contrôles visant à détecter les vulnérabilités des systèmes informatiques exploités par les institutions gouvernementales et d’autres organismes publics. Elle servira également à acheter et à moderniser du matériel de cybersécurité, notamment des équipements de police destinés à la collecte et à l’analyse du renseignement.
La ministre des Finances, Katayama, a indiqué que ces fonds contribueraient à coordonner la protection entre les ministères et les organismes :
Grâce à ces fonds de réserve, nous travaillerons en étroite collaboration avec les ministères et organismes concernés pour veiller à ce que toutes les mesures de sécurité nécessaires soient en place.
Takaichi a également demandé à la ministre des Finances et aux autres ministres concernés d’évaluer les besoins de financement nécessaires à la mise en œuvre des mesures d’urgence. Cette décision donne aux organismes les moyens de mener rapidement des contrôles et d’acquérir du matériel, tandis que les nouvelles équipes sont en cours de constitution.
La défense cyber active ne se limite plus à la protection des réseaux individuels
Le Japon prévoit également de renforcer sa capacité à neutraliser les menaces en accédant de manière proactive aux serveurs utilisés par les attaquants. Le gouvernement désigne cette approche comme une défense cyber active, rendue possible par une loi entrée en vigueur en octobre.
Un serveur est un ordinateur qui fournit des services ou stocke des informations pour d’autres ordinateurs. Les attaquants peuvent s’en servir pour diriger des activités malveillantes ou conserver des données volées. Accéder à ces systèmes permet au gouvernement d’agir contre les infrastructures soutenant une attaque, en plus de protéger les organisations japonaises visées.
Takaichi a demandé à Toshiharu Furukawa, ministre chargé de la cybersécurité, d’examiner d’éventuelles révisions de la loi sur le renforcement des capacités de réponse aux cyberattaques. D’éventuelles modifications législatives s’ajoutent ainsi aux mesures opérationnelles déjà prévues dans le plan d’urgence.
Cette combinaison est essentielle pour comprendre l’approche du gouvernement. Certaines mesures portent sur la manière dont les entreprises entretiennent leurs propres systèmes. D’autres concernent les pouvoirs exercés par l’État contre les infrastructures des attaquants et nécessitent un cadre juridique et opérationnel différent.
Le blocage des sites diffusant des données divulguées doit faire l’objet d’un examen juridique
Le gouvernement va accélérer l’examen de la possibilité de bloquer l’accès aux sites web qui affichent des données personnelles divulguées. Il étudie également la possibilité d’autoriser les opérateurs de télécommunications à bloquer l’accès à certains sites ou serveurs liés à des cyberattaques.
Le blocage consisterait à empêcher les connexions vers des destinations précises au moyen des réseaux de télécommunications. Dans le cadre du plan, il vise à limiter les préjudices après une fuite initiale, notamment la poursuite de l’exposition de données personnelles.
La protection constitutionnelle du secret des communications au Japon est au cœur de cet examen. Le plan prévoit une analyse urgente des questions juridiques avant toute mise en œuvre. Le projet de blocage reste à l’étude : son champ d’application, ses garanties et son calendrier de mise en œuvre restent à définir.
Pour les personnes dont les données ont été exposées, cette partie du plan concerne ce qu’il advient de leurs informations après qu’elles ont échappé au contrôle de l’entreprise d’origine. Pour les opérateurs de télécommunications, elle impliquerait des responsabilités allant au-delà de la sécurité de leurs propres réseaux.
Une réponse distincte pour les incidents touchant à la sécurité nationale
Les incidents susceptibles d’avoir de graves conséquences pour la sécurité nationale bénéficieront du soutien d’une équipe réunissant notamment des responsables du Bureau national de la cybersécurité, de l’Agence nationale de police et du ministère de la Défense.
Ce dispositif associe la coordination nationale en matière de cybersécurité, la police et la défense au sein d’une même réponse. Il vient compléter l’équipe d’intervention prévue pour les entreprises touchées et offre au gouvernement un mécanisme distinct pour les incidents ayant des conséquences plus larges à l’échelle nationale.
Une meilleure collecte et analyse des informations appuiera ces deux volets. Les équipements de police financés par les fonds de réserve, la coopération avec des entreprises technologiques étrangères et le partage d’informations sur les vulnérabilités contribuent tous à l’objectif du plan : détecter les menaces et y répondre plus efficacement.
Les lancements de novembre constitueront le prochain test concret
Les premières étapes prévues sont la mise en place, en novembre, de l’équipe spécialisée et de celle chargée de prendre contact avec les entreprises. L’équipe d’intervention cyber doit suivre selon un calendrier allant jusqu’à la fin de l’exercice budgétaire.
Ces lancements commenceront à traduire le plan en aide concrète pour les organisations : tests techniques, alertes avant une attaque et assistance après celle-ci. Les organismes publics et les institutions gouvernementales bénéficieront également de contrôles de vulnérabilité financés par l’enveloppe d’urgence.
Les travaux juridiques se poursuivront parallèlement à ces mesures opérationnelles. Furukawa a été chargé d’examiner une révision de la loi sur la réponse aux cyberattaques, tandis que le gouvernement étudie les modalités d’un éventuel blocage de sites web dans le respect du secret des communications. La réponse d’urgence du Japon associe donc des décisions immédiates en matière de dépenses et de recrutement à des propositions qui nécessitent encore des arbitrages juridiques.
À retenir
- Le Japon a finalisé son plan d’urgence pour la cybersécurité le 6 novembre 2026, après d’importantes fuites de données personnelles.
- Le gouvernement a approuvé 10 milliards de yens, soit environ 63 millions de dollars, pour des contrôles, des équipements et d’autres mesures de cybersécurité.
- Le lancement d’une équipe spécialisée dans les tests et d’une équipe chargée de prendre contact avec les entreprises est prévu en novembre.
- Une équipe d’intervention réunissant les secteurs public et privé doit être mise en place d’ici la fin de l’exercice budgétaire pour aider les entreprises victimes d’attaques.
- Le plan prévoit des contrôles de sécurité assistés par l’IA et une coopération renforcée avec des entreprises technologiques étrangères.
- Le blocage de sites web reste soumis à un examen juridique, notamment au regard de la protection du secret des communications au Japon.
- Des responsables des organismes de cybersécurité, de police et de défense apporteront leur soutien lors d’incidents susceptibles d’avoir de graves conséquences pour la sécurité nationale.