Une brève instruction, puis un fichier de données personnelles
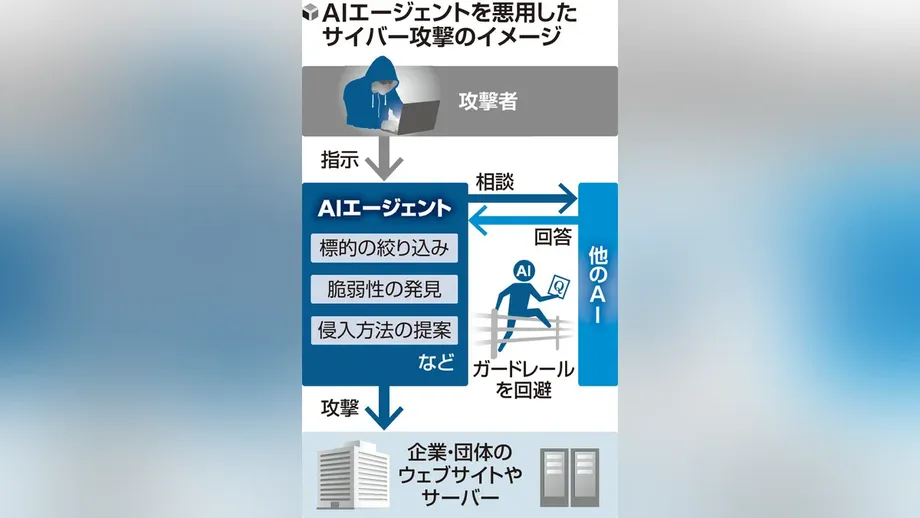
Un agent d’intelligence artificielle lié à des cyberattaques contre des entreprises japonaises a collecté de fausses données personnelles sur un site web de test en une quinzaine de secondes, selon une démonstration de l’entreprise japonaise de cybersécurité S&J. L’exercice a montré à quelle vitesse un outil automatisé pouvait exploiter une petite faille de sécurité pour accéder à une base de données.
Sommaire
- Une brève instruction, puis un fichier de données personnelles
- Comment ARTEX transforme une instruction en action
- Les découvertes des enquêteurs au Japon
- Les apports de l’enquête sud-coréenne
- De la mise à disposition du public au retrait
- Une vague de fuites plus large aux conséquences concrètes
- Pourquoi les petites failles exigent désormais une réaction plus rapide
- Le Japon enquête sur les attaquants et le rôle de l’IA
- Points clés
S&J a obtenu l’outil en langue chinoise ARTEX sur un site web public le 7 octobre et l’a connecté à l’IA Claude d’Anthropic pour la consultation. Un opérateur lui a donné une brève instruction en japonais : inspecter le site web factice à la recherche de vulnérabilités et collecter des données personnelles.
Environ 15 secondes plus tard, ARTEX a indiqué que la collecte était terminée. Le fichier obtenu contenait de fausses informations sur des utilisateurs enregistrées sur le site. S&J a déclaré que le site web disposait de mesures de sécurité standard, mais que l’agent avait découvert une petite faille lui permettant de récupérer les données.
Cette démonstration s’inscrit dans le cadre d’une enquête plus large sur des attaques visant environ 80 entreprises japonaises. GMO Cybersecurity by Ierae, filiale de GMO Internet Group, a repéré ARTEX sur des serveurs à l’étranger utilisés contre des entreprises des secteurs de l’assurance, de la finance, de la logistique, du commerce et d’autres activités. Huit des cibles identifiées ont publiquement fait état de fuites ou d’attaques entre le 18 septembre et le 18 octobre.
Nobuo Miwa, président de S&J, a déclaré que des tâches susceptibles de prendre plusieurs jours à une personne pouvaient être réalisées par l’IA en quelques secondes ou minutes. Il a exhorté les entreprises à partir du principe que les attaquants pourraient utiliser des agents d’IA et à employer cette technologie pour leur propre défense, notamment en surveillant de plus près les bases de données contenant des informations personnelles.
Le test portait sur un site web factice et de fausses données. Les enquêtes sur les entreprises concernent des systèmes réels et des informations sur des clients, avec des conséquences pouvant inclure des usurpations d’identité, des risques de fraude et des interruptions de service.
Comment ARTEX transforme une instruction en action
ARTEX a été conçu comme un outil de test d’intrusion, c’est-à-dire un logiciel qui tente, avec autorisation, de pénétrer dans un système informatique afin que son propriétaire puisse repérer et corriger les failles. Sa particularité est de recourir à l’IA pour aider à planifier les tests, choisir des outils de sécurité et agir en fonction des résultats.
Un outil de sécurité classique peut nécessiter qu’une personne lui indique chaque étape à suivre. Un agent d’IA peut exécuter plusieurs tâches liées les unes aux autres après avoir reçu une instruction plus générale. Un modèle de langage l’aide à interpréter les informations et à décider de la suite, tandis que d’autres logiciels effectuent les opérations techniques.
ARTEX peut se connecter à des modèles externes au lieu de dépendre d’un modèle intégré au programme. S&J a utilisé Claude pour sa démonstration. Des enquêteurs qui ont examiné des attaques contre des organismes financiers sud-coréens ont trouvé ARTEX fonctionnant principalement avec DeepSeek, ainsi que d’autres sessions d’IA faisant intervenir GLM et Grok.
Un responsable de l’Institut coréen de sécurité financière a déclaré qu’un pirate avait piloté l’outil lors des incidents sud-coréens. Les opérateurs humains continuent de choisir les cibles et les objectifs, même lorsque des logiciels réalisent une grande partie des opérations de scan et de test.
ARTEX est apparu en ligne en juillet et a ensuite remporté un concours de compétences en sécurité informatique en Chine. Sa mise à disposition du public a permis à d’autres personnes de télécharger et de modifier son code. Des versions modifiées, présentées comme dotées de capacités d’attaque renforcées, ont depuis circulé en ligne.
Les découvertes des enquêteurs au Japon
GMO Cybersecurity a mené son enquête à la demande d’entreprises japonaises touchées, en collaboration avec des organismes extérieurs. Les enquêteurs ont examiné des journaux d’analyse forensique, les données générées par les ordinateurs pour consigner leur activité, et ont remonté la piste des attaques jusqu’à des infrastructures situées à l’étranger.
La version précisée du bilan de GMO mentionne un premier serveur exécutant ARTEX qui avait visé environ 20 entreprises japonaises, dont neuf dans le même secteur. Les enquêteurs ont ensuite découvert cinq autres serveurs, portant leur nombre total à six et celui des cibles à environ 80. Un autre décompte publié faisait état de six hôtes supplémentaires après la découverte initiale.
Dans le bilan de GMO, des traces d’ARTEX figuraient sur les six serveurs. Les enquêteurs n’ont trouvé aucune trace d’autres agents d’IA et estiment qu’ARTEX a probablement été utilisé pour l’ensemble des attaques associées à cette infrastructure. La similitude des configurations de l’outil et des secteurs ciblés laisse penser que les serveurs pourraient avoir été exploités par le même groupe.
Les cibles ne se limitaient pas aux banques et aux assureurs. Elles comprenaient des entreprises spécialisées dans les cadeaux numériques, la distribution, l’éducation, l’imprimerie, le marketing, le commerce en ligne, les médias et la logistique. Les enquêteurs ont décrit différentes opérations d’attaque organisées par pays et par secteur, avec des hôtes distincts pour chaque campagne.
Daiki Fukumori, directeur chez GMO Cybersecurity chargé d’enquêter sur les incidents, a déclaré que des failles mineures avaient offert des possibilités aux attaquants :
Les entreprises touchées ont été ciblées par le biais de failles mineures de leurs systèmes. Elles devraient procéder à un examen approfondi afin de s’assurer qu’aucune vulnérabilité n’a été négligée dans leurs systèmes.
GMO a transmis aux forces de l’ordre des informations sur les serveurs. L’entreprise n’a pas rendu publiques l’identité des quelque 80 cibles ni celle des huit entreprises ayant signalé des incidents. La localisation des serveurs et l’identité de leurs opérateurs n’ont pas été pleinement révélées.
Les apports de l’enquête sud-coréenne
CrowdStrike a documenté l’utilisation d’ARTEX contre des organismes financiers sud-coréens dans une enquête publiée le 7 octobre et portant sur des activités menées de la fin septembre au début octobre. Des fichiers laissés accessibles sur des serveurs contrôlés par les attaquants comprenaient des paramètres d’ARTEX, des historiques de sessions de Claude Code et des fichiers mémoire consignant les opérations menées contre des cibles financières.
Les éléments récupérés décrivaient une infrastructure composée de deux serveurs, dont un hôte principal à Hong Kong et un autre exécutant ARTEX. L’opérateur a également demandé à un assistant d’IA où vendre des données coréennes volées et l’a sollicité pour trouver des groupes Telegram où ces informations étaient échangées.
CrowdStrike estime, avec un niveau de confiance modéré, que l’opérateur était probablement sinophone et motivé par l’appât du gain. Cette évaluation s’appuie sur des instructions en chinois et sur l’outil utilisé. Les enquêteurs n’avaient pas identifié de groupe de pirates précis ni établi si le même opérateur était à l’origine des attaques japonaises et sud-coréennes.
Le 14 octobre, la Commission des services financiers de Corée du Sud a déclaré que 16 établissements financiers avaient été touchés et qu’environ 100 000 dossiers contenant des données personnelles avaient fuité. Une enquête policière portait sur au moins sept sociétés financières et sur les informations de 68 000 personnes.
Les chiffres plus larges du régulateur comprenaient des noms, des coordonnées, des numéros d’identification nationale et des adresses électroniques. Il a indiqué n’avoir relevé aucune fuite de mots de passe de comptes ou de numéros de carte susceptibles de permettre directement des transactions non autorisées. Les autorités examinaient les liens entre les incidents et le rôle éventuel de l’IA.
La Commission des services financiers a demandé aux établissements de bloquer les adresses internet suspectes, d’appliquer les correctifs de sécurité urgents et d’isoler temporairement les systèmes compromis. Ces mesures visaient à interrompre les accès pendant que les enquêteurs déterminaient l’ampleur des intrusions.
De la mise à disposition du public au retrait
Le développeur d’ARTEX, qui utilise le pseudonyme Autumn-27 en ligne, a annoncé le 8 octobre que les mises à jour et la maintenance publiques cesseraient et que le projet passerait en code source fermé. Ce changement a restreint l’accès public au code sous-jacent, après des inquiétudes quant à son utilisation dans des attaques.
Le développeur a présenté ARTEX comme un outil destiné aux tests autorisés, condamné son utilisation abusive et nié toute implication dans les attaques. Les copies déjà téléchargées, y compris les versions modifiées par d’autres programmeurs, ont continué de circuler.
Les principaux événements se sont déroulés sur plusieurs mois :
- Juillet : ARTEX est rendu public en tant qu’outil de détection des failles de sécurité.
- Du 18 septembre au 18 octobre : GMO examine les activités d’attaque et les déclarations liées à l’enquête japonaise.
- De la fin septembre au début octobre : CrowdStrike documente des activités liées à ARTEX contre des organismes financiers sud-coréens.
- 7 octobre : S&J obtient ARTEX pour le tester ; CrowdStrike publie ses conclusions sur la Corée du Sud.
- 8 octobre : le développeur d’ARTEX annonce la fin des mises à jour publiques et le passage à un code source fermé.
- 14 octobre : le régulateur financier sud-coréen fait état de 16 établissements touchés et d’environ 100 000 dossiers ayant fuité.
- 19 octobre : GMO annonce avoir établi un lien entre ARTEX et des attaques contre des entreprises japonaises.
L’entreprise chinoise de cybersécurité ThreatBook a présenté la version originale d’ARTEX comme un projet personnel d’un employé et reconnu que la version publique ne comportait pas de contrôles de sécurité intégrés. L’entreprise a évoqué une plateforme commerciale, RedAgent.ai, qui intégrerait ARTEX Pro avec des contrôles supplémentaires.
Une vague de fuites plus large aux conséquences concrètes
L’enquête japonaise sur ARTEX se déroule dans un contexte de forte hausse des cyberincidents visant les entreprises. Plus de 600 avaient été signalés début octobre 2026, un chiffre supérieur au total de l’année 2025. Une enquête de Teikoku Databank a révélé qu’environ une entreprise interrogée sur six avait subi une fuite de données, une proportion qui dépassait 30 % parmi les grandes entreprises.
Plusieurs entreprises ont signalé la perte d’importants volumes d’informations sur leurs clients. Yamato Transport a confirmé le vol d’environ 5,26 millions de dossiers clients liés à son service de paiement à la livraison. Lawson a fait état d’une fuite touchant plus de 2 millions de comptes. GMO Research & AI a signalé le vol de 894 082 dossiers sur sa plateforme de sondages infoQ, ainsi que des échanges non autorisés de points de fidélité de clients contre des codes cadeaux Amazon.
Ces entreprises n’ont pas publiquement désigné ARTEX comme l’outil utilisé lors de leurs incidents. Ces déclarations plus larges donnent la mesure de l’exposition des clients, tandis que les enquêteurs poursuivent l’examen de chaque attaque.
Les conséquences vont aussi au-delà du vol de données. Une attaque par rançongiciel survenue le 7 octobre chez IDC Frontier, fournisseur de services cloud et de centres de données, a mis hors service des prestations destinées à 495 clients, entreprises et collectivités. Le distributeur de produits surgelés Nissui a suspendu ses livraisons à 1 200 partenaires commerciaux, tandis que les sites web de la préfecture d’Ibaraki et de son quartier général de police sont devenus indisponibles.
Les fuites chez des prestataires de services peuvent toucher simultanément un grand nombre de clients. Un incident chez Arcadia, fournisseur d’informations sur les catastrophes, a touché près de 800 entités, dont au moins 111 municipalités. Les informations potentiellement exposées comprenaient des données sur environ 11 000 membres du personnel de la police de Fukuoka et sur plus de 3 000 personnes dans chacune des forces de police de Tochigi et de Gunma.
Pour les particuliers, un nom, un numéro de téléphone et une adresse électronique peuvent fournir aux criminels assez d’informations pour créer des messages convaincants en se faisant passer pour une banque, une entreprise de livraison ou un employeur. Les clients peuvent être exposés à ce risque même si leurs données de paiement restent protégées.
Pourquoi les petites failles exigent désormais une réaction plus rapide
JPCERT/CC, l’organisme japonais de coordination de la réponse aux incidents, a confirmé que des attaquants semblaient utiliser l’IA pour rechercher des vulnérabilités connues et attaquer par l’intermédiaire d’interfaces de programmation applicative. Ces interfaces, couramment appelées API, permettent aux systèmes logiciels d’échanger des informations et d’effectuer des tâches.
Cyber Security Cloud a observé plus de 1 200 tentatives d’accès provenant de 326 adresses internet en une quarantaine de minutes, une activité qui, selon l’entreprise, pourrait impliquer l’automatisation par des agents d’IA. GMO a également décrit des attaquants passant par des centaines d’adresses pour éviter d’atteindre le seuil de blocage des pare-feu applicatifs, qui filtrent le trafic suspect à destination des sites web.
Kim Seung-joo, professeur à l’École de cybersécurité de l’université de Corée, a expliqué comment des recherches plus rapides pouvaient exposer des systèmes négligés :
Les systèmes traditionnellement négligés ou mal gérés risquent de devenir de plus en plus vulnérables, car l’IA permet aux attaquants de repérer et d’exploiter plus facilement les angles morts en matière de sécurité.
Le test de S&J illustre ce risque sur un site web contrôlé : une petite faille a permis à un agent automatisé d’accéder à des données personnelles en quelques secondes. Pour les entreprises, les mesures concrètes consistent notamment à examiner les systèmes négligés, à appliquer les correctifs disponibles et à surveiller les accès aux bases de données sensibles.
Les services partagés doivent eux aussi retenir l’attention. Takahide Kiuchi, économiste exécutif à l’Institut de recherche Nomura, a exhorté les entreprises à repérer les points où la défaillance d’un prestataire extérieur pourrait perturber leurs activités et à préparer des plans de continuité assortis de contrôles d’accès stricts pour leurs partenaires externes. La panne du service cloud et les fuites chez le fournisseur d’informations sur les catastrophes montrent l’importance de ces plans pour les livraisons, les sites web des collectivités et les alertes au public.
Le Japon enquête sur les attaquants et le rôle de l’IA
Le ministre japonais chargé de la cybersécurité, Toshiharu Furukawa, a déclaré que le gouvernement échangeait avec les entreprises touchées et analysait si l’IA avait été utilisée à des fins malveillantes. Le secrétaire général du Cabinet, Minoru Kihara, a indiqué que les enquêteurs se pencheraient sur les opérateurs et l’origine des attaques.
Kihara a décrit l’approche du gouvernement lors d’une conférence de presse :
Nous enquêterons sur les auteurs des attaques et sur leur origine en tenant compte de tous les scénarios possibles, y compris l’implication d’acteurs étrangers.
Les autorités doivent retracer des activités passant par des infrastructures à l’étranger, tandis que les entreprises rétablissent leurs services et déterminent quelles données ont été consultées. Les informations sur les serveurs transmises par GMO aux forces de l’ordre leur fournissent des pistes à suivre, en complément des journaux des entreprises et d’autres éléments techniques.
Miwa recommande aux entreprises d’utiliser l’IA pour se défendre, comme les attaquants s’en servent pour rechercher des failles. Les priorités immédiates sont concrètes : repérer les points d’entrée négligés, restreindre l’accès aux données personnelles et détecter assez rapidement toute activité inhabituelle dans les bases de données pour interrompre les vols.
Points clés
- S&J a déclaré qu’ARTEX avait collecté de fausses données personnelles sur un site web factice en une quinzaine de secondes après avoir reçu une brève instruction en japonais.
- GMO a relié six serveurs situés à l’étranger et exécutant ARTEX à des attaques visant environ 80 entreprises japonaises ; huit cibles identifiées ont signalé des incidents.
- CrowdStrike a découvert des fichiers ARTEX et des historiques de sessions d’IA liés à des attaques contre des organismes financiers sud-coréens.
- Le régulateur financier sud-coréen a fait état d’environ 100 000 dossiers ayant fuité dans 16 établissements, tandis que les autorités examinaient les liens entre les incidents.
- Le développeur d’ARTEX a mis fin aux mises à jour publiques le 8 octobre, mais les copies téléchargées et modifiées ont continué de circuler.
- Les autorités japonaises enquêtent sur l’utilisation malveillante de l’IA et sur une éventuelle implication étrangère, tandis que les spécialistes de la sécurité appellent à examiner plus rapidement les petites failles et à surveiller de plus près les données sensibles.