Les fuites de données entraînent des pertes pour les clients
Le Japon élaborera un plan d’urgence en cybersécurité d’ici à la fin de la semaine commençant le 2 novembre, a déclaré la Première ministre Sanae Takaichi le 26 octobre 2026. Des attaques visant des entreprises ont exposé des informations personnelles et certains clients ont subi des pertes liées à des transactions financières non autorisées.
Sommaire
- Les fuites de données entraînent des pertes pour les clients
- Ce que prévoit le plan d’urgence
- Pourquoi tant de ministères sont concernés
- Comment l’intrusion chez GMO a atteint des comptes de trading
- Indemnisations et menaces contre les utilisateurs
- Ce que permet la cyberdéfense active
- Qui décide d’intervenir ?
- Tester les défenses et enquêter sur l’attaque
- Les dates clés de la réponse d’urgence
- À retenir
Cette annonce fait suite à une intrusion chez GMO Internet Group. L’entreprise a indiqué que 26 739 serveurs pourraient avoir été touchés, notamment des comptes de trading auprès de plus de 70 sociétés de courtage, prestataires de services de change et autres entreprises au Japon et à l’étranger. Un client de la préfecture de Kanagawa a déclaré que des opérations de change non autorisées lui avaient coûté plus de 6 millions de yens.
Takaichi a convoqué à son bureau de Tokyo la première réunion interministérielle du gouvernement consacrée à la cybersécurité. Elle a appelé à une réponse coordonnée, qui pourrait notamment faire appel à de nouveaux pouvoirs légaux permettant d’accéder aux systèmes des attaquants et de neutraliser les menaces, ainsi qu’à des tests et à une surveillance renforcés des entreprises japonaises.
Lors de son point presse du 26 octobre, le secrétaire général du Cabinet, Minoru Kihara, a annoncé que la réunion se tiendrait à 18 heures et exposé la principale préoccupation du gouvernement : des fuites massives et répétées d’informations étaient désormais suivies de nouveaux préjudices liés à l’utilisation abusive des données dérobées. Les ministères devaient examiner des mesures supplémentaires et renforcer leur coopération.
Après la réunion, Takaichi a souligné l’urgence de la situation, évoquant les dommages causés lorsque des informations divulguées sont utilisées contre les personnes auxquelles elles se rapportent.
« La situation est grave, car les dommages civils résultant de l’utilisation abusive d’informations divulguées suscitent une inquiétude croissante. Nous devons renforcer d’urgence nos mesures de protection », a-t-elle déclaré.
La tâche immédiate dépasse la réparation des ordinateurs compromis. Les ministres doivent déterminer comment les informations dérobées peuvent menacer les finances des clients, comment les entreprises détectent les intrusions et à quel moment l’État doit intervenir contre un attaquant.
Ce que prévoit le plan d’urgence
Takaichi a cité les attaques simulées à l’aide de l’intelligence artificielle générative et la mise en place d’un réseau de surveillance couvrant les petites et moyennes entreprises parmi les mesures destinées à renforcer les défenses du Japon. L’IA générative produit du contenu, comme du texte ou du code informatique ; dans le cadre d’un test de sécurité contrôlé, elle peut aider à créer des scénarios d’attaque afin d’évaluer la réaction d’un système.
Une attaque simulée est un exercice autorisé. Les équipes de sécurité cherchent les points faibles avant que des criminels ne les exploitent. Un réseau de surveillance a un autre objectif : repérer les activités suspectes afin que les organisations puissent détecter une intrusion et y répondre.
L’extension du dispositif aux petites entreprises est importante, car la réponse du gouvernement doit dépasser le cadre des grandes entreprises et des organismes publics. Le plan associerait davantage d’entreprises à un effort coordonné pour repérer les attaques et échanger des alertes.
Takaichi a demandé aux ministres d’examiner rapidement les mesures et leur financement. Elle a également appelé à mobiliser pleinement les moyens du gouvernement pour accélérer les travaux. Le budget du plan, les modalités détaillées de surveillance et la date exacte de sa publication n’ont pas été annoncés.
Pourquoi tant de ministères sont concernés
Dans son annonce, Kihara a cité des participants chargés de la cybersécurité, de la police, des finances, des communications, de l’industrie, des transports et de la défense. Aux côtés de Takaichi et de Kihara figuraient notamment le ministre chargé de la cybersécurité, Toshiharu Furukawa, le président de la Commission nationale de sécurité publique, Yasuhiro Hanashi, et le ministre de la Défense, Shinjiro Koizumi.
Cette diversité de responsabilités reflète les différentes facettes du problème. Une intrusion chez un fournisseur de serveurs peut exposer des informations utilisées par des clients du secteur financier. La police peut enquêter sur des activités criminelles, tandis que les autorités de défense ont des responsabilités dans le cadre du nouveau dispositif de lutte contre les cybermenaces.
La réunion du 26 octobre devait permettre aux ministres d’avoir une vision commune des incidents en cours et de renforcer la coopération entre leurs services. Elle faisait suite aux propositions remises à Takaichi le 23 octobre par le quartier général de la stratégie de cybersécurité du Parti libéral-démocrate, au pouvoir.
Le parti a préconisé la création d’un centre de réponse dédié au sein des services du Premier ministre, une sensibilisation accrue des dirigeants d’entreprise, en particulier dans les sociétés cotées, ainsi que le renforcement du recrutement et de la formation des spécialistes de la cybersécurité. Takaichi s’est engagée à traiter la question sous la direction de ses services.
Comment l’intrusion chez GMO a atteint des comptes de trading
Le 24 octobre, GMO a reconnu que des informations provenant d’Onamae.com Desktop Cloud, un service de location d’accès à des serveurs distants, avaient pu être dérobées. Les clients utilisent ce service pour le trading automatisé de devises : les logiciels de trading peuvent ainsi fonctionner sur un ordinateur distant, sans dépendre d’un ordinateur situé au domicile de l’utilisateur.
Le trading sur marge des devises, généralement appelé trading FX, consiste à prendre des positions sur les variations des cours des devises en n’apportant qu’une partie de la valeur de l’opération. Les clients peuvent subir des pertes importantes lorsque les marchés évoluent en leur défaveur. Dans le cas présent, des clients se sont plaints d’opérations effectuées sans leur autorisation.
GMO a indiqué que des mots de passe et d’autres informations liés aux comptes de trading hébergés sur ses serveurs avaient pu être consultés par des tiers. L’exposition potentielle concernait 26 739 serveurs associés à des comptes auprès de plus de 70 entreprises. La société n’a pas communiqué de bilan confirmé du nombre de clients ayant perdu de l’argent ni du montant total de leurs pertes.
Un employé de bureau de 44 ans résidant dans la préfecture de Kanagawa a déclaré que des transactions non autorisées effectuées le 21 octobre lui avaient coûté plus de 6 millions de yens. Il a résumé sa réaction en quelques mots :
« J’ai paniqué », a-t-il déclaré.
Le client a ensuite reçu un courriel d’un expéditeur se présentant sous le nom de « Hacking Team » et affirmant avoir vidé le solde de son compte. Son expérience illustre pourquoi le gouvernement considère l’utilisation abusive des informations divulguées comme une menace immédiate pour les finances des particuliers, mais aussi comme un problème pour les entreprises qui détiennent leurs données.
Indemnisations et menaces contre les utilisateurs
GMO a annoncé qu’elle verserait 5 000 yens à chaque utilisateur du service concerné, y compris à ceux qui n’ont subi aucune perte financière. L’entreprise s’est également engagée à indemniser les pertes qu’elle établira comme résultant d’un accès non autorisé. Le versement forfaitaire et la procédure d’indemnisation concernent donc des groupes distincts : tous les utilisateurs du service recevront le versement, tandis que les pertes liées au trading devront faire l’objet d’une évaluation.
Dans un billet publié le 25 octobre, le directeur général de GMO, Masatoshi Kumagai, a présenté ses excuses pour l’incapacité de l’entreprise à protéger ses clients et promis de les indemniser. Il a également demandé au gouvernement de recourir à des mesures de cyberdéfense active.
GMO a indiqué que l’attaquant présumé avait réclamé de l’argent et menacé de divulguer des informations sur l’entreprise et ses clients. La société a expliqué pourquoi un paiement ne mettrait pas les clients à l’abri :
« Même si nous accédions à ses demandes, rien ne garantirait que les informations obtenues seraient supprimées ou que leur utilisation abusive serait empêchée », a déclaré GMO.
Le 24 octobre, une personne considérée comme étant à l’origine de l’attaque a également menacé en ligne de lancer des attaques par rançongiciel contre les ordinateurs des clients. Un rançongiciel est un logiciel malveillant qui peut verrouiller des fichiers ou des systèmes et réclamer une rançon. GMO a recommandé aux utilisateurs de sauvegarder leurs données et d’effectuer une analyse antivirus.
Ce que permet la cyberdéfense active
La loi japonaise sur la cyberdéfense active a été adoptée par le Parlement en mai 2025 et est entrée en vigueur le 1er octobre 2026. Ses dispositions relatives à la neutralisation par accès permettent aux autorités de pénétrer dans les systèmes des attaquants et d’agir pour contrer les cybermenaces à leur source.
Cette approche va au-delà de la défense des seuls ordinateurs de la victime. Au lieu de se contenter de bloquer les activités malveillantes ou de réparer les dégâts, les autorités peuvent agir contre les systèmes utilisés pour mener une attaque. La police et les Forces japonaises d’autodéfense ont un rôle à jouer dans l’application de ce dispositif.
Takaichi a déclaré que le gouvernement sélectionnerait et mettrait en œuvre de manière stratégique les réponses disponibles, notamment la neutralisation par accès, contre les cyberattaques dont les circonstances auraient été établies. Sa déclaration plaçait l’enquête et l’appréciation opérationnelle au cœur de toute décision.
La demande de GMO a donné une dimension concrète à ces pouvoirs, dans le cadre d’un différend portant sur les avoirs de clients privés. Kumagai a reconnu que l’intervention du gouvernement concerne généralement des exploitants d’infrastructures critiques, comme les entreprises de services publics et de transport, et que la décision de savoir quand et comment agir revient aux autorités.
Kumagai a fait valoir que des attaques reposant sur les mêmes méthodes pourraient s’étendre des services d’une entreprise privée à d’autres infrastructures et aux biens personnels. Son appel visait à intégrer la loi récemment entrée en vigueur dans la réponse aux pertes déjà signalées par des clients.
Qui décide d’intervenir ?
Kihara a déclaré que le gouvernement déciderait lui-même s’il était justifié de recourir à la neutralisation par accès. La demande d’une entreprise peut apporter des informations aux autorités et souligner l’urgence de la situation, mais la décision revient à l’État, dans le respect des exigences légales applicables.
Interrogé sur la réponse à apporter au cas de GMO, Kihara a refusé d’aborder les détails opérationnels, expliquant que commenter des attaques particulières pourrait révéler la stratégie du gouvernement. Il a décrit l’approche habituelle des autorités à l’égard des informations reçues des organisations touchées :
« En règle générale, le gouvernement reçoit diverses informations des organisations touchées, leur apporte le soutien nécessaire et prend les mesures appropriées en fonction des circonstances de chaque cas », a-t-il déclaré.
Un responsable des services du Premier ministre a indiqué qu’une analyse plus approfondie serait nécessaire pour déterminer si le cas de GMO remplissait les critères. Toute opération resterait probablement confidentielle, car sa divulgation pourrait révéler les capacités du gouvernement. Pour les clients et les entreprises, il pourrait donc être plus facile de suivre la réponse publique à travers les indemnisations, la protection des services et les annonces politiques qu’à travers les détails des opérations menées contre les attaquants.
Tester les défenses et enquêter sur l’attaque
Le ministre de l’Industrie, Ryosei Akazawa, a également annoncé la création, le mois suivant, d’une équipe de hackers éthiques. Ces spécialistes de la cybersécurité travailleront au sein de l’Innovation Platform Agency, rattachée au ministère de l’Économie, du Commerce et de l’Industrie, afin de repérer les failles des systèmes informatiques.
Les hackers éthiques testent des systèmes avec autorisation afin que leurs failles puissent être corrigées. Leur travail viendrait compléter les tests d’attaques simulées et le réseau de surveillance proposés : les tests cherchent les points vulnérables, tandis que la surveillance repère les signes indiquant que quelqu’un tente de les exploiter.
L’annonce d’Akazawa est intervenue alors que certaines pages web du ministère et certains services d’entreprise étaient partiellement suspendus par précaution, après la détection de vulnérabilités dans PHP, un langage de programmation largement utilisé pour créer des sites web. Le ministère avait diffusé des alertes de cybersécurité par l’intermédiaire d’environ 1 000 organisations et associations professionnelles.
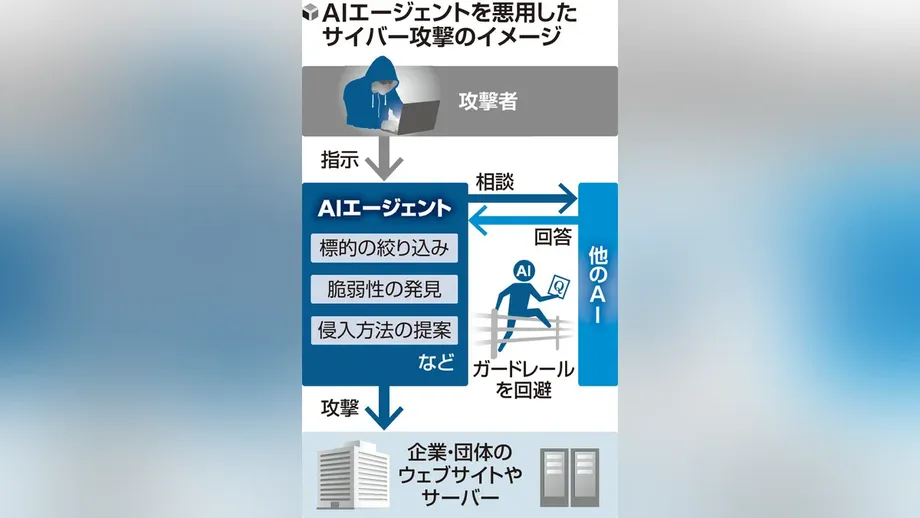
Les enquêteurs examinaient également les outils associés à l’intrusion chez GMO. GMO Cybersecurity by Ierae, une filiale du groupe, a déclaré avoir établi que l’attaque avait été menée à l’aide d’un outil d’intelligence artificielle appelé Artex. Une enquête de CrowdStrike sur des attaques utilisant Artex en Corée du Sud a conclu que ces menaces provenaient très probablement de Chine. L’origine de l’attaque contre GMO n’a pas été confirmée.
Les dates clés de la réponse d’urgence
Le mois d’octobre a vu l’entrée en vigueur de nouveaux pouvoirs gouvernementaux, les premiers signalements de pertes subies par des clients et une succession rapide de décisions politiques. Les principales dates montrent à quelle vitesse le dossier est passé d’un incident touchant des clients de services de trading à une réponse mobilisant plusieurs ministères.
- Mai 2025 : le Parlement adopte la loi sur la cyberdéfense active.
- 1er octobre 2026 : le dispositif légal entre en vigueur, avec notamment des dispositions permettant la neutralisation par accès.
- 21 octobre : le client de la préfecture de Kanagawa affirme que des opérations FX non autorisées lui ont occasionné plus de 6 millions de yens de pertes.
- 23 octobre : le Parti libéral-démocrate présente des propositions d’urgence, dont la création d’un centre de réponse au sein des services du Premier ministre.
- 24 octobre : GMO reconnaît le vol présumé d’informations provenant d’Onamae.com Desktop Cloud. Une menace visant les ordinateurs des clients apparaît également en ligne.
- 25 octobre : Kumagai présente ses excuses, promet des indemnisations et demande une intervention du gouvernement.
- 26 octobre : Takaichi réunit les ministres et ordonne la préparation d’un plan d’urgence pour la semaine suivante.
Le plan constitue la prochaine échéance importante en matière de politique publique. Son utilité concrète pour les entreprises et les clients dépendra des mesures retenues par les ministres, des financements qui leur seront accordés et de la rapidité avec laquelle les tests, la surveillance et les interventions en cas d’incident seront déployés auprès des organisations visées.
À retenir
- Takaichi souhaite qu’un plan d’urgence en cybersécurité soit achevé au cours de la semaine commençant le 2 novembre 2026.
- GMO a indiqué que 26 739 serveurs pourraient avoir été touchés, notamment des comptes de trading auprès de plus de 70 entreprises.
- Un client affirme avoir perdu plus de 6 millions de yens à la suite d’opérations FX non autorisées.
- GMO a promis 5 000 yens à chaque utilisateur du service concerné et des indemnisations pour les pertes qu’elle attribuera à un accès non autorisé.
- Parmi les mesures envisagées par le gouvernement figurent des attaques simulées à l’aide de l’IA générative et une surveillance étendue aux petites entreprises.
- Les autorités décideront indépendamment s’il convient d’utiliser leurs nouveaux pouvoirs pour accéder aux systèmes des attaquants et neutraliser les menaces.