Trois projets de normes amorcent une transition pour la sécurité nationale
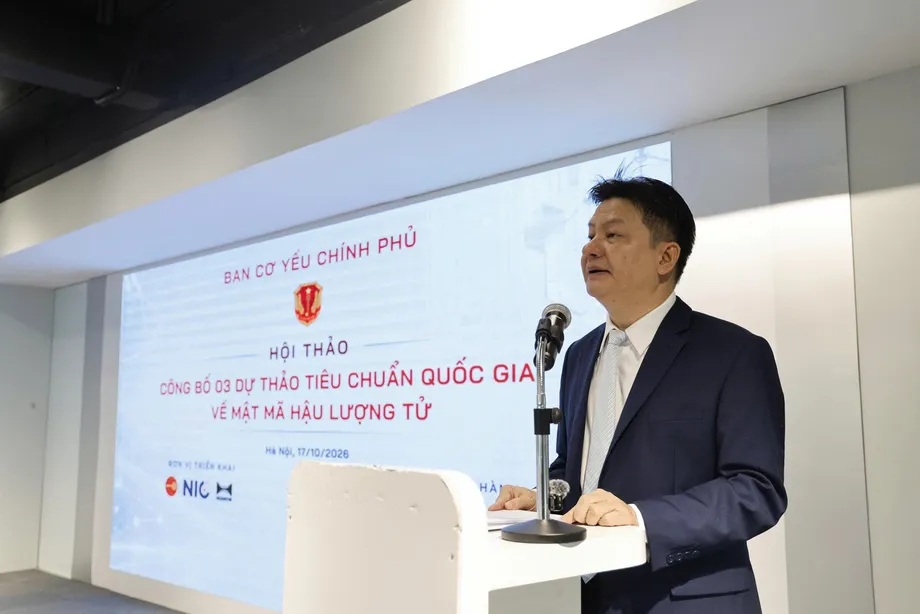
Le Comité gouvernemental du chiffre du Vietnam a dévoilé trois projets de normes nationales pour la cryptographie post-quantique. Ils définissent les bases techniques d’un plan visant à faire passer, d’ici 2035, tous les systèmes d’information importants pour la sécurité nationale à une protection résistante aux ordinateurs quantiques. Annoncés à Hanoï le 17 octobre 2026, ces projets portent sur l’algorithme vietnamien de signature numérique HB-PQSign, le mécanisme d’encapsulation de clés ML-KEM et l’algorithme de signature numérique ML-DSA.
Sommaire
- Trois projets de normes amorcent une transition pour la sécurité nationale
- Pourquoi les informations chiffrées sont déjà menacées
- Ce que les trois projets de normes encadreraient
- Un calendrier de 2027 à 2035
- Comment une protection hybride assurerait la continuité
- Le Vietnam veut maîtriser quatre niveaux techniques
- Des conceptions mathématiques aux produits opérationnels
- Le manque de spécialistes pourrait ralentir le déploiement
- L’examen public influera sur les normes définitives
- À retenir
Le comité a soumis ces spécifications et explications techniques à l’examen de scientifiques, de spécialistes de la cryptographie et d’entreprises technologiques, au Vietnam et à l’étranger. Les projets concernent la cryptographie civile, tandis que le programme de transition plus large vise à protéger les systèmes d’information nationaux critiques.
Le général de division Ho Van Huong, chef adjoint du Comité gouvernemental du chiffre, a mis en avant une menace qui rend les préparatifs urgents : des attaquants peuvent collecter dès aujourd’hui des informations chiffrées et les conserver jusqu’à ce que des ordinateurs quantiques plus puissants soient capables de les déchiffrer. Les informations qui doivent rester secrètes pendant de nombreuses années sont particulièrement exposées à cette stratégie.
La réponse du Vietnam repose sur le développement d’algorithmes nationaux, l’adoption de normes internationales, l’examen technique par le public et une migration par étapes. Les systèmes existants seraient d’abord évalués pour identifier les risques, avant une intégration progressive de la cryptographie post-quantique à partir de 2028 et une étape de transition hybride en 2030.
Le défi pratique ne se limite pas au choix de nouvelles méthodes mathématiques. Les administrations et les entreprises auront besoin de logiciels, d’équipements, de tests et de spécialistes formés pour prendre en charge les nouvelles méthodes cryptographiques tout en assurant la continuité des services. Le calendrier du comité associe donc l’élaboration des normes à leur déploiement, au lieu de considérer la publication d’un algorithme comme l’aboutissement du travail.
Pourquoi les informations chiffrées sont déjà menacées
Ho Van Huong a averti que des ordinateurs quantiques suffisamment puissants pourraient casser des méthodes de cryptographie à clé publique largement utilisées, notamment RSA et la cryptographie sur les courbes elliptiques, connue sous le sigle ECC. Ces méthodes permettent aux systèmes numériques d’établir des connexions sécurisées et de vérifier des identités sans devoir partager au préalable un secret par un canal distinct.
Les ordinateurs quantiques reposent sur des techniques de calcul différentes de celles des ordinateurs classiques. L’algorithme de Shor, conçu pour le calcul quantique, menace les problèmes mathématiques sur lesquels reposent RSA et ECC. La cryptographie post-quantique, ou PQC, s’appuie sur d’autres fondements mathématiques, conçus pour résister aux attaques d’ordinateurs classiques comme quantiques.
La préoccupation immédiate est souvent résumée par la formule « collecter aujourd’hui, déchiffrer plus tard ». Un attaquant peut enregistrer des communications chiffrées sans pouvoir les lire, puis tenter d’en récupérer le contenu lorsque des outils plus puissants seront disponibles. Un document qui doit rester secret pendant des décennies nécessite donc une protection capable de résister au-delà des capacités des ordinateurs actuels.
Le lieutenant-général Dang Vu Son, ancien chef du Comité gouvernemental du chiffre, a cité les informations conservées pendant de longues périodes, les signatures numériques utilisées dans l’administration publique ainsi que les transactions financières et bancaires parmi les domaines qui nécessitent une attention particulière. La confidentialité et les signatures remplissent des fonctions différentes : le chiffrement protège le contenu des informations, tandis qu’une signature numérique permet de vérifier qui a signé un document et si celui-ci a été modifié.
Ce que les trois projets de normes encadreraient
HB-PQSign est un système de signature numérique fondé sur des fonctions de hachage, des outils mathématiques qui transforment des données en empreinte numérique. Le projet porte sur une version modifiée d’un algorithme développé au Vietnam. Sa conception reprend certains éléments du cadre SPHINCS+, associé à la norme internationale de signature FIPS 205, tout en laissant aux chercheurs vietnamiens la maîtrise des paramètres et des choix de mise en œuvre.
ML-KEM remplit une autre fonction. Un mécanisme d’encapsulation de clés aide deux parties à établir un secret partagé sur un réseau public. Ce secret peut ensuite servir à chiffrer leurs communications. Le projet vietnamien fait référence à la norme ISO/IEC 18033-2:2006/Amd.2:2026.
ML-DSA est un algorithme de signature numérique fondé sur des structures mathématiques appelées réseaux euclidiens. Son projet s’inspire de FIPS 204. En termes simples, la cryptographie sur les réseaux euclidiens fonde sa sécurité sur des problèmes mathématiques impliquant des ensembles structurés de points, réputés difficiles à résoudre pour les attaquants.
Les trois projets portent donc à la fois sur la confiance accordée aux informations signées et sur l’établissement des secrets servant à protéger les communications. Leurs références internationales fournissent également aux développeurs vietnamiens des bases techniques communes pour créer des systèmes compatibles avec des produits et services conçus ailleurs.
Un calendrier de 2027 à 2035
Le programme du comité s’inscrit dans deux dispositifs gouvernementaux : le développement d’un système de cryptographie résistant aux ordinateurs quantiques pour la période 2026-2035, et l’encouragement d’une participation plus large à la recherche en cryptographie civile et au développement d’applications pour la période 2026-2030, avec des perspectives jusqu’en 2035. Ces dispositifs correspondent respectivement aux décisions du Premier ministre 125/QD-TTg et 1226/QD-TTg.
Cette politique s’inscrit dans la mise en œuvre de la résolution 56-NQ/TW du Bureau politique sur le développement du secteur vietnamien de la cryptographie et de la résolution 57-NQ/TW sur la science, la technologie, l’innovation et la transformation numérique. La transition commencera par un examen des systèmes cryptographiques existants et des risques auxquels ils sont susceptibles d’être exposés.
- D’ici 2027 : publier l’ensemble des normes techniques nationales relatives aux algorithmes, aux produits et aux équipements de sécurité PQC.
- À partir de 2028 : associer progressivement les technologies cryptographiques existantes à la PQC.
- D’ici 2030 : achever l’intégration hybride prévue de la PQC dans les systèmes d’information importants pour la sécurité nationale.
- D’ici 2033 : publier de nouvelles normes nationales couvrant la PQC et la distribution quantique de clés.
- D’ici 2035 : achever la transition vers une cryptographie résistante aux ordinateurs quantiques pour 100 % des systèmes d’information importants pour la sécurité nationale.
L’échéance de 2030 correspond à l’étape hybride, durant laquelle les méthodes établies et les nouvelles méthodes fonctionneront conjointement. L’objectif de 2035 porte sur l’achèvement de la transition plus large dans les systèmes critiques désignés. Il s’agit des systèmes importants pour la sécurité nationale, et non de tous les appareils ou services en ligne au Vietnam.
Comment une protection hybride assurerait la continuité
Ho Van Huong a déclaré que la transition devait préserver la continuité des services et coordonner les changements entre les organisations. Le chef adjoint du Comité gouvernemental du chiffre a décrit l’approche en ces termes :
La transition du Vietnam vers une cryptographie résistante aux ordinateurs quantiques doit être prudente, coordonnée et ininterrompue.
Les recherches du comité portent notamment sur Hybrid ML-KEM, qui associe ML-KEM à une méthode établie comme ECC ou RSA. Si elle est bien conçue, cette approche vise à maintenir la protection tant que l’un des composants reste sûr, les deux méthodes se complétant pendant la migration.
La mise en œuvre compte autant que le choix des algorithmes. La vulnérabilité KyberSlash de 2024, citée dans les discussions techniques sur la transition, illustre les risques liés à l’implémentation. Il faut examiner à la fois les hypothèses de sécurité d’un algorithme et le comportement du logiciel qui l’exécute.
La PQC sera la principale technologie pour un déploiement à grande échelle. La distribution quantique de clés, ou QKD, sera réservée à certains réseaux de communication critiques. La PQC utilise des algorithmes cryptographiques qui fonctionnent sur des équipements informatiques classiques ; la QKD s’appuie sur des processus physiques quantiques pour distribuer des clés et nécessite une infrastructure de communication spécialisée.
Le Vietnam veut maîtriser quatre niveaux techniques
Nguyen Quoc Toan, directeur de l’Institut des sciences et technologies cryptographiques, a déclaré que les capacités nationales reposaient sur la maîtrise de quatre niveaux interdépendants : la conception d’algorithmes et les preuves de sécurité ; la cryptanalyse ; l’implémentation sécurisée et la production de matériel ; enfin, la normalisation et les tests.
Chaque niveau répond à une question différente. Les concepteurs expliquent pourquoi un algorithme devrait résister aux attaques. Les cryptanalystes recherchent activement des moyens de le casser. Les ingénieurs en font un logiciel et un matériel capables de protéger les secrets en fonctionnement. Les tests et les normes définissent des exigences communes pour évaluer les produits qui en résultent.
Le comité indique que ses travaux comprennent HB-PQSign, Hybrid ML-KEM, l’analyse de sécurité dans le modèle de l’oracle aléatoire quantique et le développement ainsi que la maîtrise d’ensembles de paramètres cryptographiques. Les paramètres déterminent des propriétés telles que le niveau de sécurité, les besoins en calcul et la taille des clés ou des signatures.
Le modèle de l’oracle aléatoire quantique, abrégé QROM, est un cadre mathématique permettant d’analyser la sécurité cryptographique en autorisant un attaquant à adresser des requêtes quantiques à une fonction de hachage idéalisée. Les recherches décrites comprennent des techniques telles que Fiat-Shamir with Abort et Fujisaki-Okamoto, ainsi que les méthodes Compressed Oracle et Measure-and-Reprogram.
Pour le Vietnam, l’objectif est de développer la capacité d’inspecter, d’adapter et de maintenir les systèmes cryptographiques sur son territoire. L’argument de Toan lie cette capacité à la maîtrise des informations sensibles et à une moindre dépendance à l’égard de décisions techniques prises à l’étranger.
Des conceptions mathématiques aux produits opérationnels
Les travaux de développement de HB-PQSign comprennent une implémentation de référence, des vecteurs de test et des protections contre les attaques par fuite involontaire d’informations. Une implémentation de référence fournit un modèle opérationnel de l’algorithme ; les vecteurs de test donnent des entrées connues et les résultats attendus pour permettre aux développeurs de vérifier le bon fonctionnement de leurs propres logiciels.
Parmi les applications possibles figurent les signatures numériques pour les administrations et les systèmes de signature centralisés utilisant des modules de sécurité matériels, ou HSM. Ces appareils spécialisés sont conçus pour protéger les clés cryptographiques et effectuer des opérations sensibles sans exposer ces clés aux logiciels ordinaires.
La sécurité de l’implémentation exige de prendre en compte les attaques par canal auxiliaire, où l’attaquant étudie des indices comme le temps d’exécution ou la consommation électrique, ainsi que les attaques par injection de fautes, qui perturbent délibérément le fonctionnement d’un appareil. Ces risques expliquent pourquoi le matériel sécurisé et les évaluations indépendantes font partie du cadre de capacités proposé.
Nguyen Quoc Han, représentant du groupe MK, a déclaré que l’entreprise travaillait avec l’Institut des sciences et technologies cryptographiques à l’intégration d’algorithmes post-quantiques dans son système d’exploitation MK Lotus. Ces travaux visent des produits prenant en charge des domaines comme les transactions financières, les contrats électroniques, l’identité électronique et les services publics en ligne.
Des clés et des signatures plus volumineuses peuvent également accroître les besoins des réseaux, des espaces de stockage et des appareils aux ressources limitées. L’infrastructure à clés publiques, ou PKI, le système de certificats et d’autorités de confiance utilisé pour vérifier les identités numériques, devra s’adapter à ces changements. Les tests de déploiement devront donc évaluer la vitesse de traitement, la compatibilité et l’utilisation des ressources, en plus de la sécurité.
Le manque de spécialistes pourrait ralentir le déploiement
Nguyen Quoc Toan a cité quatre grands défis : les connaissances scientifiques pointues nécessaires, le besoin d’agilité cryptographique, l’écart entre la théorie et le déploiement, et le manque de spécialistes hautement qualifiés. L’agilité cryptographique consiste à pouvoir remplacer des algorithmes ou modifier leurs paramètres lorsque de nouvelles faiblesses apparaissent, sans devoir reconstruire entièrement un service.
Cette souplesse doit s’étendre aux logiciels, aux appareils et aux protocoles de communication. Un changement effectué par une organisation peut affecter les systèmes auxquels elle est connectée. Des tests coordonnés sont donc nécessaires pour assurer la continuité des services publics et des transactions commerciales.
Toan a proposé de constituer des équipes d’experts de premier plan autour des quatre niveaux de compétences, de relier les formations doctorales aux projets nationaux de cryptographie et d’envoyer de jeunes chercheurs dans de grands centres internationaux. Il a également appelé à mettre en place des pratiques de recrutement, des rémunérations et des conditions de travail capables d’attirer et de fidéliser les spécialistes.
Dang Vu Son a déclaré que des cryptographes qualifiés seraient indispensables pour transformer les projets en systèmes opérationnels. Il a appelé à une coordination entre les autorités de régulation, les instituts de recherche, les universités et les entreprises. Former un concepteur d’algorithmes indépendant prend des années, alors que les entreprises privées et les employeurs étrangers se disputent déjà ces compétences.
L’examen public influera sur les normes définitives
Le Comité gouvernemental du chiffre a publié des documents techniques sur ses propres portails, ainsi que sur ceux du ministère de la Défense nationale et de la Commission nationale des normes, de la métrologie et de la qualité. Il a également lancé un site dédié pour recueillir les avis de scientifiques, de spécialistes et d’entreprises technologiques. Les détails de l’atelier n’ont pas indiqué de date limite pour la consultation.
Tran Duy Lai et Tran Van Truong, tous deux anciens directeurs de l’Institut des sciences et technologies cryptographiques, ont proposé de publier plus largement des explications techniques détaillées, d’organiser des discussions techniques ciblées et de proposer des versions en anglais. Ces mesures faciliteraient l’examen des conceptions par les cryptanalystes internationaux et la formulation d’évaluations détaillées.
Vo Xuan Hoai, directeur adjoint du Centre national de l’innovation, a déclaré que ces normes fourniraient une base technique pour évaluer, sélectionner, tester et déployer des solutions de sécurité adaptées au Vietnam. Il a appelé à coordonner les travaux sur les normes et la planification de la migration, la recherche et les essais, ainsi que les liens entre instituts de recherche, universités et entreprises.
Le centre prévoit de travailler avec le comité et l’institut afin de rapprocher les besoins pratiques des capacités de recherche et des réseaux d’experts internationaux. La prochaine étape officielle est la publication du paquet de normes nationales prévue d’ici 2027, suivie d’un déploiement hybride progressif à partir de 2028. L’examen public, les tests des produits et la formation de spécialistes doivent désormais transformer les trois projets en outils que les organisations pourront exploiter de manière fiable.
À retenir
- Le Vietnam a annoncé à Hanoï, le 17 octobre 2026, des projets de normes pour HB-PQSign, ML-KEM et ML-DSA.
- Les projets sont ouverts à l’examen technique de spécialistes vietnamiens et étrangers.
- Les normes nationales sont attendues d’ici 2027, le déploiement hybride progressif doit commencer en 2028 et une étape importante pour les systèmes critiques est prévue en 2030.
- Le gouvernement vise à faire passer d’ici 2035 tous les systèmes d’information importants pour la sécurité nationale à une cryptographie résistante aux ordinateurs quantiques.
- La PQC doit soutenir un déploiement à grande échelle, tandis que la QKD sera utilisée de façon sélective sur les réseaux de communication critiques.
- La sécurité de l’implémentation, la compatibilité des produits et la formation de spécialistes figurent parmi les principaux défis.