2 592 façons de tester les défenses d’un téléphone
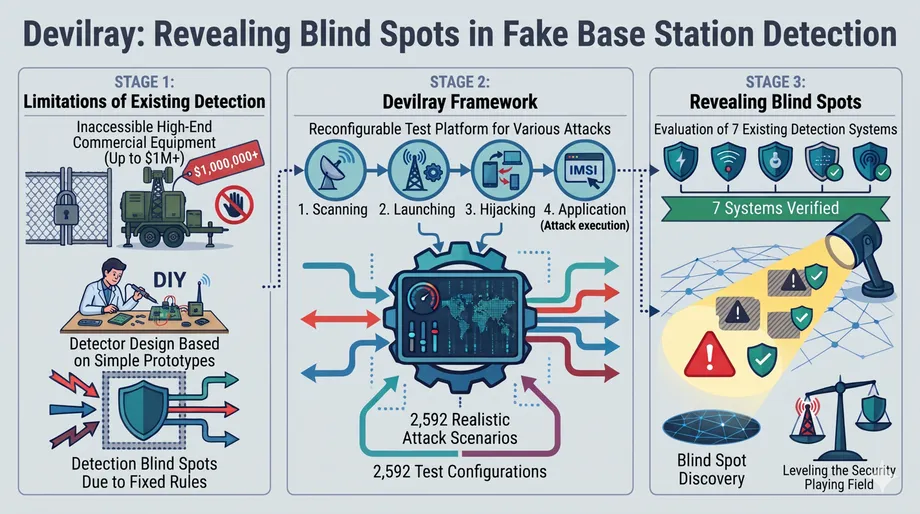
Une équipe de recherche du KAIST a reproduit 2 592 façons dont une fausse station de base mobile peut fonctionner et les a testées face à sept systèmes de détection existants. Aucun détecteur n’a repéré au moins 192 configurations, révélant des lacunes dans les outils censés identifier les équipements utilisés pour la surveillance, la géolocalisation et l’hameçonnage.
Sommaire
- 2 592 façons de tester les défenses d’un téléphone
- Pourquoi les tests habituels laissent des lacunes
- Comment la LTE ouvre la voie à l’usurpation
- Établir un éventail réaliste d’attaques
- De petits changements suffisent à contourner les signaux d’alerte
- Une meilleure détection au prix de davantage de fausses alertes
- L’expérience sud-coréenne donne un caractère urgent à ces recherches
- Les réseaux 5G privés sont également surveillés
- Accès contrôlé et prochaine présentation publique
- À retenir
Le KAIST a annoncé ces travaux le 4 novembre 2026. Dirigés par Yongdae Kim, professeur à son département de génie électrique, les chercheurs ont conçu une plateforme de test baptisée Devilray après avoir étudié un équipement commercial de surveillance, des travaux antérieurs et les normes internationales de communications mobiles. Ils ont vérifié chaque configuration sur de véritables smartphones afin de confirmer le bon fonctionnement de ses procédures de communication.
Le nombre minimal de configurations non détectées représente environ 7,4 % des 2 592 testées. Mais le principal enseignement va au-delà de ce chiffre : les détecteurs fondés sur des signes d’alerte connus peuvent laisser passer des attaquants qui obtiennent le même résultat au moyen d’un autre enchaînement de messages ou d’un signal radio moins visible.
Les fausses stations de base, également appelées IMSI catchers, simulateurs de stations cellulaires ou StingRays, se font passer pour des antennes-relais légitimes et incitent les téléphones à proximité à s’y connecter. Les gouvernements les utilisent à des fins de surveillance. Des criminels les ont également transportées dans des véhicules à travers des villes pour envoyer des messages se faisant passer pour ceux de banques ou de sociétés de livraison.
Pour les utilisateurs de téléphones, les conséquences peuvent inclure la divulgation d’identifiants d’abonné, le suivi de leur localisation, des interruptions de service ou la réception de messages frauduleux en dehors du circuit habituel de messagerie de leur opérateur. Pour les opérateurs et les enquêteurs, Devilray offre un moyen de tester un éventail plus large de comportements suspects sans devoir se procurer chaque équipement commercial coûteux et soumis à des restrictions.
Pourquoi les tests habituels laissent des lacunes
Depuis une vingtaine d’années, les chercheurs mettent au point des méthodes de détection des fausses stations de base. Les équipements commerciaux de surveillance sont toutefois coûteux et leur achat comme leur utilisation sont soumis à des restrictions. Les équipes universitaires ont souvent dû construire leurs propres antennes factices, observer leur comportement et concevoir des détecteurs à partir de ces observations.
Un détecteur évalué face à un équipement conçu selon les mêmes hypothèses peut donner de bons résultats tout en passant à côté d’autres méthodes. Un attaquant peut modifier l’ordre des messages, choisir une autre fréquence ou réduire la puissance d’émission, tout en recueillant les informations recherchées.
Kim, le professeur de génie électrique du KAIST qui a dirigé l’étude, a décrit le problème ainsi :
La détection s’est construite autour des attaques que nous connaissons déjà. Les vrais attaquants ne s’en tiennent pas là. Jusqu’à présent, le rapport de force leur était favorable.
Devilray change le point de départ de l’évaluation. Au lieu de chercher à savoir si un détecteur reconnaît une imitation particulière d’antenne-relais, la plateforme recense les différentes options dont dispose un attaquant et vérifie si le détecteur repère ces variantes.
La collaboration a réuni l’Institut national de recherche en sécurité de Corée du Sud, l’université Kyung Hee, l’université de Floride et l’entreprise de réseaux mobiles Cape. Les chercheurs présentent leurs travaux comme la première étude universitaire à analyser une fausse station de base commerciale vendue aux services de police et de renseignement.
Comment la LTE ouvre la voie à l’usurpation
La LTE, technologie généralement associée aux réseaux mobiles 4G, permet à un téléphone de réagir à certains messages du réseau avant d’en avoir vérifié l’identité. Lors de la procédure de connexion initiale, une fausse antenne peut exploiter cette faille pour influencer la suite des opérations du téléphone.
Une fausse antenne peut demander un identifiant permanent d’abonné, une information qui permet de rattacher un abonnement mobile à une personne. Le détecteur Rayhunter de l’Electronic Frontier Foundation surveille ce type de demande. Une autre procédure peut utiliser un message de rejet pour contraindre un téléphone à se reconnecter et à divulguer son identifiant sans qu’une demande directe soit nécessaire.
Un détecteur qui ne surveille que les demandes directes peut donc manquer une autre voie permettant d’obtenir la même information. La faille tient aux procédures autorisées par la norme LTE : le problème dépasse ainsi les erreurs propres à un modèle de téléphone ou au logiciel d’un fabricant.
La LTE concerne également les personnes qui utilisent des téléphones 5G. De nombreux réseaux 5G dépendent encore de la LTE, et les téléphones peuvent basculer sur celle-ci lorsque la couverture 5G est indisponible ou si un attaquant provoque ce changement. Acheter un téléphone compatible 5G ne supprime pas l’exposition aux risques liés à la procédure de connexion LTE.
Établir un éventail réaliste d’attaques
L’équipement commercial étudié par l’équipe pouvait reproduire l’identité d’une antenne légitime, changer de fréquence et faire fonctionner deux réseaux en même temps. Il pouvait aussi réduire sa puissance d’émission pour ne couvrir que quelques mètres, une capacité importante pour tester les détecteurs qui s’attendent à ce que les antennes suspectes émettent des signaux anormalement puissants.
Les chercheurs ont combiné ces observations avec des études antérieures et les spécifications de la 3GPP, le partenariat qui élabore les normes internationales de communications mobiles. Ils ont découpé le fonctionnement en quatre étapes : examiner le réseau environnant, lancer une cellule factice, attirer les connexions des téléphones et mener l’attaque.
Au fil de ces étapes, l’équipe a identifié sept paramètres que l’attaquant pouvait faire varier. Combiner simplement toutes les options aurait aussi créé des configurations incompatibles avec les communications réelles. Les chercheurs ont donc appliqué 21 règles de dépendance pour écarter les combinaisons incompatibles.
L’ensemble obtenu comptait 2 592 configurations. Chacune a été testée sur de vrais smartphones, ce qui a permis de compléter l’évaluation fondée sur les normes et les équipements commerciaux par une vérification pratique. Ce chiffre correspond à l’éventail de tests établi par l’équipe ; l’étude ne dénombre pas la fréquence à laquelle ces configurations apparaissent dans des attaques réelles.
Pour les défenseurs, un test reproductible est important car il permet de réévaluer un détecteur après une modification logicielle. Un développeur peut vérifier si une mise à jour repère un comportement auparavant ignoré et si elle entraîne des problèmes ailleurs, en reprenant les mêmes conditions de fonctionnement.
De petits changements suffisent à contourner les signaux d’alerte
Les sept systèmes évalués s’appuyaient sur différents types d’indices, notamment les messages de signalisation, les informations diffusées par les stations de base, les signaux radio, les tendances statistiques et l’apprentissage automatique. Tous présentaient des angles morts, souvent liés aux indices précis retenus par leurs concepteurs.
Les détecteurs fondés sur les messages pouvaient manquer une procédure de collecte d’identifiant reposant sur un échange différent. Ceux qui recherchaient une puissance de signal excessive pouvaient passer à côté de l’équipement commercial lorsque celui-ci fonctionnait à faible puissance. Un attaquant à proximité, qui ne couvre qu’une petite zone, n’a guère besoin d’émettre dans tout un quartier.
Un détecteur statistique était confronté à un autre problème. Il surveillait la fréquence à laquelle les téléphones étaient invités à divulguer leurs identifiants, mais un attaquant pouvait recueillir ces identifiants lentement et ne cibler qu’une partie des téléphones à proximité. Le schéma obtenu pouvait ressembler à une activité ordinaire dans une gare routière plutôt qu’à une rafale manifeste de demandes de surveillance.
Ces exemples montrent pourquoi la détection des fausses antennes dépasse la simple tenue d’une liste de messages suspects. Les attaquants peuvent ajuster le calendrier, la puissance et les procédures de communication tout en restant proches de comportements également observés sur des réseaux légitimes.
Une meilleure détection au prix de davantage de fausses alertes
L’équipe a également étudié la possibilité de combler ces lacunes grâce à l’apprentissage automatique. Elle a réentraîné des détecteurs avec des attaques qu’ils n’avaient pas repérées auparavant, puis mesuré à la fois le taux de détection et les fausses alertes sur du trafic normal d’opérateur.
Pour un modèle qui examine les messages de contrôle des ressources radio, ou RRC, le taux de détection est passé de 51 % à 96 %. Les messages RRC servent à gérer la connexion radio entre un téléphone et le réseau. Son taux de fausses alertes a lui aussi augmenté, passant de 1,4 % à 5,3 %, soit près de quatre fois plus.
Pour un modèle qui examine les messages du plan de contrôle, ou NAS, le taux de détection est passé de 27 % à 63 %. La signalisation NAS gère notamment l’enregistrement et la mobilité entre un téléphone et le cœur du réseau mobile. Son taux de fausses alertes est passé de 4,7 % à 8,8 %. Dans le cas le plus difficile étudié, celui du modèle NAS, il a atteint 15 %.
En termes plus simples, un taux de fausses alertes de 5,3 % signifie qu’environ 53 avertissements sont générés pour 1 000 exemples légitimes évalués dans ces conditions de test, contre environ 14 avec un taux de 1,4 %. Il faut donc examiner davantage d’activités normales.
Le détecteur RRC a gagné 45 points de pourcentage en matière de détection, tandis que le détecteur NAS en a gagné 36. Ces deux progrès se sont accompagnés d’une hausse des fausses alertes. Les chercheurs estiment donc que les évaluations doivent présenter ensemble les taux de détection et de fausses alertes, afin que chacun puisse juger si une couverture accrue des attaques est praticable au quotidien.
L’expérience sud-coréenne donne un caractère urgent à ces recherches
La Corée du Sud a déjà connu des préjudices financiers liés à des équipements cellulaires illégaux. Une enquête gouvernementale portant sur un incident impliquant KT, rendu public en août 2025, a recensé 368 victimes et environ 200 millions de wons de pertes dues à des petits paiements non autorisés.
L’incident impliquait des femtocellules illégales. Une femtocellule est une petite station de base normalement utilisée pour améliorer la couverture ou désengorger le trafic d’un réseau mobile. Dans ce cas, les attaquants ont utilisé des équipements contrefaits pour intercepter des informations sur les utilisateurs et permettre des prélèvements non autorisés.
Kim a parlé des tests de réseaux mobiles lors de la conférence .HACK 2026, le 8 avril. Les travaux de son laboratoire comprennent un renifleur LTE, un appareil qui écoute les messages radio échangés entre les téléphones et les stations de base. Les chercheurs ont constaté que les informations transmises sans chiffrement pouvaient aider à suivre la position physique d’un appareil.
Les métadonnées, telles que les identifiants et les détails de connexion, décrivent les communications plutôt que le contenu des messages ou des conversations. Même lorsque celui-ci est chiffré, des informations de connexion exposées peuvent encore révéler des détails utiles sur un appareil et ses déplacements.
Le laboratoire a également mené des expériences portant sur de fausses alertes d’urgence et utilisé Devilray pour reproduire des attaques par SMS blaster et des attaques SigOver qui déconnectent les appareils d’Internet. Ces démonstrations illustrent l’éventail des conséquences que les chercheurs cherchent à tester, des messages trompeurs à la perturbation de la connexion d’un téléphone.
Les réseaux 5G privés sont également surveillés
Lors de sa présentation d’avril, Kim a étendu ses préoccupations aux réseaux 5G privés conçus pour des organisations ou des sites industriels particuliers. Parmi leurs utilisateurs figurent des installations de défense, des complexes industriels et des établissements médicaux : la sécurité des informations sur les appareils et leur localisation revêt donc une importance concrète.
Il a averti que des faiblesses dans les logiciels des équipements pouvaient se combiner à des failles des procédures de communication mobile et ouvrir des voies à l’interception ou à l’installation de logiciels malveillants. Ses préoccupations portaient aussi sur les composants de bande de base, c’est-à-dire le matériel et les logiciels qui gèrent les communications radio cellulaires d’un appareil.
Le laboratoire développait une version 5G de son renifleur, qui était achevée à environ 90 % au moment de la présentation d’avril. Kim a également souligné que des métadonnées exposées pouvaient permettre à un observateur de déduire la présence et la localisation d’appareils à l’intérieur d’un site.
L’évaluation des détecteurs avec Devilray portait sur la LTE. Les travaux parallèles sur la 5G témoignent de la volonté du laboratoire d’étudier les réseaux les plus récents tout en s’attaquant aux risques liés à une technologie qui continue d’acheminer du trafic mobile et de soutenir de nombreux déploiements 5G.
Accès contrôlé et prochaine présentation publique
L’équipe de recherche réserve Devilray aux chercheurs et aux organisations préalablement sélectionnés, dans le cadre d’un accès contrôlé, car sa capacité à reproduire le comportement d’attaques pourrait être détournée. Les utilisateurs visés comprennent les opérateurs, les enquêteurs et les développeurs qui doivent tester les défenses face à un éventail plus large de comportements d’équipements.
L’équipe a transmis à l’Electronic Frontier Foundation les scénarios d’attaque que Rayhunter n’avait pas détectés. L’organisation travaille à des moyens de les repérer. La GSMA, l’association mondiale des opérateurs mobiles, a également invité les chercheurs à présenter Devilray à son groupe Fraude et Sécurité, où des représentants du secteur et des organismes de normalisation ont discuté des méthodes de détection.
Les travaux ont été publiés sur arXiv et acceptés à l’ACSAC 2026, où leur présentation est prévue à Los Angeles, lors de la conférence du 7 au 11 décembre. Les principales étapes publiques s’étalent sur plusieurs mois :
- 8 avril 2026 : Kim présente le cadre de test des réseaux mobiles de son laboratoire à la conférence .HACK 2026.
- 4 novembre 2026 : le KAIST annonce Devilray et l’évaluation de sept systèmes de détection.
- Du 7 au 11 décembre 2026 : présentation des travaux à l’ACSAC 2026, à Los Angeles.
L’équipe de Kim développe également un détecteur qui combine les observations de téléphones, de réseaux d’opérateurs et de renifleurs radio indépendants afin de détecter et de localiser les fausses stations de base. Cette approche rassemble des informations provenant de plusieurs points d’observation au lieu de s’appuyer sur un seul signal d’alerte.
Kim a décrit ainsi l’objectif de la plateforme de test :
Devilray n’a pas pour but de déjouer les détecteurs existants. Elle donne aux défenseurs les mêmes options que celles dont disposent déjà les attaquants, afin que l’attaque et la défense puissent enfin progresser de concert.
À retenir
- Devilray reproduit 2 592 configurations de fausses stations de base, chacune testée sur de vrais smartphones.
- Les sept détecteurs évalués ont tous manqué au moins 192 configurations, soit environ 7,4 % de l’ensemble testé.
- Les attaquants peuvent modifier les messages, la puissance du signal et les modes de collecte pour éviter les signaux d’alerte habituels.
- Le réentraînement de deux modèles d’apprentissage automatique a amélioré la détection, mais aussi augmenté les fausses alertes sur le trafic légitime.
- L’accès à Devilray est réservé aux utilisateurs sélectionnés, et la présentation de ces travaux est prévue à l’ACSAC 2026 en décembre.