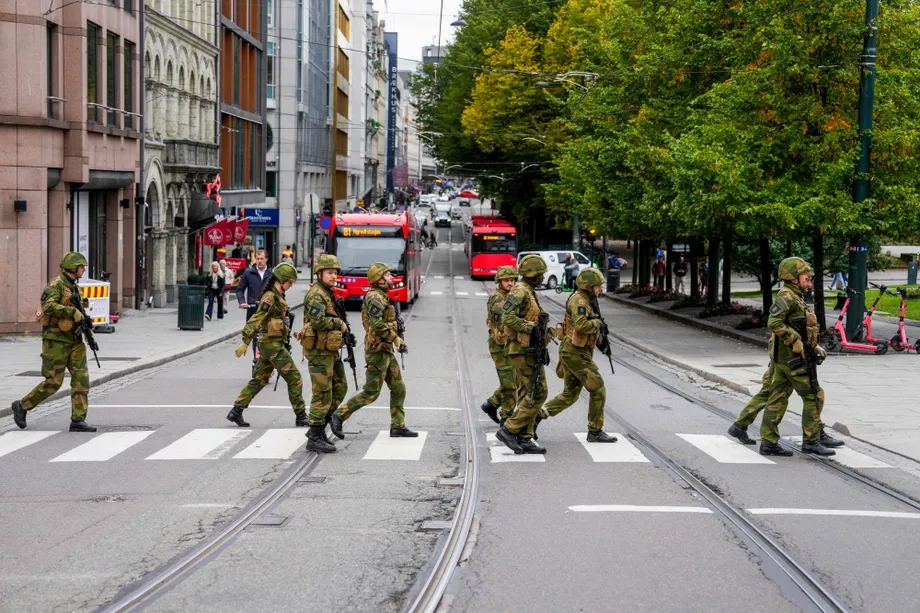
Des soldats découvrent des images sensibles sur les écrans des véhicules
Au moins deux voitures de location Deepal utilisées lors d’un exercice militaire norvégien ont enregistré des activités sensibles, notamment des soldats montant à bord, des itinéraires vers des installations militaires et des codes servant à ouvrir des portails ou des portes. Les enregistrements ont été découverts pendant l’opération Capital, appelée Operasjon Hovedstad en norvégien, à l’aéroport d’Oslo, du 14 au 18 septembre.
Sommaire
- Des soldats découvrent des images sensibles sur les écrans des véhicules
- Ce que les caméras ont filmé
- Qui a fabriqué et fourni les voitures ?
- Pourquoi la Norvège privilégie des restrictions propres à chaque site
- Plus de 200 capteurs dans une voiture moderne
- Les bus d’Oslo ont soulevé un autre problème de sécurité
- Des applications de sport ont aussi révélé des mouvements militaires
- La dépendance ajoute un autre facteur de vulnérabilité
- À retenir
Des soldats de la Garde nationale qui attendaient dans les véhicules ont trouvé les vidéos en parcourant les menus des écrans de bord. L’armée a continué d’utiliser les voitures jusqu’à la fin de l’exercice, faute de véhicules de remplacement en nombre suffisant. Les soldats ont supprimé les images après les avoir découvertes.
Le lieutenant-colonel Per Gunnar Grosberghaugen, porte-parole de la Garde nationale norvégienne, a confirmé que des enregistrements avaient été trouvés dans les véhicules :
Oui, des soldats de la Garde nationale ont trouvé dans les systèmes des vidéos provenant des capteurs des véhicules.
On ignore si certains enregistrements ont été transmis hors des voitures. Grosberghaugen a déclaré ne pas pouvoir exclure un partage avec un tiers, notamment en Chine. Hertz Norge, qui a fourni les véhicules, affirme protéger les informations de ses clients et respecter le droit norvégien et européen.
L’incident met en lumière deux problèmes pratiques de sécurité : les caméras ordinaires des véhicules peuvent capter des informations à accès restreint, et les militaires peuvent disposer de peu d’autres solutions de transport lorsqu’ils découvrent un problème pendant un exercice. L’armée norvégienne a indiqué préférer des restrictions adaptées à chaque site et aux capacités des véhicules plutôt qu’une interdiction générale des voitures fabriquées en Chine.
Ce que les caméras ont filmé
Le lieutenant Fredrik Blanck a décrit des images montrant qui montait dans les voitures et en descendait, qui les conduisait, où elles circulaient, qui étaient leurs passagers et combien de temps elles restaient à certains endroits. Certains enregistrements montraient aussi des personnels saisir des codes d’accès dans des installations militaires.
Un code d’accès à un portail est particulièrement sensible, car il fait office de clé. Une caméra orientée vers une entrée peut enregistrer à la fois le lieu et la suite de chiffres utilisée pour y accéder. Les images des arrivées et des départs peuvent également révéler des habitudes, en associant certaines personnes à des installations et à des horaires précis.
Les caméras ont été décrites comme des caméras de tableau de bord standard, restées allumées. Deepal présente couramment des caméras offrant une vue autour du véhicule, mais les modèles exacts utilisés pendant l’exercice n’ont pas été précisés. Ces équipements peuvent enregistrer des accidents de la circulation ou aider les conducteurs à voir ce qui les entoure, tout en filmant les activités à proximité d’une entrée sécurisée.
La découverte a été rendue publique environ trois semaines après l’exercice. La chronologie est simple :
- Du 14 au 18 septembre : des personnels norvégiens utilisent des véhicules de location pendant l’opération Capital à l’aéroport d’Oslo.
- Pendant l’exercice : des soldats parcourent les menus des véhicules et découvrent des vidéos enregistrées montrant des activités sensibles.
- Avant la fin de l’exercice : les personnels suppriment les enregistrements, mais continuent d’utiliser les véhicules faute d’autres solutions suffisantes.
- Environ trois semaines plus tard : les détails des enregistrements sont rendus publics, puis confirmés par la Garde nationale.
Qui a fabriqué et fourni les voitures ?
Les véhicules Deepal sont fabriqués par Changan, un constructeur automobile chinois contrôlé par l’État. Le loueur était Hertz Norge, exploité par First Rent A Car Norway AS. Volvo Cars contrôle cette société de location, et le groupe Geely contrôle lui-même Volvo Cars.
Cette chaîne de propriété importe, car le constructeur et le loueur sont deux entreprises distinctes. Changan a fabriqué les voitures Deepal. Hertz Norge a fourni les véhicules de location par l’intermédiaire d’une société liée à Geely. Les entreprises ont donc des responsabilités différentes concernant les équipements des véhicules, les contrats de location et le traitement des informations.
Hallvard Nerbovik, directeur du marketing et de la communication de Hertz Norge, a donné l’assurance suivante :
Les données de nos clients sont en sécurité chez nous.
Nerbovik a également décrit les règles de l’entreprise en matière de partage des informations personnelles :
Aucune donnée personnelle liée à nos locations n’est communiquée aux constructeurs automobiles, à nos propriétaires ou à d’autres tiers sans fondement juridique explicite.
Sa réponse ne précise pas comment les vidéos embarquées ont été traitées ni si elles ont pu être transférées. Changan n’a pas répondu aux questions concernant l’incident.
Pourquoi la Norvège privilégie des restrictions propres à chaque site
L’armée norvégienne a déclaré qu’une interdiction générale des véhicules chinois aurait des conséquences disproportionnées au regard des bénéfices attendus en matière de sécurité. Elle préfère évaluer chaque site et, si nécessaire, en exclure les véhicules équipés de caméras et de capteurs, quel que soit leur pays de fabrication.
Cette approche place les équipements d’enregistrement au cœur des décisions d’accès. Une caméra capable de filmer un digicode pose un problème à l’entrée d’un site sécurisé, qu’elle soit installée dans une voiture de location, un véhicule privé ou un véhicule militaire.
Le manque de voitures de remplacement pendant l’opération Capital montre aussi à quel point la disponibilité des moyens de transport influe sur les décisions de sécurité. Les personnels avaient trouvé des enregistrements sensibles, mais les véhicules restaient nécessaires pour mener l’exercice à son terme. La réponse a consisté à supprimer les images tout en continuant d’utiliser les mêmes voitures.
Les évaluations plus générales de la sécurité norvégienne expliquent les inquiétudes concernant la Chine. Dans son Évaluation nationale des menaces 2026, le service a fait état d’une capacité accrue des services chinois de renseignement et de sécurité à mener des opérations en Norvège, notamment par des accès numériques et le recours à des sources humaines. Selon des informations sur sa politique, Israël a également interdit les véhicules chinois sur les bases militaires l’année précédente.
Dans cette évaluation, le Service norvégien de sécurité de la police, connu sous le sigle PST, a désigné le cyberespace comme la principale menace de renseignement provenant de Chine. Il a indiqué qu’en 2026, les acteurs du renseignement chinois chercheraient à recueillir des informations, à cartographier les infrastructures numériques norvégiennes et à menacer des groupes et des individus en Norvège pour dissuader les critiques du Parti communiste chinois.
Le PST s’attend à ce qu’un nombre croissant d’opérations de renseignement chinoises en Norvège soient menées par des prestataires commerciaux spécialisés dans le cyber et par des individus. Les services chinois de sécurité et de renseignement ne réalisent pas seulement eux-mêmes des opérations cyber : ils rémunèrent aussi des prestataires commerciaux pour agir en leur nom. Ces prestataires jouent un rôle de plus en plus central et sont de plus en plus encouragés à recruter leurs propres réseaux de sources, ce qui accroît les capacités des services.
Les services de renseignement chinois tentent également de recruter des citoyens norvégiens pour obtenir des informations sensibles et classifiées, directement ou indirectement. Les personnes ayant des liens avec la Chine par leurs études, leur travail, leurs amis ou leur famille sont davantage exposées, car ces relations donnent aux services plus de possibilités d’offrir des récompenses ou d’exercer des pressions. Le PST s’attend aussi à des tentatives de recrutement de citoyens norvégiens par l’intermédiaire de sources dans d’autres pays occidentaux.
Dans les régions du nord de la Norvège, la surveillance des activités chinoises et la stratégie nationale de sécurité du gouvernement ont réduit la marge de manœuvre des acteurs chinois. Le PST s’attend néanmoins à ce que les efforts visant à s’y implanter se poursuivent, principalement par des démarches discrètes d’institutions de recherche chinoises et de personnes agissant pour le compte des services chinois de sécurité et de renseignement. Il considère la recherche et l’éducation comme l’un des rares domaines où il reste possible d’établir des contacts et des coopérations dans la région.
L’évaluation avertit également que la Chine ou l’Iran pourraient chercher à obtenir des technologies issues des milieux norvégiens de recherche et développement en accédant à des centres de recherche et à des communautés spécialisées. L’utilisation de technologies chinoises dans les infrastructures critiques crée des possibilités de collecte d’informations, car les entreprises chinoises sont tenues de coopérer avec les autorités chinoises et leurs services de renseignement.
La réponse retenue par la Norvège a une portée technique plus large : les restrictions locales peuvent viser tout véhicule dont les équipements sont susceptibles de recueillir des informations qu’un site donné doit protéger.
Plus de 200 capteurs dans une voiture moderne
L’Autorité norvégienne de sécurité nationale, connue sous le sigle NSM, avait déjà mis en garde contre la surveillance par les véhicules dans son évaluation Risiko 2025, présentée le 5 février 2025. Une voiture moderne peut contenir plus de 200 capteurs et fonctions capables de recueillir des informations.
L’évaluation inscrit les véhicules dans une mise en garde plus large sur les capteurs électroniques présents dans les téléphones portables, les montres connectées, les compteurs électriques, les serrures électroniques et les drones. Ces capteurs facilitent la vie quotidienne et le travail, mais peuvent aussi être exploités pour écouter, surveiller et suivre des personnes. Les organisations chargées de biens sensibles ou nécessitant une protection doivent prendre la mesure de ces enjeux de sécurité et adopter des précautions pour protéger ce dont elles ont la responsabilité.
La NSM a décrit des caméras dans l’habitacle qui surveillent l’attention du conducteur et peuvent aussi filmer les passagers. Les microphones permettent les appels téléphoniques et les commandes vocales. Les caméras et capteurs extérieurs observent les personnes et les objets autour du véhicule. Ensemble, ces systèmes peuvent recueillir des images, des sons et des informations sur les déplacements au cours d’un trajet tout à fait ordinaire.
Les caméras intérieures sont conçues pour empêcher les conducteurs de s’endormir, de perdre leur attention ou d’être éblouis lorsqu’ils conduisent dans l’obscurité. De nombreux capteurs améliorent la sécurité routière, mais peuvent aussi servir à d’autres fins. La NSM a averti que les sons comme les images peuvent être exploités à des fins de renseignement, même à l’insu du propriétaire, et que de nombreux scénarios de sécurité sont possibles si un acteur menaçant accède aux données des capteurs du véhicule ou peut en contrôler les fonctions à distance.
Les connexions à Internet ajoutent une autre couche de risque. Elles permettent de transmettre les informations de maintenance et les mises à jour logicielles entre un véhicule et des systèmes externes, mais peuvent aussi transporter d’autres données. La NSM a averti qu’une personne accédant aux capteurs ou aux commandes d’une voiture pourrait s’en servir pour surveiller ou perturber le fonctionnement du véhicule.
Les véhicules modernes disposent de plusieurs réseaux, dont des connexions passant par l’Internet public. Selon la NSM, ils créent une surface vulnérable par laquelle l’électronique du véhicule peut être affectée ou contrôlée depuis l’extérieur. Ces connexions peuvent aussi transmettre des données au-delà de ce qui est nécessaire à la maintenance et aux mises à jour logicielles.
Les contrats d’achat accordent souvent aux constructeurs des droits sur les données recueillies par un véhicule. Ces informations peuvent être revendues, exploitées sous forme de mégadonnées et croisées avec d’autres données à des fins d’analyse. Une fois sorties du véhicule, il est difficile de savoir ce qu’elles deviennent, ce qui pose des problèmes pour la vie privée comme pour la sécurité.
La NSM a également averti que de grandes quantités d’informations provenant des capteurs et des réseaux sociaux, combinées à la reconnaissance vocale ou faciale et aux données de localisation, peuvent permettre de suivre des personnes ayant accès à des biens protégés ou à d’autres biens importants. Ces mêmes informations peuvent révéler l’emplacement de ces biens, leur environnement et leurs points faibles. Les données des capteurs pourraient donc servir à cibler des biens nationaux.
Andreas Skjold-Lorange, responsable à la NSM, a décrit les véhicules modernes comme des :
ordinateurs roulants qui recueillent des informations
Il a également expliqué l’incertitude qui entoure les informations qu’ils recueillent :
Nous ne savons pas avec certitude où ces informations sont envoyées ni à quoi elles servent.
La recommandation de la NSM est concrète : éviter les conversations sensibles à proximité d’équipements dotés de caméras ou de capteurs, y compris à l’intérieur des véhicules modernes. Les organisations qui protègent des biens sensibles doivent aussi réfléchir aux moyens de les soustraire à l’observation, à l’écoute et au repérage par les véhicules alentour.
Les précautions recommandées s’étendent aux autres produits équipés de tels capteurs, avec des mesures équivalentes pour les téléphones portables.
Les bus d’Oslo ont soulevé un autre problème de sécurité
Des tests menés pour Ruter, l’autorité des transports publics d’Oslo, ont montré que le constructeur chinois Yutong pourrait théoriquement immobiliser ses bus électriques à distance par l’intermédiaire du système utilisé pour déployer les mises à jour logicielles.
Une mise à jour transmise à distance parvient à un véhicule par une connexion réseau plutôt que par un câble branché dans un atelier. Cela peut faciliter le déploiement des réparations et des changements logiciels. Mais cette connexion peut aussi transmettre des modifications qui affectent le fonctionnement du véhicule.
Ruter a indiqué avoir mis en place des mécanismes pour surveiller et retarder les signaux entrants afin de pouvoir contrôler les mises à jour. L’opérateur de transport peut ainsi gérer le moment où les modifications sont transmises à ses bus.
La question a des conséquences directes pour la défense civile. La Norvège pourrait utiliser des bus pour évacuer des personnes en cas d’urgence. Si des véhicules devenaient inutilisables à ce moment-là, le problème dépasserait les trajets annulés et compromettrait la capacité à éloigner des personnes du danger.
L’incident des voitures de location concerne les informations recueillies pendant une activité militaire. Les tests sur les bus portent sur la capacité à contrôler leur fonctionnement. Dans les deux cas, des équipements de transport courants entrent dans le calcul de la sécurité nationale : les autorités doivent comprendre ce qu’un véhicule peut observer et qui peut modifier son fonctionnement.
Des applications de sport ont aussi révélé des mouvements militaires
Strava, une application utilisée pour enregistrer ses activités sportives, a déjà montré comment les technologies personnelles pouvaient révéler des activités militaires. En 2018, des données publiées sur Strava ont permis d’identifier des sites militaires et les itinéraires empruntés par des soldats, notamment en Afghanistan et en Syrie.
En mars, l’utilisation de l’application par un marin a permis de localiser presque en temps réel le porte-avions français Charles de Gaulle en Méditerranée orientale. Un enregistrement destiné à suivre une activité sportive a ainsi révélé la position d’un bâtiment militaire.
Le lien avec les voitures norvégiennes est concret. Un appareil qui remplit une fonction familière peut recueillir des détails sensibles en raison de l’endroit où il est utilisé. Un itinéraire de course peut révéler la position d’un navire. Un enregistrement de tableau de bord peut révéler un code d’accès. Les personnels doivent donc tenir compte des informations recueillies par les appareils autour d’eux, en plus de l’usage qu’ils en font.
La dépendance ajoute un autre facteur de vulnérabilité
La mise en garde de la NSM ne se limite pas aux enregistrements individuels. L’autorité, qui œuvre à réduire les risques stratégiques et numériques, estime qu’une forte dépendance à des produits ou services provenant d’un seul pays peut exposer la Norvège, en particulier lorsque ce pays ne coopère pas avec elle sur les questions de sécurité.
Skjold-Lorange a résumé le problème en des termes applicables à tout pays fournisseur :
Si nous devenons trop dépendants des services ou des produits d’un pays donné, cela nous rend vulnérables, quel que soit ce pays.
L’opération Capital offre un exemple limité mais concret de choix restreints par la dépendance : faute de véhicules de remplacement, les voitures concernées sont restées en service après la découverte des vidéos. La réponse de Ruter traite un autre aspect du problème en donnant à l’opérateur local davantage de contrôle sur les changements logiciels entrants.
Pour les soldats, les opérateurs de transport et les personnes qui dépendent d’eux, la question immédiate est celle du contrôle. Les autorités ont besoin de véhicules lorsqu’un exercice ou une urgence l’exige, tout en protégeant les codes d’accès et les déplacements, ainsi que leur capacité à maintenir ces véhicules en service.
À retenir
- Des voitures de location utilisées pendant l’opération Capital à l’aéroport d’Oslo, du 14 au 18 septembre, ont enregistré des déplacements militaires et des codes d’accès.
- Au moins deux véhicules étaient des voitures Deepal fabriquées par Changan et fournies par Hertz Norge.
- Les soldats ont supprimé les images, mais ont utilisé les voitures jusqu’à la fin de l’exercice faute de remplacements disponibles.
- On ignore si les enregistrements ont été transmis hors des véhicules.
- L’armée norvégienne privilégie des restrictions adaptées à chaque site et aux capacités d’enregistrement plutôt qu’une interdiction générale des voitures chinoises.
- La NSM a mis en garde contre les capteurs des véhicules, l’accès à distance et la dépendance envers les fournisseurs, tandis que Ruter a instauré des contrôles sur les mises à jour logicielles transmises à ses bus.