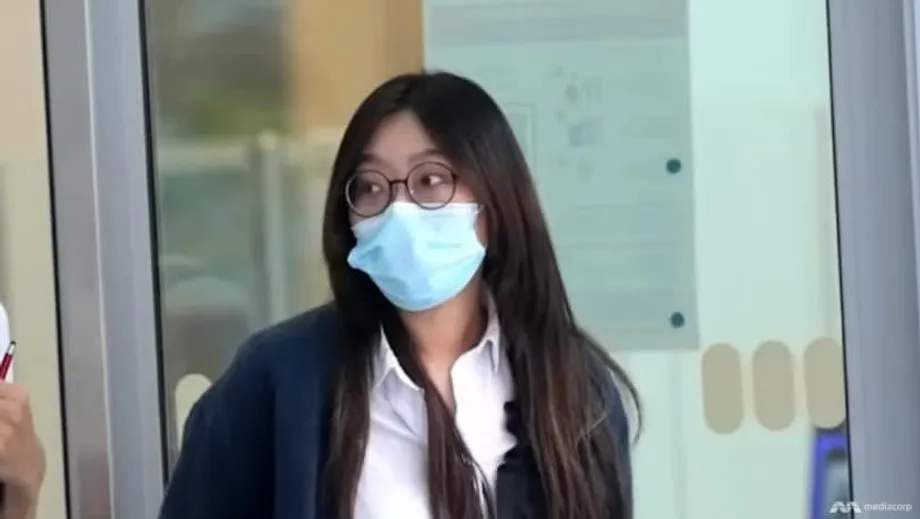
Une condamnation qui met à l’épreuve les protections des données bancaires
Une ancienne employée subalterne d’United Overseas Bank a été reconnue coupable d’avoir divulgué les données personnelles de plus de 1 000 clients à une personne se faisant passer pour un policier chinois. L’affaire, qui a débuté en mars 2021, lorsque des escrocs l’ont contactée, s’est conclue par une condamnation en octobre 2025. Elle montre comment la manipulation psychologique peut contourner les contrôles internes lorsqu’un employé est poussé à enfreindre les règles. La prévenue, Cao Wenqing, ressortissante chinoise de 30 ans résidant de façon permanente à Singapour, a été reconnue coupable de 14 chefs d’accusation au titre de la loi sur l’utilisation abusive des systèmes informatiques et de 13 au titre de la loi bancaire. Le prononcé de la peine est attendu en décembre.
Sommaire
- Une condamnation qui met à l’épreuve les protections des données bancaires
- Ce qui s’est passé dans le système bancaire
- Comment fonctionnait l’usurpation d’identité
- Conclusions juridiques et décision du tribunal
- La réaction d’UOB et les mesures de protection proposées aux clients
- Pourquoi les abus commis par des employés sont difficiles à empêcher
- Les escroqueries par usurpation d’identité à Singapour, une menace persistante
- Comment réduire les risques
- Ce que cette affaire révèle aux banques et aux autorités de régulation
- À retenir
Selon les conclusions du tribunal, Cao a consulté des dossiers confidentiels de clients au moyen de ses identifiants professionnels légitimes, a rassemblé certaines données dans un tableur et en a transmis des captures d’écran via une application de messagerie à une personne qui prétendait être capitaine de police à Shanghai. Elle a ensuite déclaré aux autorités qu’elle pensait faire l’objet d’une enquête et s’être sentie obligée d’obtempérer. Le tribunal a rejeté cet argument comme moyen de défense juridique, soulignant qu’elle avait été formée aux règles de confidentialité et qu’elle n’avait pas vérifié l’identité de ses interlocuteurs avant que la fuite ne se produise.
Ce qui s’est passé dans le système bancaire
Cao travaillait au service des prêts immobiliers d’UOB, où elle avait accès à une base de données bancaire dans le cadre strict de ses fonctions. En mars 2021, deux personnes l’ont contactée par téléphone, se sont présentées comme des policiers chinois et l’ont avertie qu’elle était impliquée dans une affaire. Sur leurs instructions, elle a recherché des clients portant des noms de famille chinois courants, filtré les résultats pour ne garder que les ressortissants chinois, puis copié leurs noms, numéros d’identification, numéros de téléphone mobile et soldes bancaires dans un fichier Excel. Elle a ensuite photographié le tableur et envoyé les images par WhatsApp. À leur demande, elle a également recherché certains clients et transmis des captures d’écran de leurs profils.
La base de données consultée contenait notamment les noms, nationalités, adresses, numéros d’identification, numéros de compte et soldes des clients. Dans les heures qui ont suivi, UOB a déclaré que les numéros de compte des clients n’avaient pas été divulgués et que ses systèmes restaient sécurisés. Même en l’absence des numéros de compte, l’association des noms, numéros d’identification, numéros de téléphone mobile et soldes constitue une information hautement sensible. Les criminels peuvent s’en servir pour mener des opérations de manipulation psychologique convaincantes, prendre le contrôle de comptes en trompant leurs titulaires ou croiser ces données avec d’autres fuites pour commettre des fraudes.
En avril 2021, après avoir lu un article sur une escroquerie similaire et contacté elle-même la police de Shanghai, Cao a compris qu’elle avait été dupée. Elle a fait une déclaration à la police de Singapour le jour même de son arrestation. Les enquêteurs ont ensuite établi qu’elle avait consulté plus de 3 000 profils de clients et transmis les données de bien plus de 1 000 d’entre eux.
Comment fonctionnait l’usurpation d’identité
Les interlocuteurs ont joué sur l’autorité, l’urgence et la peur. Les escroqueries par usurpation d’identité de fonctionnaires commencent souvent par l’affirmation que la victime fait l’objet d’une enquête, puis par des pressions pour qu’elle coopère en secret. On lui demande de garder l’appel confidentiel et de suivre immédiatement les instructions, qui peuvent inclure la communication de données personnelles ou des transferts d’argent. Ces tactiques visent à court-circuiter le jugement en faisant craindre à la personne des conséquences juridiques ou professionnelles.
Selon les enquêteurs, Cao a obtempéré parce qu’elle craignait les demandes de renseignements de la prétendue police chinoise et ne voulait ni perdre son emploi ni être renvoyée en Chine. C’est un scénario fréquent dans les escroqueries téléphoniques fondées sur la coercition. Les demandes insistantes, les menaces de poursuites et les consignes de ne communiquer que par certaines applications peuvent donner une fausse impression de procédure officielle. La défense la plus fiable consiste à vérifier les faits par un canal indépendant. Raccrochez, appelez le service concerné au numéro officiel et vérifiez qu’une véritable affaire existe.
Conclusions juridiques et décision du tribunal
Le tribunal a conclu que Cao savait que les données des clients étaient confidentielles et qu’elle n’était autorisée à y accéder que pour son travail. Elle avait suivi une formation sur le secret bancaire et le traitement des données. Le juge a estimé qu’il était déraisonnable qu’elle n’ait pas vérifié l’identité de ses interlocuteurs, puisqu’elle l’a précisément fait par la suite, après avoir lu des articles sur ce type d’escroquerie. Le tribunal a également relevé qu’elle savait que ses actes enfreignaient les règles internes et la législation singapourienne, ce qui fragilisait son affirmation selon laquelle elle avait agi de bonne foi sous la pression. Verdict : coupable de 14 chefs d’accusation au titre de la loi sur l’utilisation abusive des systèmes informatiques et de 13 au titre de la loi bancaire.
La loi sur l’utilisation abusive des systèmes informatiques criminalise l’accès non autorisé à des données informatiques. La loi bancaire interdit au personnel des banques et aux prestataires de services de divulguer des informations sur les clients, sauf dans des circonstances strictement définies. Les peines varient selon les chefs d’accusation, mais peuvent inclure des amendes et des peines de prison. La peine de Cao doit être prononcée en décembre.
La réaction d’UOB et les mesures de protection proposées aux clients
UOB a déclaré avoir collaboré avec la police de Singapour et d’autres organismes après avoir découvert la fuite. La banque a contacté tous les clients concernés, désactivé l’accès aux services bancaires en ligne et mobiles et les a aidés à réinitialiser leurs identifiants numériques. Elle a renforcé la surveillance, ajouté des alertes par SMS pour les virements en ligne de faible montant et affiché des avertissements sur les escroqueries en cours lors de la connexion. La banque a présenté ses excuses et affirmé que la sécurité de ses clients restait une priorité absolue.
UOB a également déclaré que ses systèmes étaient sécurisés et que les numéros de compte ne faisaient pas partie des données divulguées. Cela réduit le risque de retraits directs non autorisés, mais les informations exposées font toujours des clients des cibles potentielles d’hameçonnage, d’usurpation du numéro de téléphone et de manipulation psychologique. Par précaution, la banque leur a recommandé de rester vigilants et a insisté sur la nécessité de signaler immédiatement toute activité suspecte.
La banque a indiqué qu’elle coopérait avec les forces de l’ordre et les autorités compétentes. Une note publique sur l’incident a été publiée sous la forme d’un communiqué officiel, présentant les mesures immédiates prises par la banque et les recommandations destinées aux clients. Vous pouvez consulter l’avis de la banque ici : communiqué officiel.
Pourquoi les abus commis par des employés sont difficiles à empêcher
Les banques investissent dans des dispositifs de défense à plusieurs niveaux pour prévenir les intrusions externes comme les usages abusifs en interne. Les contrôles d’accès, les journaux d’audit et les outils de surveillance limitent les personnes autorisées à consulter certaines données et signalent les activités inhabituelles. La difficulté tient au fait que les fonctions des employés exigent souvent l’accès à des informations sensibles pour servir les clients. Lorsqu’un employé choisit d’enfreindre les règles, ou y est poussé par la manipulation, l’abus peut ressembler à une tâche professionnelle ordinaire.
Cette affaire illustre une vulnérabilité fréquente. Même si une banque déploie des filtres de contenu et empêche les exportations massives de données, un employé déterminé peut photographier les écrans avec son téléphone personnel. Pour réduire ce risque, il faut combiner des protections techniques et des procédures adaptées. Il s’agit notamment de limiter les autorisations dans le temps, de mieux restreindre les recherches selon les champs accessibles, d’utiliser des filigranes et des contrôles de capture d’écran, et d’interdire certains appareils dans les espaces de travail sensibles. Des alertes en temps réel peuvent signaler des recherches aux caractéristiques inhabituelles, par exemple la consultation de milliers de dossiers sans lien entre eux dans plusieurs agences ou un filtrage par nationalité sans motif professionnel documenté.
La formation et la culture de l’entreprise comptent également. Les employés doivent pouvoir reconnaître les tactiques d’usurpation d’identité, prendre le temps de vérifier et signaler les demandes suspectes à leurs supérieurs ou aux équipes de sécurité. Des canaux clairs pour signaler les pressions ou les appels suspects peuvent les aider à demander de l’aide avant qu’un préjudice ne soit causé.
Les escroqueries par usurpation d’identité à Singapour, une menace persistante
À Singapour, les escroqueries par usurpation d’identité de fonctionnaires sont devenues l’une des formes de fraude les plus coûteuses. Les escrocs prétendent souvent appartenir à la police ou à un service répressif étranger, présentent de faux documents ou de fausses cartes de police et vont jusqu’à se mettre en scène devant des décors évoquant des locaux officiels. Ils peuvent exiger que les victimes transfèrent des fonds pour une « enquête », communiquent leurs informations bancaires, transmettent des mots de passe à usage unique ou installent un logiciel de contrôle à distance. Nombre d’entre elles obtempèrent parce que les appels semblent officiels et que les menaces paraissent réelles.
Les avis aux consommateurs rappellent que les véritables agents ne demandent pas d’identifiants bancaires, de mots de passe à usage unique ni de transferts d’argent par téléphone ou via des applications de messagerie. Ils ne vous demanderont pas de cliquer sur des liens menant à des sites bancaires. Les appels qui exigent le secret, demandent un accès à distance à vos appareils ou vous incitent à transférer votre épargne vers des « comptes sécurisés » sont des signaux d’alerte classiques. En cas de doute, raccrochez et appelez le numéro officiel de la banque ou de l’organisme qui prétend vous avoir contacté.
Ces dernières années, Singapour a investi dans des campagnes de prévention des escroqueries et des outils permettant au public de filtrer les appels et les messages. Les banques ont ajouté des alertes de transaction, des délais de précaution pour les nouveaux bénéficiaires et des fonctions de « coupe-circuit » permettant aux clients de suspendre rapidement leur accès numérique en cas de soupçon de compromission. Ces mesures réduisent les risques sans les éliminer. Les groupes criminels continuent de s’adapter et ciblent aussi bien les clients que les employés.
Comment réduire les risques
Quelques mesures pratiques permettent de contrer les tactiques les plus courantes dans ce type d’affaire.
- Vérifiez toute affirmation d’autorité. Si quelqu’un affirme être policier ou employé d’une banque, raccrochez et appelez l’organisme ou la banque à un numéro officiel. Ne rappelez pas les numéros indiqués dans le message.
- Protégez vos identifiants. Ne communiquez jamais vos informations bancaires, vos identifiants Singpass, vos numéros de carte ni vos mots de passe à usage unique par téléphone ou via une application de messagerie.
- Méfiez-vous de l’urgence et du secret. Les demandes visant à garder une conversation confidentielle, à prendre une décision dans l’urgence ou à transférer des fonds vers un « compte sécurisé » sont de sérieux signaux d’alerte.
- Activez les alertes bancaires. Activez les alertes SMS pour les virements de faible montant et les modifications de votre profil. Fixez des plafonds de transaction et consultez régulièrement vos relevés.
- Sécurisez vos appareils. Installez les mises à jour, utilisez les boutiques d’applications officielles et évitez d’installer des outils d’accès à distance, sauf si un technicien de confiance que vous avez contacté indépendamment vous le recommande.
- Signalez rapidement tout incident. Si vous pensez que vos données ou vos comptes ont été compromis, appelez immédiatement votre banque et signalez les faits à la police. Une intervention rapide peut permettre de bloquer ou de récupérer les fonds.
Ce que cette affaire révèle aux banques et aux autorités de régulation
Les établissements financiers sont soumis à des normes strictes en matière de confidentialité et de risques technologiques. À Singapour, la loi bancaire impose de préserver la confidentialité des informations sur les clients, sauf dans des cas précis, et l’Autorité monétaire de Singapour fixe des exigences détaillées en matière de gestion des risques technologiques. Elles portent notamment sur la gouvernance des accès, la surveillance des activités, la réponse aux incidents et la formation à la sécurité. Les affaires impliquant des abus commis par des employés entraînent généralement un réexamen des règles d’accès aux données, des seuils de surveillance et des procédures appliquées au personnel.
L’affaire UOB montre qu’un seul employé peut mettre de nombreux clients en danger lorsque la peur ou la coercition l’emporte sur la formation. Elle montre aussi qu’une intervention rapide pour contenir l’incident, une prise de contact directe avec les clients et la transparence sur les mesures de protection contribuent à rétablir la confiance. Des investissements continus dans une culture de la vérification, des contrôles renforcés contre les recherches massives et des capacités d’intervention rapide peuvent rendre plus difficile la manipulation des employés par les escrocs.
À retenir
- Une ancienne employée d’UOB a été reconnue coupable de 14 chefs d’accusation au titre de la loi sur l’utilisation abusive des systèmes informatiques et de 13 au titre de la loi bancaire pour avoir divulgué les données de plus de 1 000 clients.
- Elle a rassemblé les noms, numéros d’identification, numéros de téléphone mobile et soldes de clients, puis envoyé des images par WhatsApp à une personne se faisant passer pour un policier chinois.
- Le juge a estimé qu’elle connaissait les règles, n’avait pas vérifié l’identité de ses interlocuteurs et avait agi tout en sachant que sa conduite enfreignait les règles internes et la loi.
- UOB a contacté les clients concernés, désactivé leur accès numérique, ajouté des alertes et collaboré avec les autorités. La banque a affirmé que les numéros de compte n’avaient pas été divulgués et que ses systèmes étaient sécurisés.
- La peine doit être prononcée en décembre. Les sanctions prévues par la loi sur l’utilisation abusive des systèmes informatiques et la loi bancaire peuvent inclure des amendes et des peines de prison.
- Les escroqueries par usurpation d’identité restent répandues. Les organismes officiels et les banques ne demandent pas d’identifiants bancaires ni de transferts d’argent par téléphone ou via des applications de messagerie.
- Les clients peuvent réduire les risques en vérifiant l’identité de leurs interlocuteurs par un canal indépendant, en protégeant leurs identifiants, en activant les alertes de transaction et en signalant rapidement toute activité suspecte.