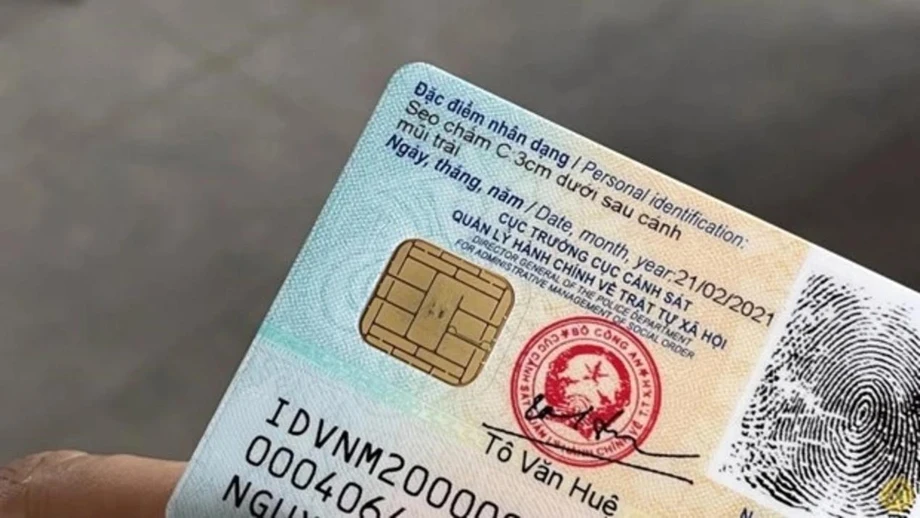
Les contrôles d’identité obligatoires placent le consentement au cœur du débat
Le projet de loi vietnamien sur l’identification et l’authentification électroniques imposerait des contrôles au moyen de l’identité numérique nationale pour les transactions en ligne dans 11 secteurs, des services bancaires et de santé aux cryptoactifs et aux jeux en ligne. Le 4 novembre 2026, en réponse aux députés, le ministre de la Sécurité publique, Lương Tam Quang, a déclaré que le système ne recueillerait que les informations nécessaires, requerrait le consentement des personnes concernées et exclurait le contenu des transactions des données d’identification synchronisées.
Sommaire
- Les contrôles d’identité obligatoires placent le consentement au cœur du débat
- Les garanties de confidentialité promises par le ministre
- Quels services seraient soumis à l’authentification ?
- Identités automatiques et périmètre de l’identification par l’État
- Un décret distinct fixe déjà les échéances pour les comptes
- Pourquoi les députés demandent davantage que des contrôles biométriques
- Le projet de loi complémentaire adapterait la protection au niveau de risque
- Les données utilisées par l’IA et les transferts à l’étranger seraient soumis à des obligations distinctes
- L’ampleur de VNeID rend les détails déterminants
- À retenir
Le projet autoriserait également les organismes publics à créer automatiquement des identités numériques lorsque des bases de données nationales ou spécialisées contiennent déjà des informations complètes et exactes. Les personnes et organisations concernées par cette disposition n’auraient pas à fournir de nouveau les mêmes informations ni à s’inscrire séparément.
Ces deux mesures placent une question pratique au cœur du débat parlementaire : comment les personnes pourraient-elles exercer leur consentement lorsque l’authentification est obligatoire pour utiliser un service et qu’une identité peut être créée à partir d’informations déjà détenues par l’État ? Quang a présenté les garanties de protection de la vie privée, tandis que les députés demandaient des limites plus claires à la collecte, une responsabilité accrue des fournisseurs de technologies et des règles distinguant les activités courantes des transactions présentant des risques plus élevés.
Le projet est examiné en même temps qu’un projet de loi sur la sécurité des données, lors de la deuxième session de la 16e Assemblée nationale. Ensemble, ces textes établiraient des règles pour créer des identités numériques, vérifier qui les utilise et protéger les données concernées.
Les garanties de confidentialité promises par le ministre
Quang, qui dirige le ministère à l’origine du projet de loi sur l’identification, a déclaré aux députés que les garanties de confidentialité s’appliqueraient tant aux informations collectées qu’à la manière dont les systèmes d’identification les échangent. Il a décrit les garanties proposées en ces termes :
La collecte des données strictement nécessaires doit recueillir le consentement de la personne concernée ; le contenu des transactions ne doit pas être synchronisé ; et les résultats d’authentification ne doivent pas être communiqués au-delà du périmètre autorisé.
La personne concernée est celle dont les informations sont traitées. En pratique, selon l’assurance donnée par Quang, le système ne devrait recueillir que les informations nécessaires pour identifier une personne, et les détails de la transaction devraient rester en dehors des données d’identification synchronisées.
Quang a également indiqué que les principes, conditions, périmètres et finalités régissant le traitement des données personnelles resteraient soumis à la législation en vigueur sur leur protection. L’identification et l’authentification électroniques devraient respecter la Constitution et protéger les droits et intérêts des personnes, des organisations et des organismes publics.
Le mécanisme de consentement reste une question centrale pour les utilisateurs. Les explications présentées au Parlement ne précisaient pas quels choix s’offriraient à une personne si son refus de la collecte de données l’empêchait de mener à bien une transaction nécessitant une authentification.
Quels services seraient soumis à l’authentification ?
Le paragraphe 5 de l’article 23 imposerait que les transactions dans les secteurs suivants soient authentifiées au moyen d’une identité électronique nationale et associées à celle-ci :
- Valeurs mobilières.
- Télécommunications.
- Services bancaires.
- Services postaux.
- Commerce électronique.
- Santé.
- Intermédiaires de paiement.
- Portefeuilles numériques.
- Cryptoactifs.
- Jeux vidéo en ligne.
- Enregistrement, location et utilisation de noms de domaine.
L’authentification consiste à vérifier que la personne qui utilise un service est bien celle qu’elle prétend être. L’association relie le compte ou la transaction du service à l’identité électronique nationale de cette personne. Pour les clients, le projet ferait de cette identité une condition d’accès à un vaste éventail d’activités financières, commerciales et numériques.
Les ministres et les responsables d’organismes de niveau ministériel pourraient également désigner des transactions dans d’autres secteurs lorsqu’elles présentent un risque élevé ou entraînent d’importantes obligations juridiques. Le système pourrait donc s’étendre au-delà des 11 secteurs énumérés dans le projet de loi.
Thạch Phước Bình, député de Vĩnh Long, a proposé de classer les transactions en fonction de leur niveau de risque. Ses exemples montrent pourquoi les détails sont importants : prendre rendez-vous chez un médecin n’implique pas le même degré de sensibilité que consulter un dossier médical, tout comme consulter un compte bancaire diffère d’effectuer un virement important.
Identités automatiques et périmètre de l’identification par l’État
Les articles 7 et 8 précisent qui ou quoi peut recevoir une identité électronique et quelles catégories les organismes publics identifieraient. Elles vont au-delà des personnes et des organisations et incluent des lieux, des espaces, des entités liées à des données fondamentales ou importantes, des entités certifiées propriétaires ou utilisatrices de biens considérés à haut risque, ainsi que des entités impliquant des secrets d’État.
Le gouvernement établirait la liste des entités soumises à l’identification par l’État et fixerait un calendrier de mise en œuvre. Pour les entités visées à l’article 8, les organismes créeraient automatiquement des identités et attribueraient des codes d’identification nationaux lorsque des informations complètes et exactes figurent déjà dans des bases de données nationales ou spécialisées.
L’avantage administratif est évident : une organisation ou une personne n’aurait pas à fournir des informations que l’État détient déjà. Le débat sur la confidentialité porte sur l’étendue des catégories, les informations qui leur sont associées et les règles encadrant leur utilisation.
Un résumé publié le 25 octobre mentionnait également l’identification des événements, des transactions et des comportements. Le ministère des Finances, le ministère de la Justice, le ministère de l’Industrie et du Commerce ainsi que la Cour populaire suprême ont demandé des précisions sur cet élargissement. On ignore s’il figure toujours dans la version révisée du projet de loi, car le texte intégral transmis à l’Assemblée nationale n’avait pas été rendu public.
Lors de la consultation, la chambre de commerce VCCI a averti que cette formulation pourrait soumettre presque toutes les transactions commerciales et civiles courantes à des obligations d’identification. Le 26 octobre, la commission de l’Assemblée nationale chargée de la défense nationale, de la sécurité et des affaires étrangères a également mis en garde contre le risque d’abus et d’atteintes à la vie privée si les organismes sectoriels ou les fournisseurs de services étaient autorisés à choisir les champs de données à collecter.
Un décret distinct fixe déjà les échéances pour les comptes
Le projet de loi s’inscrit dans le prolongement d’une mesure déjà en vigueur, le décret 320/2026, entré en vigueur le 28 septembre 2026. Celui-ci impose que certains comptes utilisés pour des transactions électroniques soient associés à VNeID, la plateforme nationale vietnamienne d’identification électronique, et authentifiés au moyen de celle-ci.
Les deux textes énumèrent chacun 11 secteurs, mais leurs listes diffèrent. Le décret couvre l’éducation, les valeurs mobilières, les télécommunications, les services bancaires, le commerce électronique, les factures électroniques, les transports, le tourisme, les produits pharmaceutiques, la santé et les réseaux sociaux vietnamiens. Il précise également que les comptes sur des plateformes telles que Facebook, TikTok et Zalo sont soumis à ses obligations d’association.
La date limite pour associer les comptes des services concernés est fixée au 31 décembre 2026. Pour les comptes bancaires, l’échéance est reportée au 30 juin 2027. Les réseaux sociaux ne figurent pas parmi les 11 secteurs énumérés dans le projet de loi, qui inclut expressément les cryptoactifs, les portefeuilles numériques, les jeux en ligne et les services de noms de domaine.
Le calendrier réunit les obligations déjà en vigueur et les changements proposés :
- Juillet 2026 : le Vietnam a adopté sa stratégie nationale de transformation numérique, prévue sur cinq ans.
- 28 septembre 2026 : le décret 320/2026 est entré en vigueur.
- 25 et 26 octobre 2026 : un résumé du projet de loi et les préoccupations exprimées par une commission parlementaire ont placé le périmètre de l’identification au premier plan.
- 4 novembre 2026 : l’Assemblée nationale a examiné les projets de loi sur l’identification et la sécurité des données.
- 21 novembre 2026 : la session parlementaire doit s’achever ; le projet de loi sur l’identification figure parmi les textes dont l’adoption est attendue.
- 31 décembre 2026 : date limite pour l’association des comptes des services concernés.
- 30 juin 2027 : date limite pour l’association des comptes bancaires.
Pourquoi les députés demandent davantage que des contrôles biométriques
Phạm Trọng Nhân, député de Hô Chi Minh-Ville, a averti que les progrès de l’intelligence artificielle fragilisent les hypothèses sur la fiabilité des visages, des voix et des empreintes digitales. Il a déclaré que la biométrie restait nécessaire, mais ne devait pas être le seul moyen de prévenir la fraude.
L’authentification biométrique vérifie une caractéristique physique ou comportementale associée à une personne. Les outils d’IA peuvent imiter certaines de ces caractéristiques, ce qui complique la tâche des systèmes lorsqu’il s’agit de distinguer un utilisateur authentique d’une personne présentant des éléments falsifiés.
Tô Ái Vang, députée de Cần Thơ, a demandé que la responsabilité soit mieux définie lorsqu’un système d’authentification par IA produit un résultat erroné. Elle a indiqué que le projet attribue la responsabilité ultime aux organisations ou aux personnes qui prennent des décisions sur la base des résultats, mais que la relation avec le développeur ou le fournisseur de la technologie doit également être examinée.
Triệu Thị Ngọc Diễm, autre députée de Cần Thơ, a proposé d’interdire expressément la collecte, l’utilisation, la divulgation ou le partage non autorisés des données d’identification et des facteurs d’authentification. Elle a évoqué le risque que des criminels échangent des données faciales, vocales et des mots de passe à usage unique. Sa proposition concerne des informations susceptibles de permettre l’accès au compte d’autrui.
Le projet de loi complémentaire adapterait la protection au niveau de risque
Le projet de loi sur la sécurité des données instaurerait cinq niveaux de risque en matière de sécurité des données. Les responsables du traitement, c’est-à-dire les organisations ou organismes chargés de décider comment les données sont traitées, classeraient les risques et appliqueraient les protections correspondantes. La supervision reposerait principalement sur des inspections menées après ces décisions.
La protection couvrirait tout le cycle de vie des données, de la conception d’un système à la destruction des informations. Quang a indiqué que l’objectif du classement était d’adapter les obligations aux dommages qu’une violation pourrait entraîner : les activités moins sensibles seraient soumises à des exigences allégées, tandis que les risques les plus graves bénéficieraient d’une protection renforcée.
Les cinq niveaux correspondraient aux cinq niveaux de systèmes d’information prévus par la législation sur la cybersécurité. Le paragraphe 4 de l’article 8 permettrait aux organisations de réutiliser les résultats des évaluations de risque en matière de cybersécurité déjà réalisées, afin d’éviter deux évaluations distinctes du même système.
Les niveaux de risque proposés s’appliqueraient parallèlement aux catégories de données fondamentales et importantes définies par la loi sur les données. Ils guideraient le choix des mesures de sécurité, tandis que les catégories existantes resteraient en vigueur. Le débat a également porté sur le partage des responsabilités entre les ministères de la Sécurité publique et de la Défense nationale, la cryptographie de sécurité et la cryptographie post-quantique, conçue pour résister aux attaques menées au moyen de futurs ordinateurs quantiques.
Les données utilisées par l’IA et les transferts à l’étranger seraient soumis à des obligations distinctes
Le projet de loi sur la sécurité des données obligerait les organisations qui développent ou utilisent l’IA à protéger l’origine et l’intégrité des données d’entraînement ainsi que des données produites à partir de celles-ci. Il interdirait l’empoisonnement des données et leur extraction non autorisée, et prévoirait une intervention humaine ainsi qu’une supervision des décisions automatisées.
L’empoisonnement des données consiste à corrompre délibérément les informations servant à entraîner un système d’IA, ce qui peut l’amener à produire des résultats peu fiables ou manipulés. Pour les services d’identification, la qualité et la sécurité de ces informations sont importantes, car les erreurs automatisées peuvent déterminer si une personne est acceptée ou rejetée.
Les transferts et le traitement transfrontaliers seraient soumis à des procédures différentes selon leur niveau de risque. Les données des niveaux un et deux seraient exemptées des procédures prévues par cette loi. Les responsables du traitement de données de niveau trois procéderaient à leurs propres évaluations et en conserveraient les traces.
Les transferts concernant les niveaux quatre et cinq devraient être évalués et approuvés par les autorités compétentes avant de pouvoir avoir lieu. Le projet de loi traite également des demandes de données émanant de pays étrangers, des obligations des fournisseurs de services opérant au-delà des frontières et du recours aux évaluations de sécurité des données dans les procédures existantes relatives aux investissements et aux transferts de technologie.
L’ampleur de VNeID rend les détails déterminants
En octobre, VNeID avait délivré 86,4 millions de comptes d’identité électronique à des citoyens vietnamiens. La plateforme proposait plus de 70 fonctionnalités, avait enregistré plus de 500 millions de visites et attirait entre trois et six millions d’utilisateurs par jour.
Ces chiffres quotidiens représentent environ 3,5 % à 6,9 % du nombre de comptes délivrés. Ils décrivent une plateforme comptant un très grand nombre d’inscrits et un groupe plus restreint d’utilisateurs actifs chaque jour, avant même que le projet de loi n’étende son rôle dans les transactions essentielles.
Le gouvernement présente ces mesures d’identification comme des outils permettant de lutter contre la fraude en ligne, de sécuriser les infrastructures numériques et de réduire les démarches administratives dans le cadre de sa stratégie nationale de transformation numérique. Pour les utilisateurs, les changements concrets concernent l’accès aux services, le traitement des dossiers existants et la responsabilité en cas d’erreur lors d’un contrôle d’identité.
Quang a déclaré que l’organisme chargé de rédiger les textes travaillerait avec la commission de l’Assemblée nationale responsable de la défense, de la sécurité et des relations extérieures afin d’intégrer les observations des députés et de rendre compte au Comité permanent avant la finalisation des projets de loi. La prochaine échéance législative est la clôture de la session prévue le 21 novembre ; les dates limites déjà fixées pour l’association des comptes restent applicables, quel que soit le débat sur le nouveau projet.
À retenir
- Le projet de loi sur l’identification imposerait une authentification au moyen de l’identité numérique nationale pour les transactions dans 11 secteurs, et autoriserait l’ajout d’autres transactions présentant un risque élevé.
- Quang a promis une collecte limitée aux données nécessaires, le consentement des personnes concernées, des restrictions sur le partage des résultats d’authentification et l’absence de synchronisation du contenu des transactions.
- Les organismes publics pourraient créer automatiquement certaines identités à partir d’informations complètes et exactes déjà détenues dans des bases de données publiques.
- Un décret distinct fixe au 31 décembre 2026 la date limite d’association des comptes et au 30 juin 2027 celle applicable aux comptes bancaires.
- Les députés ont demandé des règles plus strictes sur la responsabilité des fournisseurs d’IA, la fraude biométrique et l’utilisation non autorisée des données d’identification.
- Le projet de loi complémentaire sur la sécurité des données propose cinq niveaux de risque, une supervision humaine des décisions automatisées et des procédures plus strictes pour les transferts de données présentant les risques les plus élevés.