Des informations de réservation exposées via un prestataire technologique d’une compagnie aérienne
All Nippon Airways a annoncé le 30 octobre 2026 que les informations de réservation d’environ 37 800 clients pourraient avoir été exposées à la suite d’un accès non autorisé aux systèmes exploités par son prestataire technologique espagnol, Amadeus IT Group. Les informations d’environ 1 700 clients, comprenant notamment leur numéro de passeport et d’autres données personnelles, présentaient également des signes d’accès depuis l’extérieur du système.
Sommaire
- Des informations de réservation exposées via un prestataire technologique d’une compagnie aérienne
- Quelles informations sont concernées ?
- Quelles réservations sont concernées par la période indiquée ?
- Comment l’incident a été découvert et signalé
- Les mesures prises par Amadeus
- D’autres compagnies aériennes touchées par l’incident chez le même prestataire
- Pourquoi ANA met en garde contre l’usurpation d’identité
- D’autres divulgations accentuent les préoccupations du Japon en matière de sécurité des données
- À retenir
ANA a indiqué qu’Amadeus avait détecté l’accès non autorisé le 24 septembre, mais que la compagnie aérienne n’avait reçu un signalement du prestataire que le 20 octobre, soit 26 jours plus tard. ANA avait demandé à Amadeus d’enquêter sur l’exposition de ses données après avoir appris, le 16 octobre, que d’autres compagnies aériennes faisant appel au prestataire avaient été touchées.
La compagnie aérienne a recensé deux groupes de clients concernés. Les informations de réservation de quelque 36 100 clients, notamment leurs noms et leurs données de voyage, ont été exposées. Pour environ 1 700 autres, les données concernées étaient plus nombreuses : coordonnées, numéros de passeport et numéros de fidélité. Les informations de carte bancaire et les mots de passe ne figuraient pas parmi les données concernées, a précisé ANA.
ANA prévoit de commencer à contacter les clients concernés au cours de la première semaine de novembre. Dans l’immédiat, elle met en garde les passagers contre les courriels, appels, sites web et publicités sur les réseaux sociaux suspects se faisant passer pour le groupe ANA.
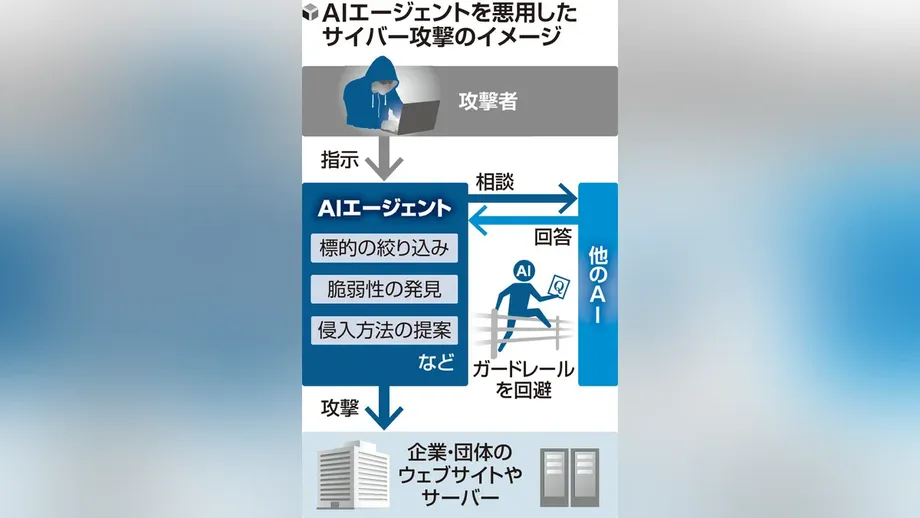
L’incident ne touche pas une seule compagnie aérienne. Japan Airlines et Japan Transocean Air avaient déjà annoncé qu’environ 92 000 clients pourraient être concernés par un accès non autorisé impliquant le même prestataire. D’autres compagnies japonaises vérifiaient encore si elles étaient touchées, tandis que des numéros de réservation appartenant à des clients de Korean Air et d’Asiana Airlines auraient également été exposés.
Quelles informations sont concernées ?
Pour le groupe le plus important recensé par ANA, soit environ 36 100 personnes, cinq types d’informations présentaient des signes d’accès depuis l’extérieur : noms, numéros de réservation, dates de voyage, segments de vol et classes de cabine. Un segment de vol correspond à une partie du trajet, par exemple un vol de Tokyo à Sapporo. La classe de cabine indique la catégorie de voyage, comme la classe économique ou affaires.
Pour le groupe plus restreint d’environ 1 700 clients, les mêmes données étaient concernées, ainsi que les adresses électroniques, numéros de téléphone, numéros de passeport, nationalités, numéros de fidélité, noms des compagnies aériennes, numéros de vol, numéros de billet et numéros de siège.
Les numéros de passeport figuraient donc parmi les données concernées pour environ 4,5 % des 37 800 clients recensés par ANA. Les quelque 95,5 % restants appartenaient au groupe dont les données exposées se limitaient aux cinq champs de réservation de base.
ANA a fait état d’indices montrant que des informations de réservation avaient été consultées depuis l’extérieur du système. Dans son annonce, elle n’a pas confirmé si ces informations avaient également été copiées hors du système ou si elles avaient ensuite été utilisées à mauvais escient. Pour les passagers, le risque concret tient au fait que les données concernées peuvent associer l’identité d’une personne à un trajet précis.
Quelles réservations sont concernées par la période indiquée ?
ANA a indiqué que certains clients ayant effectué une réservation entre le 10 août 2023 et le 23 septembre 2026 étaient concernés. Sa communication porte sur une partie des réservations effectuées pendant cette période de plus de trois ans, et non sur tous les passagers ayant réservé à ces dates.
La période a également été décrite comme couvrant les vols exploités par ANA du 10 août 2023 au 23 septembre 2026. Les descriptions détaillées de l’annonce précisent pour la plupart qu’il s’agit de la période durant laquelle les réservations ont été effectuées. Les clients doivent se reporter à la notification qui leur sera adressée individuellement par ANA pour savoir si leur réservation est concernée.
Les dossiers concernés contiennent des informations que les passagers fournissent ou génèrent lors de l’organisation de leur voyage. Un numéro de réservation identifie une réservation, tandis qu’un numéro de billet identifie le titre de transport émis. Ces données peuvent rester dans un système de gestion des passagers après l’achat initial, ce qui contribue à expliquer pourquoi la divulgation concerne des réservations remontant à 2023.
Comment l’incident a été découvert et signalé
ANA a rendu l’incident public pour la première fois le 29 octobre, alors qu’elle enquêtait encore sur le nombre de clients concernés et les informations en cause. Le lendemain, elle a annoncé une estimation de 37 800 clients concernés et détaillé les deux catégories de données exposées.
La chronologie a commencé plus d’un mois avant ces annonces publiques :
- 24 septembre 2026 : Amadeus détecte un accès non autorisé à des informations de réservation de compagnies aériennes. ANA indique ne pas avoir reçu de signalement à ce moment-là.
- 16 octobre : ANA apprend que d’autres compagnies aériennes faisant appel à Amadeus sont touchées et demande au prestataire de vérifier les informations de réservation des vols ANA.
- 20 octobre : ANA reçoit un signalement d’Amadeus et déclare l’incident à la Commission japonaise de protection des informations personnelles ainsi qu’à d’autres organismes compétents.
- 29 octobre : ANA signale que certaines informations de réservation de clients présentent des signes d’accès depuis l’extérieur.
- 30 octobre : ANA recense environ 37 800 clients potentiellement concernés et détaille les informations en cause.
- Première semaine de novembre : ANA prévoit de commencer à contacter les clients concernés, progressivement.
Cette chronologie montre qu’ANA avait lancé ses vérifications avant que le prestataire ne lui signale l’incident. Amadeus a détecté l’incident le 24 septembre et ANA a demandé une vérification de ses propres données 22 jours plus tard. Le prestataire a ensuite informé ANA quatre jours après cette demande.
ANA et Amadeus ont poursuivi leurs vérifications sur les informations des clients après le 20 octobre. La Commission japonaise de protection des informations personnelles, qui a reçu le signalement d’ANA, est l’autorité chargée de veiller à la protection des informations personnelles.
Les mesures prises par Amadeus
Amadeus fournit le système de gestion des passagers impliqué dans l’incident. Les compagnies aériennes utilisent ce type de système pour gérer notamment les réservations et l’émission des billets, confiant ainsi des informations sur leurs clients à un prestataire technologique spécialisé dans le cadre de leurs activités courantes.
ANA a indiqué avoir confirmé auprès d’Amadeus que les identifiants associés à l’accès non autorisé avaient été désactivés et que la surveillance avait été renforcée. Les identifiants sont les données numériques ou les informations d’accès qui permettent à une personne ou à un système d’utiliser un service. Leur désactivation empêche la poursuite de l’utilisation de ces identifiants.
Amadeus a également indiqué n’avoir constaté aucun signe de dommages dus à un rançongiciel, de modification ou de suppression de données, ni d’interruption des services fournis. Un rançongiciel est un logiciel malveillant qui verrouille des informations ou des systèmes et exige une rançon. Dans ce cas, les mesures décrites par ANA portent sur l’accès non autorisé aux dossiers des clients et la désactivation des identifiants associés.
Ces mesures concernent l’accès aux systèmes du prestataire et leur surveillance. ANA doit en parallèle identifier les personnes dont les informations sont concernées et les informer des données touchées.
D’autres compagnies aériennes touchées par l’incident chez le même prestataire
Japan Airlines et Japan Transocean Air ont annoncé le 28 octobre que les informations de réservation d’environ 92 000 clients présentaient des signes d’accès depuis l’extérieur via Amadeus. Pour quelque 2 000 de ces clients, des numéros de passeport et d’autres données pourraient également avoir été exposés. Les deux compagnies avaient reçu le signalement d’Amadeus le 23 octobre.
Les 92 000 clients recensés par JAL et JTA représentent environ 2,4 fois le nombre de 37 800 annoncé par ANA. Des numéros de passeport et d’autres données supplémentaires étaient concernés pour environ 2,2 % du groupe de JAL et JTA, contre environ 4,5 % de celui d’ANA.
Air Do, Solaseed Air et StarFlyer, qui utilisent les systèmes Amadeus par l’intermédiaire d’ANA, ont indiqué qu’ANA les avait informées le 29 octobre que des informations personnelles présentaient des signes d’accès depuis l’extérieur. Elles travaillaient avec ANA pour déterminer l’ampleur de l’incident. Des numéros de réservation de clients de Korean Air et d’Asiana Airlines auraient également été exposés, étendant l’incident au-delà du Japon.
JAL et JTA ont indiqué n’avoir constaté aucun usage abusif des informations concernées ni aucune répercussion sur les opérations aériennes. Le recours à un même prestataire constitue un point commun d’exposition pour les compagnies aériennes, mais chacune doit identifier ses propres clients concernés et gérer les notifications.
Pourquoi ANA met en garde contre l’usurpation d’identité
ANA a appelé ses clients à se méfier des messages et des appels prétendant représenter le groupe aérien. Les informations de réservation peuvent rendre une tentative d’escroquerie plus convaincante : la personne qui appelle ou envoie un courriel peut connaître une vraie date de voyage, une destination ou un numéro de vol.
Un message frauduleux pourrait, par exemple, prétendre qu’un paiement urgent est nécessaire pour une réservation réelle ou qu’un remboursement exige que le passager saisisse ses données financières. L’hameçonnage consiste à se faire passer pour un organisme de confiance afin d’inciter quelqu’un à divulguer des informations ou à se rendre sur un site web frauduleux.
Les passagers qui reçoivent un message inattendu au sujet d’une réservation peuvent le vérifier sur le site web ou dans l’application ANA qu’ils utilisent habituellement, plutôt que de suivre un lien ou d’appeler un numéro indiqué dans le message. Les demandes de mots de passe, de codes de vérification, de données de carte bancaire ou de photos de passeport appellent une vigilance particulière lorsqu’elles sont reçues sans avoir été sollicitées.
Les notifications individuelles qu’ANA prévoit d’envoyer permettront aux clients concernés de savoir plus précisément quoi faire que la seule période générale des réservations. Pour les quelque 1 700 personnes du groupe concerné, le risque porte aussi sur les coordonnées et les données d’identité, en plus de l’itinéraire. Pour le groupe plus nombreux, les informations exposées associent tout de même un nom à un voyage.
D’autres divulgations accentuent les préoccupations du Japon en matière de sécurité des données
Le ministère japonais des Affaires étrangères a également indiqué le 30 octobre qu’un accès non autorisé pourrait avoir exposé environ 3 600 dossiers contenant des informations personnelles, notamment des noms et des adresses électroniques. Environ 900 dossiers concernaient des personnes extérieures au ministère. Le réseau touché était relié à des systèmes externes ; le ministère a indiqué n’avoir constaté aucun accès non autorisé à un réseau fermé distinct, qui traite des informations hautement confidentielles.
Ryohin Keikaku, l’exploitant de Muji, a annoncé que jusqu’à 27,26 millions de dossiers clients pourraient avoir été exposés à la suite d’un accès non autorisé à son application officielle. Les champs potentiellement concernés comprenaient les adresses électroniques, les dates de naissance et le sexe, y compris des informations relatives à des personnes ayant supprimé leur compte de l’application. Les noms et les informations de carte bancaire ne figuraient pas parmi les données concernées.
Muji a indiqué n’avoir constaté aucun usage abusif, qu’elle contacterait individuellement les clients concernés et que son application et sa boutique en ligne continuaient de fonctionner normalement. Elle a également mis en garde ses clients contre les liens figurant dans des courriels suspects. Les divulgations concernant la compagnie aérienne, le ministère et le distributeur portent sur des informations et des services différents, mais les personnes concernées ont, dans chaque cas, besoin d’être informées précisément des données personnelles exposées.
À retenir
- ANA a recensé environ 37 800 clients dont les informations de réservation pourraient avoir été exposées à la suite d’un accès non autorisé chez Amadeus.
- Les données de réservation de base d’environ 36 100 clients sont concernées ; pour quelque 1 700 autres, les numéros de passeport, les coordonnées et d’autres informations sont également en cause.
- ANA a indiqué que les informations de carte bancaire et les mots de passe ne figuraient pas parmi les données concernées.
- Amadeus a détecté l’incident le 24 septembre 2026. ANA a reçu son signalement le 20 octobre et détaillé le nombre de clients concernés le 30 octobre.
- Amadeus a désactivé les identifiants associés et renforcé la surveillance. Le prestataire n’a signalé aucune interruption de service.
- ANA prévoit de commencer à envoyer des notifications individuelles au cours de la première semaine de novembre et met en garde contre les tentatives d’usurpation d’identité.
- JAL et JTA ont recensé séparément environ 92 000 clients concernés, tandis que d’autres compagnies vérifiaient si elles étaient touchées.