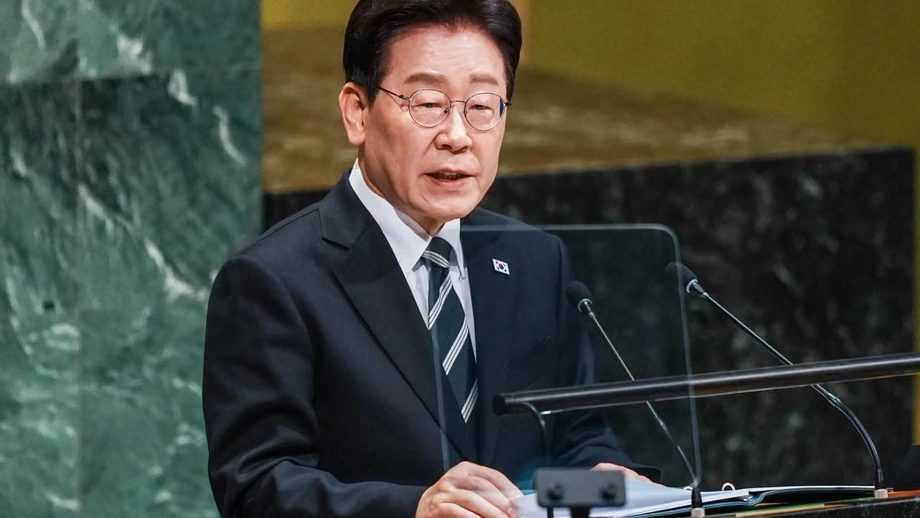
Lee veut une autorité unique pour coordonner la cybersécurité
Le président sud-coréen Lee Jae Myung a demandé aux responsables d’étudier la création d’une puissante autorité chargée de la cybersécurité, après le vol présumé de 6,3 milliards de dollars chez Binance. Des contrôles de sécurité sont en cours dans plus de 2 100 institutions publiques et environ 170 grandes infrastructures privées.
Sommaire
- Lee veut une autorité unique pour coordonner la cybersécurité
- Pourquoi le vol chez Binance a fait office d’avertissement
- Déroulement des événements
- Que changerait la création d’un responsable de la cybersécurité ?
- Les inspections portent sur les organismes publics et les réseaux essentiels
- Les fuites en Corée placent les données des clients au premier plan
- Pourquoi les portefeuilles en ligne et hors ligne comptent
- Lee lie les progrès de l’IA au renforcement de la protection
- À retenir
Lors d’une réunion du Cabinet à Séoul, le 3 novembre, Lee a appelé à renforcer la coordination entre les ministères et les entreprises privées. Sa proposition intervient après des attaques visant des sociétés financières coréennes et dans un contexte d’inquiétudes croissantes quant à la sécurité des réseaux financiers, énergétiques et de télécommunications.
Lee, qui souhaite que les responsables détectent les menaces plus tôt et diffusent les alertes plus rapidement, a décrit les faiblesses de l’approche actuelle :
Le système de sécurité actuel, centré sur les inspections et les interventions après les faits, montre clairement ses limites.
Le responsable de la cybersécurité envisagé superviserait des missions actuellement réparties entre plusieurs autorités. Dans ce contexte, il s’agirait d’un responsable ou d’un organisme doté de pouvoirs étendus pour coordonner un domaine particulier de l’action publique. Lee a également demandé aux responsables d’étudier la création d’un groupe de travail réunissant les pouvoirs publics et les entreprises privées.
La proposition est toujours à l’étude. Le gouvernement n’a annoncé ni sa structure, ni les pouvoirs qui lui seraient conférés par les agences existantes, ni calendrier de mise en place.
Pourquoi le vol chez Binance a fait office d’avertissement
Les auteurs de l’attaque auraient retiré environ 6,3 milliards de dollars d’actifs numériques de Binance le 29 octobre. Le vol a touché des portefeuilles en ligne sur dix blockchains, la majeure partie des fonds ayant été dérobée en une vingtaine de minutes. Les blockchains sont des registres numériques servant à suivre les transactions en cryptomonnaies.
La rapidité et l’ampleur des retraits permettent de comprendre pourquoi Lee insiste sur les alertes précoces. Lorsqu’une attaque se déroule sur plusieurs réseaux en quelques minutes, les institutions ont peu de temps pour repérer les activités suspectes, contacter les autorités compétentes et limiter les pertes supplémentaires.
La société d’analyse de la blockchain TRM a qualifié l’incident de plus important vol de cryptomonnaies jamais enregistré. La perte présumée de 6,3 milliards de dollars représente environ 4,2 fois les 1,5 milliard de dollars dérobés à Bybit en février 2025, ce qui illustre l’ampleur de l’incident cité dans le débat sur les mesures à prendre.
Le FBI a attribué l’attaque à la Corée du Nord le 31 octobre, en mettant en cause le groupe de hackers TraderTraitor. La Corée du Nord a nié toute responsabilité. Kim Yo Jong, sœur du dirigeant nord-coréen Kim Jong Un, a rejeté l’accusation :
une rhétorique absurde, qui n’a rien de nouveau.
Lee a cité l’incident chez Binance pour souligner la nécessité de renforcer les défenses, sans toutefois nommer la Corée du Nord. Ses instructions portaient sur la manière dont la Corée du Sud devrait organiser sa réponse aux cybermenaces visant les services publics et les entreprises.
Déroulement des événements
Le vol, l’attribution par les États-Unis et les instructions de Lee sont intervenus à quelques jours d’intervalle. Des fuites de données en Corée du Sud ont renforcé l’urgence d’un débat qui dépasse le cadre des plateformes d’échange de cryptomonnaies.
- Février 2025 : Bybit a subi un vol de cryptomonnaies évalué à environ 1,5 milliard de dollars, un montant servant à illustrer l’ampleur de l’incident chez Binance.
- 29 octobre : les auteurs de l’attaque auraient retiré environ 6,3 milliards de dollars de portefeuilles Binance répartis sur dix blockchains.
- 31 octobre : le FBI a attribué l’attaque contre Binance à la Corée du Nord.
- 3 novembre : lors d’une réunion du Cabinet, Lee a demandé aux responsables d’étudier la création d’une autorité de cybersécurité et le renforcement des mesures de prévention.
Les autorités sud-coréennes procédaient également à des contrôles de sécurité dans les institutions publiques et les grandes infrastructures privées. Ces vérifications constituent une réponse immédiate, tandis que les responsables étudient une réforme à plus long terme de l’organisation des missions de cybersécurité.
Que changerait la création d’un responsable de la cybersécurité ?
La proposition de Lee répond à un problème concret : les responsabilités en matière de sécurité sont réparties entre des institutions aux missions différentes. Le Service national de renseignement, le ministère des Sciences et les autorités de régulation financière participent déjà chacun à différents volets de la réponse.
Une autorité de coordination rassemblerait ces fonctions au sein d’un cadre commun couvrant les pouvoirs publics et les entreprises privées. Lee a appelé à mettre en place un système capable de détecter les signes d’attaque, de diffuser ces informations et d’organiser une réponse avant que les dégâts ne s’aggravent.
Une alerte repérée par une organisation peut être utile à une autre. Par exemple, des informations sur une tentative d’intrusion peuvent aider d’autres institutions à vérifier si elles sont confrontées à des activités similaires. Lee a fait du partage plus rapide de l’information un élément central du système de prévention qu’il préconise.
Le groupe de travail envisagé entre secteurs public et privé ferait le lien entre la coordination gouvernementale et les entreprises qui exploitent des services financiers et d’autres réseaux essentiels. Sa composition et ses responsabilités dépendront de décisions qui restent à prendre.
Les inspections portent sur les organismes publics et les réseaux essentiels
Le Service national de renseignement a ordonné des contrôles de sécurité d’urgence dans plus de 2 100 ministères, collectivités locales et institutions publiques. Le ministère des Sciences passe en revue environ 170 grandes infrastructures privées, notamment des opérateurs financiers et de télécommunications.
Lee a désigné la finance, l’énergie, ainsi que l’information et les communications comme des secteurs prioritaires. Il a demandé aux responsables de remédier aux failles des principales institutions publiques et infrastructures, reliant ainsi la cybersécurité aux services dont les citoyens dépendent au quotidien.
Les réseaux financiers permettent d’effectuer des paiements et d’accéder à son argent. Les réseaux de communication transportent les informations entre les personnes, les entreprises et les organismes publics. Les infrastructures énergétiques fournissent l’électricité et d’autres ressources essentielles. Les instructions de Lee mettent la protection de ces services au même rang que celle des actifs numériques et des informations personnelles.
Les inspections font partie de la réponse immédiate. La réforme plus générale renforcerait la coordination et permettrait d’agir plus tôt, afin que les autorités puissent réagir aux signaux d’alerte et pas seulement enquêter après les incidents.
Les fuites en Corée placent les données des clients au premier plan
Mirae Asset Global Investments, la plateforme d’échange de cryptomonnaies Bithumb et Daishin Securities ont récemment été touchées par des incidents de piratage impliquant des données de clients. Ces affaires ont amené le gouvernement à aborder la gestion des données personnelles parallèlement au vol de cryptomonnaies.
Pour les clients concernés, l’argent et les informations posent des problèmes différents. Une plateforme d’échange peut devoir remplacer les actifs dérobés, tandis qu’une entreprise victime d’une fuite de données doit répondre à l’exposition des informations détenues sur ses utilisateurs. Le cadre proposé par Lee couvre la sécurité de plusieurs institutions, au lieu de se concentrer sur un seul type de perte.
Le débat a également fait suite à la fuite présumée de la liste des passagers de l’avion utilisé par le président. Cet incident a étendu les inquiétudes au-delà des sociétés financières, à des informations liées aux opérations de l’État.
La Commission des services financiers a convoqué les représentants de cinq plateformes d’échange de cryptomonnaies afin d’évaluer leur niveau de préparation : Upbit, Bithumb, Coinone, DigitalX et Gopax. Ces réunions associent les plateformes de négociation nationales à la réponse à l’incident chez Binance et aux récentes fuites en Corée.
Pourquoi les portefeuilles en ligne et hors ligne comptent
Les plateformes d’échange coréennes doivent conserver au moins 80 % des cryptomonnaies de leurs clients dans des portefeuilles froids. Ces portefeuilles gardent hors ligne les identifiants numériques nécessaires à l’autorisation des transferts, ce qui réduit leur exposition aux attaques passant par des connexions Internet.
Les portefeuilles chauds restent connectés à Internet et permettent aux plateformes de traiter plus facilement les transferts. Le vol présumé chez Binance a touché des portefeuilles chauds, ce qui place la distinction entre accès en ligne et stockage hors ligne au cœur des enjeux de sécurité des plateformes.
La réglementation coréenne impose donc de conserver au moins quatre cinquièmes des cryptomonnaies des clients dans des portefeuilles froids. Jusqu’à un cinquième peut être conservé en dehors de ce minimum. Ces chiffres correspondent à une exigence de stockage ; les plateformes doivent aussi prévoir des contrôles régissant les accès, l’approbation des transferts et les mouvements d’actifs entre portefeuilles.
Les clients dépendent également de la manière dont une plateforme réagit après une perte. Binance a déclaré avoir rétabli ses services et couvert les pertes liées à l’incident, en prélevant environ 95 % du montant dérobé sur ses propres réserves. Appliquée au vol présumé de 6,3 milliards de dollars, cette part représenterait environ 5,99 milliards de dollars.
Le projet de loi sud-coréen sur les actifs numériques prévoit d’aborder l’indemnisation des clients après des piratages, mais il n’a pas été adopté. L’indemnisation constitue donc une question distincte de l’obligation actuelle de conserver hors ligne la majeure partie des actifs des clients. La première porte sur la manière dont les actifs sont stockés ; la seconde, sur la personne tenue de payer lorsque les clients subissent des pertes.
Lee lie les progrès de l’IA au renforcement de la protection
Lee a averti que les progrès de l’intelligence artificielle rendent les méthodes de piratage plus sophistiquées et plus répandues. Il a estimé que les systèmes de sécurité doivent repérer les failles et réagir aux premiers signes d’une attaque à mesure que ces méthodes évoluent.
L’intelligence artificielle faisait partie des facteurs qu’il a cités pour expliquer l’évolution des menaces. Ses instructions préconisaient des mesures de prévention dans les domaines technologique et institutionnel, ainsi que des actions de sensibilisation du public, au lieu de s’en remettre aux seules inspections.
Lee a également lié la cybersécurité aux ambitions de la Corée du Sud dans les secteurs des semi-conducteurs et de l’IA. Le président a déclaré que la compétitivité numérique exige une protection solide, en parallèle des progrès dans ces secteurs :
Pour devenir un leader à l’ère numérique, nous devons disposer de capacités de cybersécurité de classe mondiale, au même titre que dans les semi-conducteurs et l’IA.
Pour les organismes publics et les entreprises, les tâches immédiates consistent à vérifier les vulnérabilités et à se préparer à partager les alertes plus rapidement. La question de fond est de déterminer l’étendue des pouvoirs qu’aurait un nouvel organisme de coordination sur des institutions déjà chargées de la sécurité.
Pour les clients, les enjeux les plus concrets concernent la sécurité des informations personnelles, le maintien de l’accès aux services financiers et l’indemnisation après un vol. L’autorité de cybersécurité proposée et le projet de loi sur les actifs numériques encore en attente répondent à des aspects différents de ces préoccupations.
À retenir
- Lee a demandé d’étudier la création d’une autorité de cybersécurité chargée de coordonner les organismes publics et les entreprises privées.
- La proposition fait suite au vol présumé de 6,3 milliards de dollars chez Binance, le 29 octobre, et à de récentes fuites touchant des sociétés financières coréennes.
- Le FBI a attribué l’attaque contre Binance à la Corée du Nord, qui a nié toute responsabilité.
- Les contrôles de sécurité portent sur plus de 2 100 institutions publiques et environ 170 grandes infrastructures privées.
- Les plateformes d’échange coréennes doivent conserver au moins 80 % des cryptomonnaies de leurs clients dans des portefeuilles froids.
- La loi fondamentale sur les actifs numériques n’a pas encore été adoptée, et aucun calendrier n’a été annoncé pour la création de l’organisme de cybersécurité proposé.