Des milliards transférés en quelques minutes, puis une course pour les geler
Environ 6,36 milliards de dollars en cryptomonnaies ont quitté des portefeuilles Binance sur 10 blockchains le 29 octobre 2026, pour la plupart en une vingtaine de minutes, selon TRM Labs, une société spécialisée dans l’analyse de la blockchain. TRM et Chainalysis ont attribué l’attaque à TraderTraitor, un groupe de pirates informatiques associé à la Corée du Nord. Il s’agirait du plus important vol de cryptomonnaies jamais enregistré.
Sommaire
- Des milliards transférés en quelques minutes, puis une course pour les geler
- Que s’est-il passé chez Binance ?
- Pourquoi les enquêteurs soupçonnent TraderTraitor
- Comment les cryptomonnaies volées deviennent plus difficiles à récupérer
- Quel montant a été volé et quelle somme est sécurisée ?
- Une part croissante des pertes mondiales en cryptomonnaies
- Pourquoi cet argent compte pour Pyongyang
- Des années de formation derrière les attaques
- Les fausses offres d’emploi peuvent ouvrir la voie
- De Sony à Binance : des opérations de plus en plus vastes
- Points clés
Binance a déclaré avoir sécurisé environ 3 milliards de dollars d’actifs concernés et réservé plus de 6,34 milliards de dollars de fonds propres pour couvrir les pertes. La plateforme a d’abord soupçonné l’ordinateur portable compromis d’un ingénieur, avant d’indiquer que les enquêteurs avaient découvert une intrusion plus vaste. Les retraits ont été suspendus pendant l’enquête et les efforts de récupération des fonds.
Ce vol présumé met en lumière deux enjeux : la sécurité des fonds détenus par une grande plateforme d’échange de cryptomonnaies et le recours de la Corée du Nord à la cybercriminalité pour obtenir des devises étrangères. Selon des estimations citées dans le cadre d’enquêtes du Conseil de sécurité de l’ONU, les fonds volés représenteraient environ la moitié des recettes en devises du pays et près de 40 % des coûts de développement de son armement.
L’estimation de TRM des sorties de Binance inclut les actifs gelés par la suite. L’urgence est donc de déterminer quelle somme peut être récupérée, comment les clients pourront de nouveau accéder à leurs avoirs et quelle part reste accessible aux attaquants. Binance s’est engagée à couvrir l’intégralité des pertes, tandis que les enquêteurs continuent d’examiner le mode d’intrusion dans ses systèmes et l’identité des responsables.
Que s’est-il passé chez Binance ?
TRM a indiqué que les attaquants s’étaient préparés pendant au moins 36 heures avant de transférer des fonds depuis plusieurs portefeuilles Binance. Le vol a touché plusieurs réseaux, dont Ethereum, Bitcoin et Solana. Une blockchain est un registre numérique partagé des transactions ; le transfert d’actifs sur plusieurs réseaux donne aux enquêteurs plusieurs pistes à suivre en parallèle.
Richard Teng, coprésident-directeur général de Binance, a déclaré que l’enquête ne se limitait plus à la piste initiale de l’ordinateur portable :
Il ne s’agit pas de l’œuvre d’une seule personne. Notre enquête initiale laissait penser que l’incident de sécurité pouvait impliquer un ordinateur portable compromis. Toutefois, notre enquête ultérieure a révélé d’autres points d’intrusion.
Teng a également indiqué que les attaquants utilisaient un mécanisme qui détruisait leurs outils et leurs traces au fur et à mesure. Binance a déclaré n’avoir trouvé aucun indice de fuite d’une clé privée de portefeuille. Une clé privée est l’identifiant numérique secret qui permet d’autoriser les transferts de cryptomonnaies. L’entreprise n’a pas encore publié d’explication technique complète de l’intrusion.
Pourquoi les enquêteurs soupçonnent TraderTraitor
Chainalysis a repéré un lien dans les mouvements de fonds : les cryptomonnaies dérobées à Binance sont apparues sur la blockchain mêlées à des fonds volés à Bitget le mois précédent. Le vol de 387 millions de dollars chez Bitget en septembre a également été attribué par des chercheurs à des pirates nord-coréens.
TRM a relevé des préparatifs et des schémas de transaction similaires à ceux d’attaques antérieures liées à la Corée du Nord, notamment le vol de 1,5 milliard de dollars survenu chez Bybit en février 2025. Jonathan Levin, cofondateur et directeur général de Chainalysis, a lui aussi désigné TraderTraitor comme l’auteur probable de l’attaque.
TraderTraitor est présenté comme un groupe soutenu par l’État nord-coréen et créé au sein d’une agence de renseignement vers 2016 ou 2017. Les chercheurs l’associent au réseau plus vaste Lazarus. Michael Barnhart, chercheur chez DTEX, a décrit ses membres comme des spécialistes chevronnés des attaques financières, dont des opérateurs associés à APT38, autre nom donné aux opérations cyber de la Corée du Nord.
Le FBI a officiellement attribué le vol de Bybit à la Corée du Nord et à TraderTraitor cinq jours après l’attaque. Pour l’intrusion chez Binance, l’attribution repose à ce stade sur les évaluations des sociétés d’analyse de la blockchain. Binance a déclaré coopérer avec les autorités pour confirmer l’identité des criminels. La Corée du Nord a nié toute implication dans les vols de cryptomonnaies.
Comment les cryptomonnaies volées deviennent plus difficiles à récupérer
Selon Chainalysis, les fonds dérobés à Binance ont transité à plusieurs reprises entre des portefeuilles au moyen de milliers de transactions effectuées en peu de temps. Les enquêteurs ont décrit une activité concentrée sur une vingtaine de minutes, dont les schémas laissent penser que des programmes automatisés ont contribué aux transferts.
Un portefeuille de cryptomonnaies est un outil permettant de contrôler des actifs numériques et d’autoriser des transactions. Le passage des fonds volés par de nombreux portefeuilles complique leur traçage, même si les transactions sur les blockchains publiques restent visibles. Les enquêteurs doivent déterminer quels transferts sont liés aux attaquants et où des plateformes d’échange ou d’autres entreprises pourraient intervenir pour les bloquer.
La rapidité compte aussi, car certains actifs peuvent être gelés par leurs émetteurs. Chainalysis a indiqué qu’environ 325 millions de dollars en stablecoins volés avaient été convertis en ether, la cryptomonnaie utilisée sur Ethereum, en une vingtaine de minutes. Les stablecoins sont des jetons conçus pour suivre la valeur d’un autre actif, souvent le dollar américain. Leurs émetteurs peuvent geler certains avoirs, tandis que l’ether n’a pas d’émetteur doté du même pouvoir de gel.
TRM a indiqué que des courtiers chinois opérant hors des plateformes d’échange classiques achetaient des cryptomonnaies volées à prix réduit. Ces intermédiaires peuvent aider à convertir les actifs numériques en argent utilisable. Pour la Corée du Nord, cette conversion fait le lien entre une intrusion informatique réussie et des fonds que le régime peut dépenser.
Quel montant a été volé et quelle somme est sécurisée ?
TRM a évalué les sorties de Binance à environ 6,36 milliards de dollars, sur la base du cours des actifs au moment de leur transfert. L’incident a généralement été décrit comme un vol d’environ 6,3 milliards de dollars, soit plus de quatre fois les 1,5 milliard de dollars dérobés à Bybit en 2025.
Les premières estimations des fonds gelés s’élevaient à environ 2,7 milliards de dollars chez TRM et 2,8 milliards chez Chainalysis. Binance a ensuite annoncé avoir sécurisé quelque 3 milliards de dollars, soit près de la moitié des sorties initiales. L’entreprise a également déclaré acheter activement des jetons de cryptomonnaies pour couvrir les pertes.
Binance a d’abord annoncé la suspension des dépôts et des retraits le 30 octobre, heure du Japon. Dans ses communications ultérieures, la plateforme a précisé que les dépôts n’étaient pas concernés, mais que les retraits restaient suspendus. Elle prévoyait de les rétablir sous un ou deux jours, sans toutefois annoncer d’heure précise de reprise.
Binance a indiqué que sa plateforme destinée aux États-Unis n’avait pas été touchée. Les services secrets américains ont déclaré s’employer à identifier, geler et tracer les fonds, puis à les récupérer. Binance a affirmé coopérer avec le FBI. Parmi les actifs concernés figuraient des fonds associés à des entreprises américaines, notamment des stablecoins émis par Tether et Circle.
Les clients sont également confrontés à une question juridique, en plus des efforts techniques de récupération. Daniel Tunkel, avocat au cabinet londonien Edwin Coe, a déclaré que les droits de récupération dépendraient des engagements contractuels et du lieu où les clients pourraient poursuivre Binance si la plateforme ne les respectait pas. L’engagement de Binance à couvrir les pertes fait peser la charge financière immédiate sur l’entreprise.
Une part croissante des pertes mondiales en cryptomonnaies
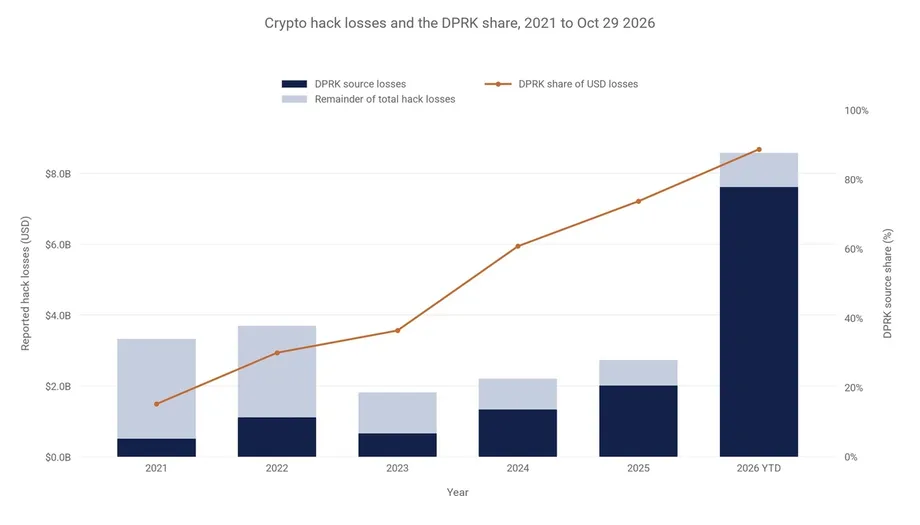
Chainalysis estime que des pirates nord-coréens ont dérobé 2,02 milliards de dollars en 2025, contre 1,34 milliard en 2024. Cela représente une hausse d’environ 51 %. Le seul vol de Bybit a compté pour près des trois quarts du total de 2025.
Pour 2026, Chainalysis a évalué à 89 % la part nord-coréenne des pertes déclarées dues au piratage de cryptomonnaies, contre 15 % en 2021. TRM l’a estimée à 85 % pour 2026, puis à 45 % une fois Binance exclue. L’incident Binance explique donc une grande partie de la forte hausse des chiffres annuels.
Chainalysis estime également que le montant moyen des pertes par attaque présumée nord-coréenne est passé de 50,65 millions de dollars en 2021 à 185,65 millions en 2026. Le rapport de ces chiffres montre une hausse d’environ 3,7 fois, signe que les dégâts financiers par incident se sont considérablement accrus.
Pour la période allant de janvier 2021 au 29 octobre 2026, des chiffres attribués à Chainalysis évaluent les pertes mondiales à 22,34 milliards de dollars, dont 13,24 milliards liés à la Corée du Nord, soit environ 59 %. Un autre décompte attribué à la société donne respectivement 22,034 milliards et 13,024 milliards de dollars, là aussi environ 59 %.
TRM estime que la Corée du Nord a mené 100 attaques depuis 2017, pour un montant de 12,8 milliards de dollars dérobés, dont 7,4 milliards en 2026. Barnhart évalue le total cumulé à environ 13,5 milliards. Ces estimations portent sur des périodes et des séries d’incidents différentes ; leurs horizons temporels sont donc essentiels pour comprendre les totaux.
Pourquoi cet argent compte pour Pyongyang
Les enquêtes du groupe d’experts du Conseil de sécurité de l’ONU ont recensé 58 attaques présumées de la Corée du Nord contre des entreprises du secteur des cryptomonnaies entre 2017 et 2023, pour environ 3 milliards de dollars de pertes. L’ampleur de ces opérations a depuis augmenté : une seule opération présumée contre Binance dépasse désormais ce total antérieur.
La Corée du Nord est soumise à de vastes sanctions internationales qui limitent son accès au commerce et aux financements. Le vol de cryptomonnaies lui procure un moyen d’obtenir des devises étrangères en dehors des exportations classiques. Selon des estimations associées au groupe d’experts de l’ONU, les recettes du piratage représenteraient environ la moitié des revenus en devises de la Corée du Nord, tandis que les fonds volés couvriraient près de 40 % des coûts de développement de son armement.
Le vol de 6,3 milliards de dollars chez Binance a été comparé à environ un cinquième du revenu national brut de la Corée du Nord. Le revenu national brut mesure les revenus perçus par les résidents et les entreprises d’un pays au cours d’une année. Cette comparaison montre pourquoi un vol de cette ampleur compte bien au-delà des seuls clients de la plateforme.
La Corée du Nord est depuis longtemps accusée d’autres activités illégales visant à obtenir des devises étrangères, notamment la production de faux billets de 100 dollars américains très sophistiqués dans les années 1990 et la production et le trafic de méthamphétamine dans les années 2000. Les opérations cyber offrent au régime un moyen de s’en prendre à des entreprises étrangères par l’intermédiaire de réseaux informatiques.
Des années de formation derrière les attaques
La Corée du Nord sélectionnerait des enfants doués en mathématiques et en sciences pour suivre trois à cinq ans de formation à la cyberguerre. Les élèves les plus prometteurs poursuivent ensuite leurs études dans des cursus universitaires spécialisés, alimentant ainsi un vivier continu de personnels formés aux techniques informatiques.
Le Committee for Human Rights in North Korea a décrit un cursus de cinq ans à l’université Moranbong de Pyongyang, combinant études militaires, piratage informatique et cryptanalyse. La cryptanalyse consiste à étudier les moyens de déchiffrer des codes ou de contourner des systèmes conçus pour garder des informations secrètes. Certains opérateurs d’élite recevraient ensuite une formation complémentaire en Chine et en Russie.
Shin Beom-chul, ancien vice-ministre sud-coréen de la Défense, a décrit les pirates nord-coréens comme des spécialistes très agressifs et compétents, formés aux opérations du régime visant à obtenir des devises étrangères. Le soutien de l’État permet à ces équipes de bénéficier d’un appui durable et d’opérer sans courir les risques de poursuites dans leur pays auxquels sont exposés nombre d’autres criminels.
Les fausses offres d’emploi peuvent ouvrir la voie
Les méthodes de TraderTraitor commencent souvent par cibler des personnes plutôt que par attaquer directement un portefeuille de cryptomonnaies. Le groupe vise des développeurs et des informaticiens au moyen de fausses offres de recrutement, de prétendus partenariats commerciaux et de logiciels malveillants présentés comme des outils nécessaires au travail.
Un avertissement conjoint publié en 2022 par le FBI, l’Agence américaine de cybersécurité et de sécurité des infrastructures et le département du Trésor des États-Unis décrivait des logiciels malveillants et des manœuvres de tromperie visant des entreprises du secteur des cryptomonnaies. Barnhart a évoqué de faux entretiens d’embauche au cours desquels les candidats sont incités à télécharger un logiciel malveillant, ce qui expose leurs identifiants de connexion et leurs informations sensibles.
Les spécialistes de la sécurité parlent d’ingénierie sociale : il s’agit de convaincre une personne d’agir d’une façon qui facilite une attaque. Une fois un ordinateur compromis, les attaquants peuvent s’en servir pour explorer les systèmes internes d’une organisation et chercher à obtenir l’autorisation de transférer des fonds.
Kok Tin Gan, cofondateur et directeur général de Nyxlab, a avancé que l’attaque contre Binance pourrait avoir impliqué une signature autorisant un jeton à accéder durablement et largement à un portefeuille connecté à Internet. Il s’agit de son hypothèse, alors que Binance poursuit son enquête sur l’ensemble des événements.
De Sony à Binance : des opérations de plus en plus vastes
Les opérations cyber de la Corée du Nord ont visé aussi bien la perturbation politique que le vol financier. L’attaque contre Sony Pictures en 2014 a été largement perçue comme des représailles à une comédie mettant en scène un complot visant à assassiner Kim Jong-un. Les incidents ultérieurs témoignent d’un intérêt croissant pour les importantes réserves de cryptomonnaies.
- 2014 : Le piratage de Sony Pictures attire l’attention mondiale sur les opérations cyber de la Corée du Nord.
- 2022 : Le groupe Lazarus est associé au vol d’environ 620 millions de dollars sur le Ronin Network, qui soutient un jeu basé sur la blockchain.
- 2024 : TraderTraitor est désigné comme responsable du vol de 308 millions de dollars sur la plateforme d’échange japonaise DMM Bitcoin.
- Février 2025 : Bybit perd environ 1,5 milliard de dollars dans une attaque attribuée à la Corée du Nord par le FBI.
- Avril 2026 : Des analystes attribuent aux pirates nord-coréens les vols de 285 millions de dollars sur Drift et de 292 millions sur KelpDAO.
- Septembre 2026 : Bitget perd environ 387 millions de dollars dans un vol lié par des chercheurs au même réseau.
- 29 octobre 2026 : Environ 6,36 milliards de dollars quittent des portefeuilles Binance sur 10 blockchains.
Drift et KelpDAO opèrent dans la finance décentralisée, souvent appelée DeFi, où des logiciels fonctionnant sur des blockchains exécutent des transactions financières. Les cibles dépassent donc le cadre des plateformes d’échange classiques et incluent des systèmes qui détiennent ou transfèrent des fonds au moyen de programmes automatisés.
L’intelligence artificielle pourrait accélérer certaines étapes de ces opérations. Simon Choi, directeur technique de la société de cybersécurité StealthMole, a averti que l’IA aide les attaquants à repérer les failles de sécurité et à automatiser leurs attaques. Les enquêteurs ont également relevé des signes d’automatisation dans les transferts de fonds de Binance, tandis que l’enquête technique de l’entreprise se poursuit.
Points clés
- Selon TRM, 6,36 milliards de dollars ont quitté des portefeuilles Binance le 29 octobre 2026, pour la plupart en une vingtaine de minutes.
- TRM et Chainalysis attribuent le vol présumé au groupe TraderTraitor, lié à la Corée du Nord.
- Binance affirme avoir sécurisé environ 3 milliards de dollars et réservé plus de 6,34 milliards pour couvrir les pertes.
- Selon Chainalysis, la part de la Corée du Nord dans les pertes mondiales déclarées dues au piratage de cryptomonnaies a atteint 89 % en 2026.
- Les enquêteurs examinent une intrusion comportant plusieurs points d’entrée, tandis que Binance n’a pas encore publié l’intégralité de ses conclusions techniques.
- Le vol de cryptomonnaies procure des devises étrangères qui contribueraient au financement des programmes d’armement de la Corée du Nord.