Les réseaux informatiques résidentiels deviennent une cible de la sécurité nationale
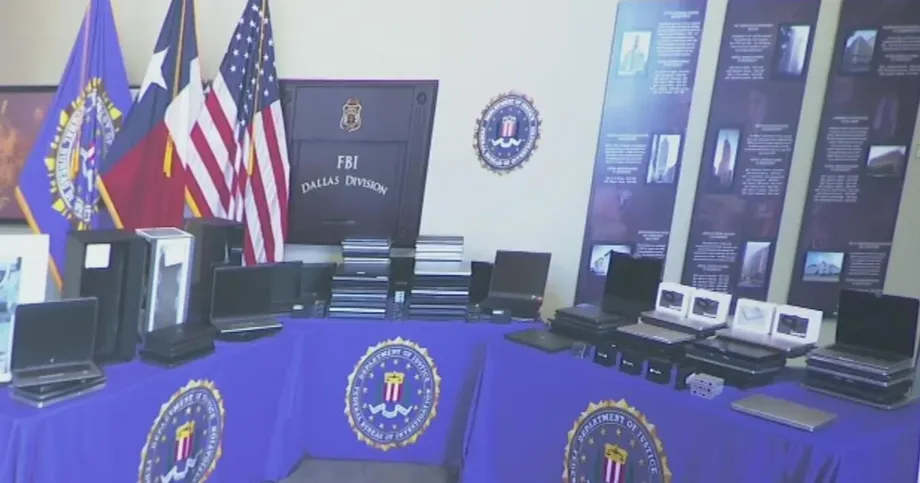
Des agents fédéraux ont perquisitionné plus de 40 résidences au Texas entre le 21 et le 25 septembre et saisi environ 187 ordinateurs portables et autres appareils électroniques dans le cadre d’une enquête sur une fraude présumée à l’emploi impliquant la Corée du Nord. Plus de 100 appareils ont été récupérés dans le nord du Texas, où les autorités affirment que des habitations de la région de Dallas et Fort Worth servaient de bases à des travailleurs installés à l’étranger qui se faisaient passer pour des employés américains.
Sommaire
- Les réseaux informatiques résidentiels deviennent une cible de la sécurité nationale
- Ce que les agents ont saisi au Texas
- Comment une ferme d’ordinateurs portables fait passer un travailleur à l’étranger pour un employé local
- Les complices américains auraient fait bien plus qu’héberger des ordinateurs
- Les comptes rendus des arrestations citent deux Américains et dix opérateurs en Chine
- Les montants évoqués correspondent à des échelles différentes
- L’accès aux entreprises crée un risque de sécurité distinct
- L’enquête s’étend au-delà des perquisitions au Texas
- Ce qui a été recommandé aux employeurs et les questions encore sans réponse
- Points clés
L’opération, baptisée Operation Lone Star Roundup, visait un réseau matériel de soutien à des emplois à distance en apparence ordinaires. Selon les procureurs, des intermédiaires américains recevaient des ordinateurs de la part des employeurs, installaient du matériel ou des logiciels permettant un accès depuis l’étranger et contribuaient à acheminer les salaires vers des comptes contrôlés par des agents nord-coréens.
Le procureur fédéral Ryan Raybould, qui dirige le bureau du procureur du district nord du Texas, a déclaré que ces revenus financent les programmes nucléaires et de missiles balistiques de la République populaire démocratique de Corée. Il a attribué au Trésor américain une estimation selon laquelle le programme nord-coréen plus vaste de travailleurs informatiques a généré plus de 800 millions de dollars au cours de l’exercice 2024.
Les informations publiées divergent au sujet des poursuites pénales liées aux saisies. Selon des comptes rendus d’une conférence de presse organisée mardi, des mises en accusation d’intermédiaires américains étaient attendues et aucune arrestation n’avait été annoncée. D’autres articles faisant état d’une annonce du ministère de la Justice datée du 13 octobre indiquent que deux Américains ont été arrêtés et qu’un acte d’accusation visait dix personnes basées en Chine. Ces descriptions ne doivent pas être considérées comme un récit procédural unique et entièrement cohérent.
Cette distinction est importante : les saisies attestent d’une perturbation des infrastructures suspectées, tandis que les poursuites exposent les accusations visant des personnes précises. Ni la saisie d’un ordinateur ni un acte d’accusation n’établissent la culpabilité.
Ce que les agents ont saisi au Texas
Le nombre total d’appareils saisis dans l’État est présenté dans certains articles comme supérieur à 185 et, dans des comptes rendus plus détaillés, comme s’élevant à 187. Ces chiffres sont compatibles et ne se contredisent pas. Le nombre de lieux perquisitionnés varie selon les sources : environ 40 sites ou plus de 40 résidences.
Le matériel comprenait des ordinateurs portables ainsi que des dispositifs clavier-écran-souris, généralement appelés équipements KVM. Ces appareils peuvent permettre à un opérateur de contrôler à distance le clavier, l’écran et la souris d’un ordinateur. Associés à un logiciel d’accès à distance, ils peuvent permettre à une personne à l’étranger de faire fonctionner un ordinateur d’entreprise installé dans une résidence américaine.
Les autorités n’ont pas révélé les adresses des propriétés texanes. Elles ont indiqué que les sites étaient concentrés près de Dallas et Fort Worth et ont en partie attribué la vulnérabilité de la région à l’importance de son marché de l’emploi. Les articles divergent aussi légèrement sur le nombre d’appareils saisis dans la région : environ 100 ou plus de 100.
R. Joseph Rothrock, agent spécial à la tête du bureau du FBI à Dallas, a expliqué pourquoi le matériel intéressait les enquêteurs :
Chaque ordinateur portable saisi pourrait correspondre à une entreprise ayant embauché un travailleur informatique de la RPDC.
Il s’agit d’une estimation de l’exposition potentielle, et non d’un décompte confirmé d’employeurs distincts. Les 187 appareils comprenaient du matériel autre que des ordinateurs portables, et plusieurs ordinateurs pouvaient appartenir à une même entreprise. Le nombre d’appareils saisis ne peut donc pas être directement converti en nombre d’entreprises victimes.
Comment une ferme d’ordinateurs portables fait passer un travailleur à l’étranger pour un employé local
Le dispositif présumé se met en place avant même que l’employeur n’expédie un ordinateur. Les travailleurs postulent à des postes informatiques à distance en utilisant des identités volées ou falsifiées, tandis que d’autres participants les aident à satisfaire aux vérifications d’embauche. Une fois l’entreprise convaincue d’avoir recruté un employé légitime aux États-Unis, elle envoie du matériel à une adresse contrôlée par un intermédiaire.
L’intermédiaire héberge ensuite l’ordinateur portable et configure l’accès à distance. Les réseaux privés virtuels, ou VPN, et les serveurs proxy contribuent à masquer l’emplacement de la personne qui se connecte. Un VPN achemine le trafic Internet par une autre connexion ; un proxy sert d’intermédiaire. Aucun de ces outils n’est illégal en soi, mais les autorités affirment que ce réseau les utilisait pour dissimuler l’identité et la localisation des travailleurs.
Un ordinateur portable connecté physiquement au Texas peut donner l’impression que l’emploi est local, même si la personne qui l’utilise se trouve à l’étranger. L’adresse locale, l’ordinateur de l’employeur et la connexion dissimulée contribuent ensemble à cette apparence.
Les sources divergent quant à l’endroit où se trouvaient les travailleurs. Certaines les situent en Corée du Nord, tandis que les comptes rendus de l’acte d’accusation mentionnent des opérateurs basés en Chine et parlent plus généralement de travailleurs à l’étranger. Le dispositif présumé n’implique pas que chaque travailleur se soit trouvé physiquement en Corée du Nord.
L’enquête texane fait suite à l’examen antérieur de l’escroquerie mondiale aux travailleurs informatiques, qui reposait notamment sur l’usage de fausses identités et d’intermédiaires américains pour obtenir des revenus à l’étranger. Cette opération met en lumière de façon détaillée les infrastructures résidentielles qui peuvent rendre ces emplois possibles.
Les complices américains auraient fait bien plus qu’héberger des ordinateurs
Les enquêteurs décrivent les intermédiaires comme des participants au recrutement, à la vérification d’identité et à la gestion des paiements, et pas seulement comme des personnes mettant des ordinateurs portables à disposition. Certains auraient perçu des salaires et transféré de l’argent vers des comptes contrôlés par des travailleurs nord-coréens. D’autres auraient accepté que leur nom et leurs renseignements personnels soient utilisés en échange d’une rémunération.
Rothrock a détaillé les formes d’aide examinées par les autorités, en distinguant les identités volées à des personnes prises au dépourvu de celles fournies par des participants consentants :
Ils peuvent utiliser les identités volées d’Américains qui ne se doutent de rien pour obtenir des emplois de travailleurs informatiques aux États-Unis », a déclaré Rothrock. « Dans d’autres cas, ils rémunèrent des personnes pour utiliser leur identité ou effectuer d’autres tâches, notamment se présenter à des entretiens, vérifier des identités volées, expédier des colis, héberger des ordinateurs portables, se soumettre à des tests de dépistage de drogues ou à la prise d’empreintes digitales.
Ces activités présumées expliquent pourquoi les enquêteurs ne s’intéressent pas uniquement aux connexions Internet. Une personne se faisant passer pour un candidat lors d’un entretien ou participant à un contrôle en personne peut aider un candidat à l’étranger à passer des vérifications qu’un logiciel seul ne peut contourner.
Raybould a déclaré que les personnes ayant sciemment hébergé le matériel seraient poursuivies. Cet avertissement ne permet pas de déterminer ce que savait une personne en particulier ni quelles étaient ses intentions, éléments qui devraient être établis par des preuves dans le cadre des procédures pénales concernées.
Les comptes rendus des arrestations citent deux Américains et dix opérateurs en Chine
Les articles consacrés à l’annonce du ministère de la Justice du 13 octobre identifient les Américains arrêtés comme étant Michael James Bostelle, de Pennsylvanie, et Juan Cecilio Pena Carrillo, du Texas. Ils indiquent que les deux hommes sont accusés notamment de fraude électronique, de blanchiment d’argent et d’usurpation d’identité dans le cadre du dispositif présumé de recrutement frauduleux.
Ces mêmes articles identifient dix personnes inculpées basées en Chine : Sun Sheng Ming, Pei Li Guang, Weng Shou Cheng, Han Guo Bin, Wang Jian Jun, Sheng Zhang Kun, Zhang Wei Ping, Zhang Li Ping, Yu Yang et Jin Long.
Selon l’acte d’accusation, des opérateurs en Chine auraient dirigé Pena Carrillo, Tey Michael Nolte et au moins quatre autres Américains. Nolte est cité dans l’acte d’accusation, mais n’a pas été inculpé. Il aurait recruté, encadré et formé Bostelle ainsi que d’autres participants américains. Être cité dans un acte d’accusation ne signifie pas être inculpé.
Selon ces articles, la fraude présumée a touché plus de 70 entreprises américaines, compromis l’identité de 25 Américains, généré au moins 3 millions de dollars de revenus pour des travailleurs informatiques à l’étranger et entraîné la transmission de fausses informations à plusieurs agences du gouvernement américain. Ils ne nomment pas toutes les entreprises concernées et ne précisent pas quelles agences ont reçu ces informations.
Selon ces articles, les avocats de Bostelle et de Pena Carrillo n’ont pas pu être joints immédiatement pour commenter l’affaire. Aucune réponse de Nolte n’a été rapportée. Les accusations ne sont pas prouvées, et les informations publiées ne permettent pas de déterminer le lien procédural entre ces arrestations et l’annonce faite lors de la conférence de presse du nord du Texas, selon laquelle des mises en accusation étaient à venir.
Les montants évoqués correspondent à des échelles différentes
Les chiffres de 800 millions et de 3 millions de dollars ne doivent pas être confondus. L’estimation de Raybould, supérieure à 800 millions de dollars, concerne le programme nord-coréen plus vaste de travailleurs informatiques au cours de l’exercice 2024. L’allégation d’au moins 3 millions de dollars concerne le dispositif de recrutement décrit dans les comptes rendus de l’acte d’accusation.
Les descriptions de l’estimation du Trésor varient également. Certains articles indiquent que plus de 800 millions de dollars ont été envoyés en Corée du Nord ; d’autres présentent ce montant comme les revenus générés par le programme. Les revenus perçus et les sommes transférées sont deux mesures distinctes : sans précisions supplémentaires, ce chiffre ne doit donc pas être présenté comme un total de transferts précisément établi.
Les responsables ont aussi indiqué que les travailleurs enverraient en Corée du Nord entre 85 % et 90 % de leurs revenus, selon une estimation. Dans ce cas, sur 100 dollars gagnés, environ 10 à 15 dollars ne seraient pas transférés. Cela illustre le mécanisme de paiement présumé, mais ne permet pas d’établir la répartition de chaque salaire dans le cadre de l’enquête texane.
Les accusations financières expliquent pourquoi les procureurs considèrent l’affaire comme dépassant le cadre d’une simple fraude à l’emploi. Les autorités affirment que les salaires versés par des entreprises américaines constituent une source de financement pour un gouvernement soumis à des sanctions et ses programmes d’armement. Les articles ne retracent pas les paiements de salaires individuels au Texas jusqu’à des achats d’armes précis.
L’accès aux entreprises crée un risque de sécurité distinct
Un recrutement frauduleux abouti peut rapporter bien plus qu’un salaire. Raybould a indiqué que l’accès aux ordinateurs portables des entreprises pouvait également ouvrir la voie à leurs systèmes, à leurs communications et à leurs plateformes financières. L’ampleur du risque dépendrait des autorisations accordées pour chaque poste.
CrowdStrike, l’entreprise de cybersécurité qui affirme avoir fourni des renseignements et des analyses techniques à l’appui de l’enquête du FBI, suit ce réseau sous le nom de Famous Chollima. Une description d’une requête judiciaire indique également qu’une grande entreprise de cybersécurité a donné ce nom au groupe malveillant. Il s’agit d’une appellation de suivi, et non d’une accusation pénale distincte.
CrowdStrike a indiqué que les organisations repérées dans les opérations perturbées comprenaient des entreprises des secteurs de l’aérospatiale, de l’énergie, des services financiers, de la santé, de la cybersécurité, de l’ingénierie de défense et des technologies gouvernementales. Cette diversité montre l’ampleur des risques potentiels dans des secteurs sensibles, mais ne prouve pas que toutes les organisations concernées aient perdu des données.
L’entreprise a décrit des méthodes utilisées pour détourner le matériel des employeurs. Certains opérateurs auraient déposé de fausses plaintes auprès de la police, affirmant que des ordinateurs portables avaient été volés, afin d’en obtenir l’envoi d’autres. D’autres auraient prétexté un déménagement soudain ou obtenu un emploi par l’intermédiaire d’agences de recrutement, ce qui leur permettait de faire rediriger les ordinateurs à l’insu de ces agences.
Ces détails relient la tromperie au recrutement aux fermes physiques : un travailleur doit disposer à la fois d’une identité acceptée et d’un moyen d’acheminer l’ordinateur de l’employeur vers un lieu contrôlé par le réseau. Les autorités n’ont pas communiqué d’inventaire complet des données consultées ou dérobées dans le cadre de l’opération au Texas.
L’enquête s’étend au-delà des perquisitions au Texas
Selon une description des documents judiciaires, le FBI a identifié 11 comptes Google qui seraient liés à une fraude à l’emploi. Les enquêteurs ont demandé des informations sur chacun d’eux depuis leur création jusqu’au 8 octobre, notamment les données relatives aux abonnés, les adresses, les numéros de téléphone, les heures de connexion, les adresses IP ainsi que les informations de paiement et de facturation.
Un tribunal fédéral du district nord du Texas aurait rendu le 9 octobre une ordonnance obligeant Google à fournir les données dans un délai de dix jours. Ce délai désigne le 19 octobre comme échéance de remise indiquée. Aucun des articles ne confirme que Google a achevé la transmission des données.
Les principales dates mentionnées sont les suivantes :
- Du 21 au 25 septembre : perquisitions du FBI et opérations connexes dans plus de 40 résidences texanes.
- 8 octobre : fin de la période couverte par la demande de données concernant 11 comptes Google.
- 9 octobre : ordonnance judiciaire rapportée enjoignant à Google de fournir les données des comptes sous dix jours.
- 13 octobre : date associée aux comptes rendus de l’annonce de l’opération et des poursuites pénales connexes.
Les responsables ont également décrit des activités similaires en Louisiane, au Nevada, dans le Kentucky et dans l’Ohio. CrowdStrike a indiqué que l’opération plus large avait notamment abouti à deux arrestations dans l’Ohio, sans préciser l’identité des personnes arrêtées ni les charges retenues contre elles. L’annonce concernant le Texas ne mentionnait pas ces arrestations ; elles ne doivent donc pas être automatiquement considérées comme distinctes des deux arrestations d’Américains nommément cités, ni comme identiques à celles-ci.
Ce qui a été recommandé aux employeurs et les questions encore sans réponse
Raybould et Rothrock ont exhorté les employeurs à utiliser E-Verify et à demander plusieurs pièces d’identité lors du recrutement de travailleurs à distance. E-Verify vérifie les informations relatives à l’autorisation de travailler en les comparant aux données des autorités. Cette mesure porte sur une partie du processus de recrutement, tandis que le recours présumé à des participants se faisant passer pour les candidats lors des entretiens et à des ordinateurs portables pilotés à distance montre que l’identité de la personne qui effectue le travail constitue un problème distinct.
Les autorités ont encouragé les entreprises et les particuliers qui pensent avoir été concernés à transmettre des informations au FBI. Elles n’ont pas publié la liste complète des employeurs, les adresses des résidences perquisitionnées ni un décompte complet des salaires détournés ou récupérés.
L’enquête est toujours en cours. Les articles relatant le point de presse dans le nord du Texas ne mentionnent aucune date pour de nouvelles mises en accusation, audiences ou procès. Les versions contradictoires concernant les arrestations et les charges à venir ne permettent pas de clarifier le lien exact entre les annonces.
CrowdStrike a averti que la fermeture des fermes ralentirait probablement l’activité surtout là où les infrastructures ont été supprimées, sans mettre durablement fin à l’opération dans son ensemble. Les saisies montrent que les autorités peuvent perturber le réseau local de matériel. Elles ne prouvent pas que tous les travailleurs, toutes les identités, tous les comptes ou tous les intermédiaires liés à ce réseau ont été identifiés.
Points clés
- À la fin du mois de septembre, des agents ont perquisitionné plus de 40 résidences au Texas et saisi environ 187 ordinateurs portables et autres appareils.
- Selon les autorités, plus de 100 appareils ont été récupérés dans le nord du Texas, même si un article évoque un nombre d’environ 100.
- Les fermes présumées permettaient à des travailleurs à l’étranger de contrôler des ordinateurs d’employeurs installés dans des domiciles américains et de faire croire qu’ils travaillaient aux États-Unis.
- Les articles divergent entre l’annonce de mises en accusation à venir et celle de l’arrestation de deux Américains et de poursuites contre dix personnes basées en Chine.
- Les comptes rendus de l’acte d’accusation font état de plus de 70 entreprises concernées, de 25 identités américaines compromises et d’au moins 3 millions de dollars de revenus.
- L’estimation supérieure à 800 millions de dollars concerne le programme nord-coréen plus vaste de travailleurs informatiques, et non les seules saisies au Texas.
- Les enquêteurs ont demandé les données de 11 comptes Google et l’enquête est toujours en cours.