L'armée secrète d'informaticiens nord-coréens : une escroquerie mondiale dévoilée
À l'heure où le télétravail est devenu la norme, la Corée du Nord a transformé le marché mondial de l'emploi dans la tech en arme. Des milliers de spécialistes informatiques nord-coréens, opérant sous de fausses identités et derrière des histoires soigneusement élaborées, se sont infiltrés dans des entreprises aux États-Unis, en Europe et ailleurs. Leur mission : gagner des devises pour le régime, contourner les sanctions internationales et faire parvenir des millions, parfois des centaines de millions de dollars, aux programmes nucléaires et balistiques de Kim Jong Un.
Sommaire
- L'armée secrète d'informaticiens nord-coréens : une escroquerie mondiale dévoilée
- Comment fonctionne l'escroquerie : fausses pièces d'identité, fermes d'ordinateurs portables et tromperie à l'échelle mondiale
- La dimension humaine : la vie d'un informaticien nord-coréen à l'étranger
- Pourquoi les emplois informatiques à distance ? Une couverture idéale pour contourner les sanctions
- Dans les coulisses des méthodes : IA, hypertrucages et ingénierie sociale
- Des États-Unis à l'Europe : cibles changeantes et méthodes en évolution
- Le rôle des facilitateurs occidentaux : soutiens et intermédiaires
- Au-delà des salaires : espionnage, vol de données et cybercriminalité
- Comment les entreprises peuvent se protéger : enseignements et recommandations
- Vue d'ensemble : sanctions, cyberguerre et réponse internationale
- En résumé
Révélée par des opérations des forces de l'ordre, des recherches en cybersécurité et de rares témoignages de première main, cette opération clandestine met au jour un réseau sophistiqué mêlant cybercriminalité, usurpation d'identité et espionnage commandité par l'État. L'ampleur et l'audace de cette entreprise ont stupéfié les professionnels du secteur comme les responsables publics, soulevant des questions urgentes sur la sécurité de la main-d'œuvre numérique mondiale.
Comment fonctionne l'escroquerie : fausses pièces d'identité, fermes d'ordinateurs portables et tromperie à l'échelle mondiale
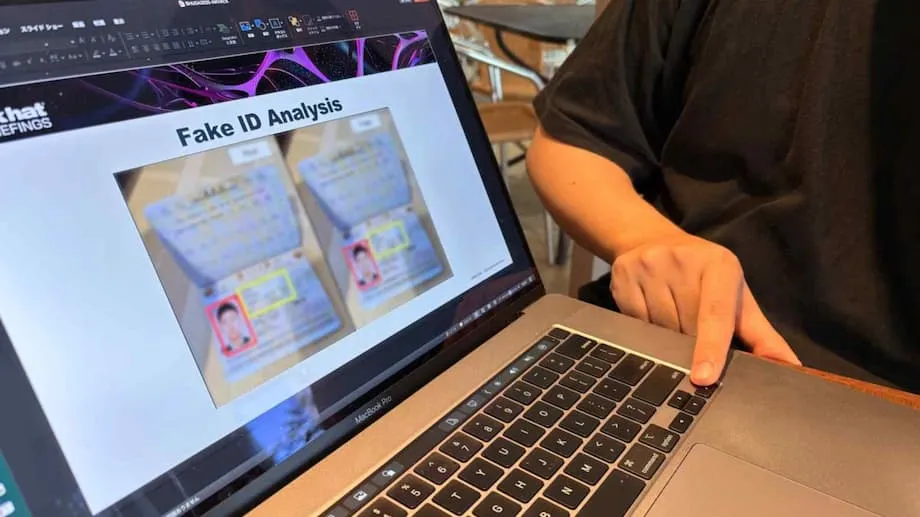
Au cœur de l'opération nord-coréenne, une stratégie simple mais efficace : se faire passer pour des professionnels de l'informatique qualifiés d'autres pays afin d'obtenir des postes à distance dans des entreprises étrangères. Pour cela, les travailleurs nord-coréens combinent identités volées et fabriquées, documents générés par l'IA et subterfuges numériques. Ils créent des profils LinkedIn et GitHub convaincants, falsifient des diplômes et recourent même aux hypertrucages pour réussir des entretiens en visioconférence.
Une fois embauchés, ces agents travaillent rarement depuis la Corée du Nord. Ils sont plutôt installés dans des pays comme la Chine, la Russie et ceux d'Asie du Sud-Est, où l'accès à Internet est moins restreint et où il est plus facile d'échapper à la surveillance. Certains opèrent même depuis l'Afrique ou le Moyen-Orient. Pour mieux dissimuler leur origine, ils utilisent des VPN (réseaux privés virtuels), des outils de gestion à distance et des complices en Occident qui servent d'intermédiaires : ils réceptionnent les ordinateurs portables des entreprises, configurent l'accès à distance et gèrent les salaires.
Une tactique notoire consiste à utiliser des « fermes d'ordinateurs portables », des lieux physiques aux États-Unis ou en Europe où des dizaines d'ordinateurs sont installés et contrôlés à distance par des travailleurs nord-coréens basés à l'étranger. Ces installations donnent l'impression que les employés se connectent depuis des lieux situés dans le pays, contournant ainsi les contrôles de sécurité élémentaires.
Selon le département de la Justice américain, plus de 80 Américains se sont fait voler leur identité pour servir dans ces escroqueries et des centaines d'entreprises, des start-up technologiques aux sous-traitants de la défense, ont embauché sans le savoir des agents nord-coréens. Le FBI a saisi des centaines d'ordinateurs, des dizaines de noms de domaine et des millions de dollars en cryptomonnaies liés à ces opérations.
La dimension humaine : la vie d'un informaticien nord-coréen à l'étranger
Les rares témoignages de transfuges comme « Jin-su » révèlent le coût humain et la réalité quotidienne de ce travail clandestin. Jin-su, qui s'est confié à la BBC, a raconté avoir utilisé des centaines de fausses identités pour postuler à des emplois à distance, souvent en cumulant plusieurs postes et en gagnant jusqu'à 5 000 dollars par mois, dont 85 % étaient reversés au régime. « Nous savons que c'est comme du vol, mais nous acceptons simplement notre sort », a-t-il déclaré. « C'est quand même bien mieux que lorsque nous étions en Corée du Nord. »
La plupart des informaticiens nord-coréens travaillent en équipe, sous la surveillance étroite de représentants du gouvernement. Ils jouissent d'une plus grande liberté et d'un meilleur accès aux médias occidentaux que leurs compatriotes restés au pays, mais le risque de défection est élevé et les conséquences pour eux-mêmes et leurs familles sont graves. Malgré les dangers, peu choisissent de s'enfuir, car l'argent qu'ils conservent, même s'il ne représente qu'une fraction de leurs revenus, peut changer une vie selon les critères nord-coréens.
Pourquoi les emplois informatiques à distance ? Une couverture idéale pour contourner les sanctions
L'économie nord-coréenne est paralysée par les sanctions internationales, notamment celles visant ses programmes d'armement. Les sources traditionnelles de devises étrangères, comme les ouvriers envoyés dans des usines chinoises ou sur des chantiers russes, se tarissent. Dans ce contexte, le travail informatique à distance présente plusieurs avantages :
- Rémunération élevée : les informaticiens qualifiés peuvent gagner jusqu'à 300 000 dollars par an, bien plus que les travailleurs manuels à l'étranger.
- Faible visibilité : le travail à distance exige rarement des réunions en personne, ce qui facilite la dissimulation de sa véritable identité.
- Portée mondiale : Internet permet aux agents nord-coréens de cibler des entreprises partout dans le monde, des États-Unis et de l'Europe à la Nouvelle-Zélande et aux Émirats arabes unis.
- Accès à des données sensibles : une fois en poste, ces travailleurs peuvent dérober de la propriété intellectuelle, des secrets d'entreprise et même des informations sensibles liées à la défense.
Selon les estimations des Nations unies, les informaticiens nord-coréens rapportent chaque année entre 250 et 600 millions de dollars au régime. Cet argent est blanchi par l'intermédiaire d'un réseau d'intermédiaires, de transactions en cryptomonnaies et de sociétés-écrans, ce qui complique le travail des autorités chargées d'en retrouver la trace.
Dans les coulisses des méthodes : IA, hypertrucages et ingénierie sociale
Les agents informatiques nord-coréens ne sont pas seulement des programmeurs chevronnés : ce sont aussi des maîtres de la tromperie. Des chercheurs en cybersécurité ont découvert des scripts d'entretien détaillés, des CV falsifiés et des photos retouchées par l'IA, utilisés pour se faire passer pour des professionnels occidentaux. Certains paient même des personnes en Europe ou aux États-Unis pour « louer » leur identité, en leur offrant une part de leurs revenus en échange de l'accès à des documents authentiques et à des comptes bancaires.
L'équipe Threat Intelligence de Microsoft suit ces activités sous le nom de code « Jasper Sleet ». Elle indique que les travailleurs nord-coréens utilisent l'IA pour créer de fausses identités, retoucher des images destinées aux dossiers de candidature et même modifier leur voix pendant les entretiens. Des facilitateurs les aident à contourner les contrôles d'embauche, à recevoir du matériel et à configurer l'accès à distance. Pour échapper aux contrôles, ils utilisent notamment des VPN, des serveurs privés virtuels et des outils de gestion à distance afin de masquer leur véritable emplacement.
Rob Henley, responsable du recrutement chez Ally Security, a décrit la difficulté à repérer ces imposteurs : « Au début, c'était presque un jeu, dans une certaine mesure, comme essayer de savoir qui était vrai et qui était faux, mais c'est vite devenu assez agaçant. » Il a fini par demander aux candidats de montrer la lumière du jour pendant les appels vidéo : une astuce simple qui révélait souvent ceux qui travaillaient dans un fuseau horaire différent.
Des États-Unis à l'Europe : cibles changeantes et méthodes en évolution
Les entreprises américaines et les forces de l'ordre étant devenues plus vigilantes, les agents nord-coréens se sont tournés vers l'Europe, où les procédures de recrutement et les vérifications d'identité sont souvent moins strictes. Le Threat Intelligence Group de Google et d'autres experts en cybersécurité avertissent que les entreprises technologiques européennes sont désormais des cibles privilégiées, en particulier celles qui appliquent des politiques « apportez votre propre appareil » (BYOD) et des procédures de recrutement accélérées.
Dans ces conditions, les travailleurs nord-coréens peuvent se fondre dans la masse des télétravailleurs, en utilisant leur propre matériel pour accéder aux systèmes de l'entreprise. Une fois à l'intérieur, ils peuvent voler des données, menacer de divulguer des informations sensibles ou exiger des paiements en cryptomonnaies s'ils sont licenciés. Les identités générées par l'IA et les hypertrucages rendent la détection encore plus difficile, car la technologie masque de plus en plus les signes d'alerte traditionnels, comme les incohérences dans les CV ou une maîtrise insuffisante de l'anglais.
Le rôle des facilitateurs occidentaux : soutiens et intermédiaires
Le dispositif nord-coréen reposant sur des travailleurs informatiques dépend largement d'un réseau de soutiens en Occident. Ces facilitateurs, parfois complices à leur insu, parfois de leur plein gré, apportent une aide essentielle en :
- réceptionnant et configurant les ordinateurs portables des entreprises pour permettre l'accès à distance
- ouvrant des comptes bancaires et des sociétés-écrans pour recevoir les salaires
- fournissant de faux passeports, des numéros de téléphone locaux et des références
- conseillant les agents sur les codes culturels et les stratégies de recrutement
Plusieurs Américains ont été inculpés pour avoir exploité des « fermes d'ordinateurs portables » ou servi d'intermédiaires financiers. Dans une affaire, un citoyen américain a été accusé d'avoir géré une ferme d'ordinateurs portables depuis son domicile, permettant à des travailleurs nord-coréens de contrôler des dizaines d'ordinateurs et de blanchir leurs salaires. D'autres ont été poursuivis pour avoir aidé à voler et transférer des cryptomonnaies, et le département de la Justice a saisi des millions de dollars.
Malgré ces coups de filet, l'ampleur et la capacité d'adaptation de l'opération font que de nombreux facilitateurs sont toujours actifs, tandis que de nouveaux sont recrutés sur les réseaux sociaux et les forums en ligne.
Au-delà des salaires : espionnage, vol de données et cybercriminalité
Si l'objectif principal du dispositif nord-coréen est de gagner des devises étrangères, les risques vont bien au-delà des salaires perdus. Une fois dans une entreprise, ces agents peuvent :
- voler de la propriété intellectuelle et des secrets commerciaux
- accéder à des données sensibles de sous-traitants de la défense, notamment à des informations soumises au contrôle des exportations
- implanter des logiciels malveillants en vue de futures campagnes de rançongiciel ou d'espionnage
- recueillir des informations internes au profit de groupes de pirates informatiques nord-coréens comme le célèbre groupe Lazarus
Dans plusieurs cas documentés, des informaticiens nord-coréens ont exploité leur accès pour voler des cryptomonnaies, faire chanter leurs employeurs ou faciliter des cyberattaques de plus grande ampleur. On estime que le groupe Lazarus à lui seul a dérobé plus de 3 milliards de dollars en cryptomonnaies depuis 2007, dont un montant record de 1,5 milliard lors d'un vol en 2025.
Comment les entreprises peuvent se protéger : enseignements et recommandations
L'escroquerie des informaticiens nord-coréens a mis au jour de graves failles dans les méthodes de recrutement et de gestion des télétravailleurs. Les experts recommandent une défense à plusieurs niveaux :
- Renforcer les vérifications : vérifier les traces numériques, contrôler les références et confirmer l'identité des candidats par visioconférence.
- Surveiller les anomalies : repérer les adresses IP suspectes, les numéros de téléphone partagés et l'utilisation d'outils de gestion à distance.
- Limiter les risques liés au BYOD : imposer la sécurité des terminaux, restreindre l'accès depuis les appareils personnels et cloisonner les systèmes sensibles.
- Former le personnel : apprendre aux équipes des ressources humaines et informatiques à reconnaître les signes d'alerte et à coordonner les vérifications d'identité.
- Réagir rapidement : si un informaticien nord-coréen est identifié, limiter la gestion de l'incident à un groupe de confiance, analyser les liens avec ses collaborateurs et préserver les preuves à l'intention des forces de l'ordre.
Les autorités invitent également les entreprises à se méfier des offres de prestation anormalement basses, des demandes de paiement en cryptomonnaies et des candidats qui évitent les entretiens vidéo ou fournissent des documents incohérents.
Vue d'ensemble : sanctions, cyberguerre et réponse internationale
Le recours de la Corée du Nord à des travailleurs informatiques à l'étranger s'inscrit dans une stratégie plus vaste visant à contourner les sanctions et à financer ses programmes d'armement. Selon les Nations unies, les cyberattaques génèrent désormais environ la moitié des revenus en devises étrangères de la Corée du Nord et financent 40 % de ses armes de destruction massive. La capacité du régime à s'adapter, en passant du travail manuel au télétravail hautement qualifié et des États-Unis à l'Europe, souligne le défi auquel sont confrontés les régulateurs internationaux.
Les gouvernements des États-Unis, du Japon, de la Corée du Sud et d'Europe ont lancé des mises en garde, renforcé l'application des sanctions et poursuivi des facilitateurs étrangers comme des complices locaux. Les plateformes de travail indépendant et les entreprises technologiques sont appelées à renforcer la vérification des identités et à surveiller les activités suspectes. Pourtant, comme l'a souligné un expert, « les tentatives de la Corée du Nord pour s'infiltrer dans les entreprises occidentales à des fins lucratives et d'espionnage vont se poursuivre. Le coup de filet perturbera les opérations, mais la Corée du Nord devrait s'adapter. »
En résumé
- La Corée du Nord a déployé à l'étranger des milliers d'informaticiens utilisant de fausses identités pour s'infiltrer dans des entreprises et gagner des devises pour le régime.
- Ces agents recourent à l'IA, aux hypertrucages et à des techniques sophistiquées d'ingénierie sociale pour se faire passer pour des télétravailleurs légitimes, souvent avec l'aide de facilitateurs occidentaux.
- Une fois en poste, ils peuvent voler des données et de la propriété intellectuelle, voire faciliter des cyberattaques ; leurs salaires et les fonds dérobés sont reversés aux programmes d'armement nord-coréens.
- Aux États-Unis et dans d'autres pays, les forces de l'ordre ont saisi des millions de dollars d'actifs, poursuivi des facilitateurs et appelé les entreprises à renforcer leurs pratiques de recrutement et de cybersécurité.
- Face au renforcement des contrôles, l'opération s'est déplacée des États-Unis vers l'Europe. Les entreprises du monde entier sont appelées à rester vigilantes face à cette menace en évolution.