Des solutions manuelles permettent à la bière de continuer à circuler après une cyberattaque dévastatrice
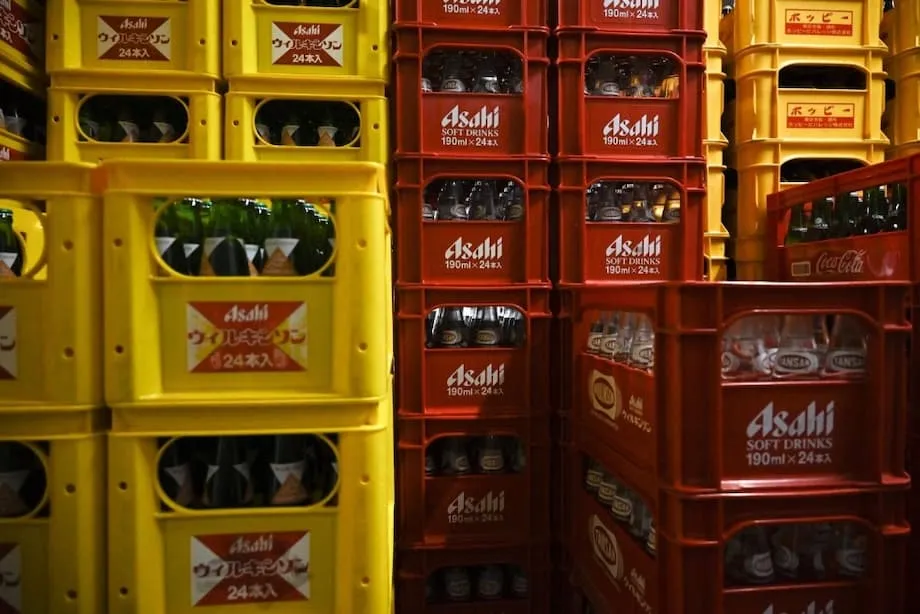
Asahi Group Holdings, le premier brasseur japonais, a été confronté au début de la semaine à une attaque par rançongiciel qui a paralysé les commandes, les expéditions et une partie du service client dans ses activités au Japon. Ses systèmes essentiels étant hors ligne et les courriels en provenance d’adresses externes bloqués, l’entreprise a eu recours à des méthodes d’un autre temps pour continuer à acheminer la bière. Les employés ont traité les commandes à la main, rempli des formulaires papier et envoyé des instructions par fax aux entrepôts et aux distributeurs. L’objectif était clair : éviter que les rayons des magasins et les pubs ne soient à sec pendant que les ingénieurs s’efforçaient de rétablir le réseau.
Sommaire
- Des solutions manuelles permettent à la bière de continuer à circuler après une cyberattaque dévastatrice
- Ce qui s’est passé et comment les rançongiciels paralysent les entreprises
- Chronologie de la panne
- Qui est Qilin et quelles données le groupe affirme avoir dérobées
- Un choc pour l’approvisionnement des détaillants et des restaurants
- État du rétablissement et prochaines étapes pour les activités
- Pourquoi les risques de cyberattaques contre l’industrie augmentent
- La convergence des technologies opérationnelles et informatiques dans le brassage
- La réponse du Japon aux cyberrisques
- Ce que cela signifie pour les consommateurs et les concurrents
- Points clés
La perturbation a interrompu les transactions et les livraisons de produits phares, notamment Asahi Super Dry et Mitsuya Cider. Vendredi, les expéditions ont repris de manière limitée après la mise en place de procédures manuelles, mais l’entreprise a prévenu que le service resterait irrégulier le temps que les réseaux soient rétablis par étapes. Six brasseries japonaises ont commencé à reprendre leur production à capacité réduite, tandis que les centres d’appels se préparaient à fonctionner au ralenti. Asahi a également indiqué vérifier si des signes révélaient un éventuel vol de données lié à l’attaque.
Le directeur général, Atsushi Katsuki, a appelé à la patience et souligné que l’approvisionnement en produits resterait la priorité pendant la restauration des systèmes.
Katsuki a déclaré : « Nous faisons tout notre possible pour rétablir rapidement le système, tout en mettant en œuvre des mesures de remplacement afin d’assurer la continuité de l’approvisionnement en produits. »
Les chaînes de supérettes, qui représentent une grande partie des ventes de bière au Japon, ont signalé des risques de rupture de stock à mesure que la panne se prolongeait. Seven & I Holdings, l’exploitant de l’enseigne Seven Eleven, a préparé des avis aux clients concernant la suspension des livraisons. Les chaînes concurrentes Lawson et FamilyMart ont prévenu les consommateurs que certaines boissons Asahi, ainsi que des produits de marque de distributeur fabriqués par Asahi, pourraient se faire rares pendant le week-end. Les restaurants se sont tournés vers d’autres brasseurs lorsque c’était possible et ont remplacé la bière pression par de la bière en bouteille pour ménager leurs stocks.
Ce qui s’est passé et comment les rançongiciels paralysent les entreprises
Le rançongiciel est une forme de cyberextorsion. Les pirates s’introduisent dans le réseau d’une entreprise, chiffrent les fichiers pour les rendre inutilisables et exigent une somme d’argent en échange d’une clé de déchiffrement. De nombreux groupes ajoutent une seconde menace : ils copient les données et promettent de les publier si la victime refuse de payer. Cette méthode est souvent appelée « double extorsion ». Lorsqu’une attaque vise une entreprise qui assure une production et une distribution 24 heures sur 24, les effets sont immédiats. Les systèmes logistiques se figent, les outils de planification des usines ne peuvent plus consulter les commandes et le service client devient muet.
Dans ce cas, Asahi a confirmé que ses serveurs avaient été touchés par un rançongiciel et précisé que la panne se limitait à ses activités au Japon. L’entreprise a isolé les systèmes affectés pour empêcher la propagation de l’attaque, puis a commencé à mettre en place des solutions manuelles afin d’expédier de la bière et des boissons sans alcool. Cette mesure a limité l’ampleur de l’attaque, mais elle a aussi ramené l’activité au rythme humain, avec des tâches traitées par téléphone, fax et papier qui sont normalement automatisées.
Dans un avis adressé à ses clients et partenaires, le brasseur s’est excusé pour la perturbation et a indiqué que les travaux de rétablissement se poursuivraient jusqu’à ce que les systèmes puissent être remis en ligne en toute sécurité.
Dans un communiqué, Asahi a déclaré : « Nous présentons nos sincères excuses à nos clients et partenaires commerciaux pour les désagréments occasionnés. Nous enquêtons activement sur la cause de l’incident et travaillons au rétablissement de nos activités. À ce stade, nous ne sommes toutefois pas en mesure d’estimer le délai nécessaire. »
Chronologie de la panne
- 29 septembre : une panne de système au Japon interrompt le traitement des commandes, les expéditions et les activités des centres d’appels.
- 2 octobre : la production reprend à capacité réduite dans six brasseries japonaises, tandis que le traitement manuel des commandes par téléphone et fax se développe.
- 3 octobre : Asahi confirme que la panne est due à un rançongiciel et indique enquêter sur des traces d’un éventuel transfert non autorisé de données.
- Du 4 au 6 octobre : les expéditions reprennent de manière limitée, les centres d’appels se préparent à assurer un service partiel et les détaillants mettent en garde contre de possibles pénuries.
- 8 octobre : le groupe de rançongiciel Qilin revendique l’attaque et publie des échantillons de fichiers volés sur un site de fuite de données. Asahi indique avoir trouvé en ligne des données dérobées et enquêter sur l’étendue du vol ainsi que sur les personnes à prévenir.
L’incident n’a pas affecté les activités d’Asahi en dehors du Japon. Les marques internationales en Europe et dans d’autres régions ont continué à produire et à expédier leurs produits normalement.
Qui est Qilin et quelles données le groupe affirme avoir dérobées
Un groupe se faisant appeler Qilin a revendiqué l’attaque. Ses membres ont publié des échantillons sur leur site de fuite de données du dark web et affirmé avoir exfiltré environ 27 gigaoctets de données internes. Les listes mentionnaient des contrats, des documents financiers et des dossiers liés aux employés. Une publication faisait état de 9 323 fichiers volés et présentait plusieurs dizaines d’images de documents comme preuves. Asahi a depuis indiqué que des données dérobées lors de l’incident avaient été trouvées en ligne et qu’elle informerait les personnes concernées une fois les détails confirmés.
Qilin est un groupe proposant un rançongiciel en tant que service. Son noyau fournit les logiciels malveillants et l’infrastructure, puis partage les bénéfices avec les affiliés qui s’introduisent dans les systèmes ciblés. Selon des chercheurs en cybersécurité, le groupe s’en est pris notamment aux secteurs de la santé et de l’industrie et utilise des familles de logiciels compatibles avec les serveurs Windows, Linux et ESXi. Le groupe recourt souvent à la double extorsion, en faisant pression sur ses victimes à la fois par le chiffrement de leurs systèmes et par la menace de divulguer les données si la rançon n’est pas payée.
Un choc pour l’approvisionnement des détaillants et des restaurants
Les chaînes de supérettes, qui constituent un pilier des ventes de boissons au Japon, ont été parmi les premières touchées. Chez Seven Eleven, les clients ont vu des avis concernant la suspension des livraisons d’Asahi Super Dry et de certaines boissons sans alcool. Lawson et FamilyMart ont averti que plusieurs produits Asahi pourraient se faire rares à partir de vendredi. Des produits de marque propre conçus avec des détaillants ont également été concernés par les suspensions, notamment le chuhai Seven Premium Clear Cooler et des thés en bouteille vendus sous les marques des chaînes. Certains magasins ont limité les achats et les exploitants ont indiqué préparer des produits de remplacement.
Les restaurants qui dépendent de livraisons fréquentes de fûts et de bouteilles ont fait leur possible pour combler le manque. Marugen Ramen a indiqué que les livraisons de bière pression et en bouteille d’Asahi étaient interrompues et qu’il se tournerait vers d’autres fournisseurs une fois ses stocks épuisés. Kisoji, connu pour son shabu-shabu, a remplacé la bière pression par des bouteilles et s’est approvisionné auprès d’autres brasseurs pour poursuivre son activité. Certains pubs izakaya ont prévenu leurs clients que leurs bières Asahi pression pourraient venir à manquer si la panne se prolongeait.
Un porte-parole de Seven & I Holdings, qui exploite Seven Eleven, a déclaré que l’entreprise s’efforçait de gérer les attentes pendant la perturbation.
Le porte-parole a déclaré : « Nous nous préparons à avertir les clients de la suspension des livraisons. À ce stade, il n’y a pas de perturbation majeure. »
Les détaillants ont également évoqué d’autres boissons Asahi que la bière. Mitsuya Cider a subi des tensions à court terme sur son approvisionnement et certains produits exclusifs à des chaînes ont été suspendus. Les répercussions ont également touché les gammes sans alcool et les produits alimentaires fabriqués dans les usines japonaises de l’entreprise.
État du rétablissement et prochaines étapes pour les activités
Asahi a redémarré ses six brasseries japonaises à capacité réduite, en donnant la priorité aux produits phares et aux gros clients tandis que le traitement manuel restait en place. Les commandes étaient prises par téléphone et par fax, les équipes d’expédition se concentrant sur les engagements déjà pris et les itinéraires à fort volume. Le brasseur a également commencé à relancer la production de boissons sans alcool sur certains sites et à préparer d’autres usines à mesure que les systèmes étaient rétablis. L’entreprise a indiqué que le calendrier d’un retour complet à la normale restait incertain et que certains systèmes resteraient hors ligne jusqu’à la fin des vérifications.
Les concurrents se sont adaptés à la hausse de la demande. Kirin, Sapporo et Suntory ont réorienté leurs approvisionnements vers les restaurants et les magasins lorsque cela était possible, tout en soulignant que les capacités logistiques et les contrats limiteraient les volumes disponibles. Selon des analystes, l’incident pourrait peser sur les résultats d’Asahi au quatrième trimestre si les pénalités liées aux ruptures de stock ou les interruptions prolongées s’accumulent, même si la reprise précoce de la production a contribué à limiter les dégâts.
Pourquoi les risques de cyberattaques contre l’industrie augmentent
Le brassage repose aujourd’hui sur un réseau dense d’outils numériques. Les lignes de production sont contrôlées par des capteurs et des logiciels industriels, les robots d’entrepôt suivent les instructions des systèmes de planification et les flottes de livraison s’appuient sur des calendriers connectés. C’est le domaine des technologies opérationnelles, c’est-à-dire des équipements et logiciels qui font fonctionner les usines et la logistique. Lorsque des pirates passent des réseaux d’entreprise à ces environnements, les conséquences ne se limitent pas à la perte de fichiers : le processus physique peut ralentir ou s’arrêter.
Les données du secteur montrent que les pirates visent de plus en plus l’industrie, en particulier dans la région Asie-Pacifique. Selon un rapport de veille sur les cybermenaces, l’industrie représentait cette année une part importante des attaques dans la région, devant des secteurs comme la finance et les transports. Les spécialistes pointent du doigt des automates anciens connectés à des réseaux modernes, des interfaces non mises à jour en périphérie des usines et des outils tiers reliant les systèmes informatiques des entreprises aux systèmes industriels. Un seul point faible peut donner aux pirates un accès étendu à la production, aux commandes et aux expéditions.
La convergence des technologies opérationnelles et informatiques dans le brassage
Les brasseries illustrent bien le défi. Une usine moderne suit un calendrier de fermentation précis, surveille la température des cuves, fait circuler bouteilles et canettes dans les remplisseuses et les palettiseurs, puis transmet les informations aux outils de gestion qui planifient les stocks et les livraisons. Chaque étape est numérique. Lorsque les systèmes de saisie des commandes et d’acheminement ont cessé de fonctionner pendant l’attaque contre Asahi, les brasseries ne pouvaient plus savoir quoi produire ni où l’expédier. L’entreprise a eu recours au téléphone et au fax pour reproduire tant bien que mal cette planification. Les experts en cybersécurité recommandent souvent de segmenter les réseaux des usines pour les séparer des systèmes informatiques des entreprises, de limiter les accès à distance, de surveiller les comportements inhabituels et de former les employés à repérer les tentatives d’hameçonnage. Ces mesures créent des barrières qui compliquent le passage des pirates du courrier électronique aux équipements.
La réponse du Japon aux cyberrisques
Le Japon a connu une hausse des incidents liés aux rançongiciels. L’Agence nationale de la police a recensé plus de 200 cas en 2024, soit une augmentation par rapport à l’année précédente, et une enquête a révélé que, dans près de la moitié des cas, la récupération des données perdues prenait au moins un mois. Une nouvelle loi adoptée en mai a élargi les pouvoirs des autorités pour perturber les activités des cybercriminels et collaborer avec le secteur privé en matière de prévention et de réponse aux attaques. Cette mesure reflète les craintes croissantes que les attaques numériques ne perturbent la vie quotidienne.
Itsunori Onodera, qui présidait un important conseil de recherche sur les politiques publiques pendant les débats, a souligné que le renforcement des défenses était désormais une question de sécurité publique.
Onodera a déclaré : « Sans un renforcement urgent de la cybersécurité du pays, la vie des Japonais sera mise en danger. »
Ce message fait écho aux événements survenus ces derniers mois dans de grandes entreprises. Des incidents très médiatisés chez des constructeurs automobiles et des détaillants ont montré comment une seule intrusion peut se répercuter sur les réseaux de fournisseurs et entraîner la fermeture d’usines pendant des jours, voire des semaines. Le cas d’Asahi ajoute la production et la distribution de boissons à cette liste et montre pourquoi les plans de résilience vont désormais bien au-delà de la protection des données, jusqu’aux rouages essentiels de la continuité des activités.
Ce que cela signifie pour les consommateurs et les concurrents
Les consommateurs ont d’abord ressenti les effets de la panne dans les supérettes et les restaurants décontractés, où les ventes de bière et de boissons sans alcool se renouvellent rapidement. Beaucoup se tourneront vers Kirin, Sapporo ou Suntory s’ils ne trouvent pas leur bière préférée. Certains attendront le retour de la Super Dry, signe de l’attachement de nombreux consommateurs à son goût. Les bars et les izakaya qui utilisent des fûts pourraient épuiser leurs stocks plus vite que les épiceries, car la bière pression nécessite des livraisons fréquentes. Les solutions manuelles d’Asahi permettent de continuer à acheminer les produits, mais à un rythme plus lent que d’habitude. Les prochains jours seront donc marqués par l’équilibre précaire entre un approvisionnement au compte-gouttes et une demande qui, elle, ralentit rarement.
Points clés
- Asahi a confirmé qu’une attaque par rançongiciel avait perturbé ses systèmes au Japon, interrompant les commandes, les expéditions et une partie du service client.
- Pour continuer à acheminer les produits, les employés ont traité les commandes à la main et utilisé le fax tandis que les ingénieurs s’efforçaient de rétablir les systèmes en toute sécurité.
- Les expéditions ont repris de manière limitée et six brasseries japonaises ont redémarré leur production à capacité réduite, les commandes étant traitées par téléphone et fax.
- Les supérettes ont averti leurs clients de possibles pénuries d’Asahi Super Dry, de Mitsuya Cider et de plusieurs boissons exclusives à certaines chaînes.
- Les restaurants se sont tournés vers d’autres brasseurs lorsque c’était possible et ont remplacé la bière pression par de la bière en bouteille pour ménager leurs stocks.
- Le groupe de rançongiciel Qilin a revendiqué l’attaque et affirmé avoir dérobé environ 27 gigaoctets de données, dont il a publié des échantillons sur un site de fuite de données.
- Asahi a indiqué que des données dérobées lors de l’incident avaient été trouvées en ligne et qu’elle enquêtait sur l’étendue du vol et les personnes à prévenir.
- Les activités à l’international n’ont pas été affectées et les marques hors du Japon ont continué à produire et à expédier leurs produits normalement.
- L’industrie reste une cible privilégiée des rançongiciels en Asie-Pacifique, où des systèmes industriels anciens sont souvent connectés à des réseaux informatiques modernes.
- Le Japon a renforcé les pouvoirs de ses autorités en matière de cybersécurité en mai, après une hausse des cas de rançongiciel, signe des craintes suscitées par les risques pour la vie quotidienne et les chaînes d’approvisionnement.