Alertes sur téléphone et renforcement du chiffrement : deux menaces distinctes
Singapour développe un modèle d’IA de détection des arnaques pour les téléphones Android, tout en préparant une transition à plus long terme vers un chiffrement conçu pour résister aux futurs ordinateurs quantiques. Annoncées le 14 octobre 2026 lors de la Semaine internationale de la cybersécurité de Singapour, ces mesures associent une protection immédiate contre les manipulations à des préparatifs face à une menace qui pourrait ne se concrétiser que dans plusieurs années.
Sommaire
- Alertes sur téléphone et renforcement du chiffrement : deux menaces distinctes
- Comment le modèle téléphonique décide d’envoyer une alerte
- Garder les conversations privées sur l’appareil
- Les arnaques locales restent coûteuses malgré le recul des pertes
- Pourquoi Singapour veut interconnecter ses moyens de défense
- Fairwind cible les vulnérabilités des systèmes essentiels
- Les risques quantiques exigent d’agir avant toute percée
- Échéance fixée à 2031 pour les infrastructures critiques
- Une aide au démarrage pour passer aux essais pratiques
- À retenir
La Government Technology Agency of Singapore (GovTech) travaille avec Google DeepMind sur un modèle qui analyse les conversations directement sur l’appareil de l’utilisateur et signale les arnaques potentielles sans envoyer les messages privés à des serveurs externes. Par ailleurs, les propriétaires d’infrastructures d’information critiques devraient achever leur migration vers la sécurité post-quantique d’ici à 2031. Des recommandations plus générales doivent aider les autres organisations à mener cette transition d’ici à 2035.
L’ampleur de la fraude rend le projet destiné aux téléphones particulièrement urgent. Selon l’annonce de Google DeepMind sur la détection des arnaques, celles-ci représentent plus de la moitié des infractions signalées à Singapour et ont causé plus de 4 milliards de dollars singapouriens de pertes depuis 2019. L’ingénierie sociale, qui consiste pour les criminels à convaincre leurs victimes de leur remettre de l’argent ou des informations sensibles au moyen d’échanges persuasifs, est à l’origine de jusqu’à 80 % des pertes.
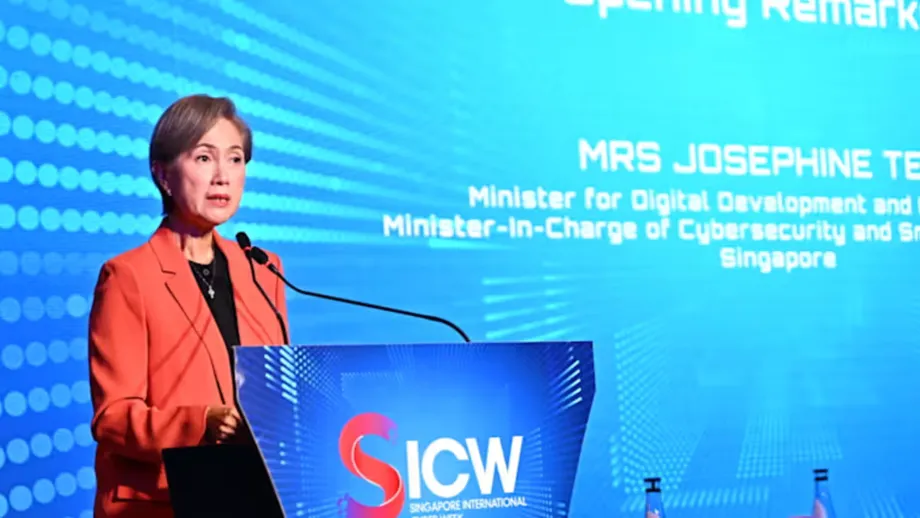
Josephine Teo, ministre du Développement numérique et de l’Information et ministre chargée de la cybersécurité et du groupe Smart Nation, a déclaré qu’une détection précoce pourrait protéger les utilisateurs sans porter atteinte à la confidentialité de leurs conversations.
« Si nos appareils peuvent reconnaître rapidement les signes de manipulation, nous pouvons aider les victimes potentielles à éviter de perdre de l’argent ou leurs identifiants, tout en conservant leurs messages personnels sur leurs appareils », a-t-elle déclaré.
Les annonces répondent à des vulnérabilités différentes. Le modèle anti-arnaque vise à repérer les tromperies pendant une conversation. Le programme quantique cherche à remplacer les méthodes cryptographiques vulnérables avant que des ordinateurs quantiques suffisamment puissants ne puissent les compromettre.
Comment le modèle téléphonique décide d’envoyer une alerte
Google DeepMind indique que le système repose sur son modèle léger Gemma, adapté à la reconnaissance des conversations frauduleuses courantes à Singapour. Au lieu de se fier uniquement aux liens suspects ou aux sites malveillants connus, il recherche des schémas conversationnels qui pourraient indiquer qu’une personne est manipulée.
Le dispositif comporte deux étapes. D’abord, un petit classificateur examine les messages reçus à la recherche de menaces potentielles, avec une consommation d’énergie minimale. S’il signale un échange, le modèle Gemma adapté analyse un extrait plus large de la conversation afin de déterminer si l’alerte est justifiée ou si le premier soupçon était infondé.
Cette répartition est importante, car les téléphones disposent d’une autonomie et d’une puissance de calcul limitées. Un classificateur est un modèle qui répartit les informations en catégories. En confiant le premier contrôle à un modèle plus petit, il n’est pas nécessaire d’exécuter l’analyse contextuelle plus exigeante pour chaque message.
Lorsque le système détecte une manipulation, il affiche une alerte sur l’appareil et invite l’utilisateur à faire une pause avant de communiquer des informations sensibles ou de transférer des fonds. Sa fonction, telle qu’elle est décrite, est d’interrompre une décision potentiellement préjudiciable, et non de bloquer automatiquement un paiement ou de garantir qu’une conversation est sans danger.
Le modèle prévu doit analyser les échanges écrits sur des applications de messagerie telles que WhatsApp et Telegram. Google n’a annoncé ni date de lancement, ni instructions d’installation, ni intégration par défaut à Android. L’annonce ne fournit pas non plus de chiffres sur la précision de la détection, les fausses alertes ou la consommation de batterie. Ces questions pratiques restent donc sans réponse.
Garder les conversations privées sur l’appareil
La protection de la vie privée repose sur le lieu où l’analyse est effectuée. Les méthodes traditionnelles de détection peuvent nécessiter l’envoi de messages à un serveur distant pour examen. Ici, le modèle traite localement les données de la conversation : l’échange privé n’a donc pas besoin de quitter le téléphone pour être évalué.
Cette approche concerne les services de messagerie qui utilisent un chiffrement garantissant que seuls les participants peuvent lire une conversation. Au lieu de demander à une plateforme d’examiner ces messages sur ses serveurs, la protection envisagée fonctionne là où l’utilisateur peut déjà les lire : sur son appareil.
Google DeepMind précise que l’accès aux conversations nécessitera le consentement de l’utilisateur et que ni Google ni le gouvernement singapourien ne pourront accéder aux conversations des utilisateurs grâce au déploiement du modèle. Il s’agit de déclarations sur la conception envisagée, et non de l’annonce d’une fonctionnalité déjà accessible à tous.
Mark Chen, directeur de la confiance et de la sécurité chez GovTech, a présenté cette collaboration comme un moyen de détecter les arnaques ciblées sans renoncer à la vie privée.
Lutter contre les arnaques ne devrait pas se faire au détriment de la vie privée. Avec Google DeepMind, nous intégrons une protection avancée par l’IA directement sur les appareils des citoyens. Nous pouvons ainsi repérer en temps réel les tentatives d’arnaque locales très ciblées, tout en préservant totalement la confidentialité des communications personnelles.
Google DeepMind distingue également l’entraînement du modèle de son utilisation. L’entraînement s’est déroulé dans l’environnement Google Cloud Platform géré par GovTech, les données étant conservées de manière isolée. Selon l’entreprise, il n’a pas fait appel à des données privées ou permettant d’identifier des personnes, mais à des jeux de données anonymisés issus de signalements d’arnaques et de flux de renseignements.
Les arnaques locales restent coûteuses malgré le recul des pertes
L’entraînement du modèle inclut l’usurpation de l’identité d’institutions publiques, de banques et de personnalités locales, ainsi que des stratagèmes régionaux. Google DeepMind indique que les modèles généralistes peuvent avoir du mal à reconnaître ces formes locales de tromperie, d’où la nécessité de les adapter pour distinguer une conversation sociale ordinaire d’une pression visant à obtenir de l’argent ou des identifiants.
Les essais ont porté sur des dialogues synthétiques et des corpus linguistiques locaux, dont des conversations conçues pour refléter les façons de parler locales. Google indique que l’entraînement se poursuivra au fil de l’évolution des méthodes d’arnaque. L’objectif est de maintenir la pertinence du modèle à mesure que les criminels modifient leurs scripts, plutôt que de s’en remettre indéfiniment à une liste figée de techniques connues.
Teo a illustré le danger en évoquant le cas d’un professionnel local qui a transféré près de 5 millions de dollars singapouriens après avoir participé à une visioconférence fictive où semblaient apparaître le Premier ministre Lawrence Wong et d’autres hauts responsables. Selon son récit, les criminels ont utilisé des hypertrucages pour rendre la réunion crédible et présenté le paiement comme une contribution à une cause mondiale importante.
Un hypertrucage est un contenu audio ou vidéo synthétique qui imite une personne réelle. Cette affaire montre pourquoi la familiarité, à elle seule, n’est pas un indicateur de confiance fiable. Elle ne démontre toutefois pas que le modèle d’analyse de texte envisagé pourrait détecter une visioconférence truquée.
Selon les chiffres de la police, les pertes liées aux arnaques ont atteint 410,6 millions de dollars singapouriens au cours des six premiers mois de 2026, pour 16 821 affaires. Le nombre de cas a baissé de 14,4 % par rapport à la même période un an plus tôt, tandis que les pertes ont reculé de 17,9 %. Elles s’élevaient néanmoins en moyenne à environ 24 410 dollars singapouriens par affaire signalée, en divisant 410,6 millions par 16 821. Cette moyenne ne renseigne pas sur la répartition des pertes, mais souligne l’ampleur financière du problème qui subsiste.
Pourquoi Singapour veut interconnecter ses moyens de défense
Le modèle destiné aux téléphones s’inscrit dans une réponse plus large. Teo a décrit un parcours d’arnaque qui peut commencer sur les réseaux sociaux, se poursuivre sur une messagerie, continuer par téléphone et aboutir à un transfert par l’intermédiaire d’un établissement financier. Chaque organisation peut repérer un signe d’alerte sans connaître l’ensemble de la séquence.
Teo a déclaré qu’améliorer la détection au sein de chaque organisation ne suffirait pas si ces moyens de défense ne pouvaient pas déclencher d’intervention ailleurs.
Il ne suffit donc pas que chaque organisation soit plus efficace pour arrêter les arnaques. Nous devons aussi relier nos moyens de défense afin qu’un signal détecté dans une partie de l’écosystème puisse déclencher une action ailleurs.
Singapour utilise déjà l’IA pour examiner les menaces qui dépassent le cadre des conversations privées. Le système d’analyse et d’intervention tactique contre les arnaques (SATIS), mis au point par GovTech et la police singapourienne, analyse plus de 600 000 sites web par jour, en quelques secondes chacun. Il neutralise environ 20 000 sites malveillants par mois et a été étendu aux numéros de téléphone suspects et aux plateformes en ligne.
Les deux systèmes ont des fonctions différentes. SATIS cible les infrastructures utilisées par les escrocs ; le modèle téléphonique recherche les signes de manipulation au sein d’une conversation. Ensemble, ils illustrent la différence entre la suppression d’une destination malveillante et l’avertissement adressé à une personne avant qu’elle n’agisse à la suite d’un message convaincant. Aucun mécanisme détaillé n’a été annoncé pour relier les nouvelles alertes téléphoniques aux autres organisations.
La coopération dépasse également les frontières de Singapour. Un guide de l’ASEAN sur les politiques et les bonnes pratiques de lutte contre les arnaques, lancé à l’initiative de Singapour, a été approuvé par les États membres plus tôt en 2026. L’argument plus général de Teo est que ni les gouvernements agissant seuls ni les pays pris individuellement ne peuvent contrer pleinement des menaces qui circulent d’un service et d’un pays à l’autre.
Fairwind cible les vulnérabilités des systèmes essentiels
Google a annoncé séparément le 14 octobre la participation de Singapour à son programme Fairwind, qui donnera au gouvernement accès à des outils avancés de cybersécurité fondés sur l’IA pour détecter, vérifier et corriger les vulnérabilités.
Google affirme que ces outils peuvent ramener de plusieurs semaines à quelques minutes des tâches qui prenaient auparavant plusieurs semaines. L’objectif annoncé est de corriger les failles avant leur exploitation par des attaquants, réduisant ainsi le risque de perturbation des systèmes et services essentiels.
Fairwind et le modèle de détection des arnaques répondent à des problèmes différents. Fairwind concerne les vulnérabilités logicielles et systémiques. Le modèle téléphonique cible les tentatives de tromper une personne par la conversation, même lorsque le logiciel de messagerie fonctionne comme prévu.
Cette accélération annoncée n’est pas accompagnée de résultats détaillés pour les systèmes singapouriens. Elle décrit les capacités visées par le programme, et non une réduction mesurée dans l’ensemble des opérations gouvernementales. Ces deux initiatives traduisent néanmoins un même choix politique : utiliser l’IA à des fins de défense, plutôt que d’y renoncer parce que les criminels peuvent eux aussi s’en servir.
Les risques quantiques exigent d’agir avant toute percée
Les mesures relatives au quantique portent sur la cryptographie, c’est-à-dire les techniques mathématiques qui protègent l’information et permettent de garantir la fiabilité des communications et des transactions numériques. Un ordinateur quantique suffisamment puissant pourrait casser certaines méthodes actuellement utilisées pour sécuriser les transactions financières, les communications sensibles et les systèmes numériques.
L’informatique quantique s’appuie sur les principes de la physique quantique pour effectuer des calculs différemment des ordinateurs classiques. Le risque pour la sécurité ne tient pas au fait que toutes les formes de chiffrement seraient déjà compromises, mais au fait que certaines méthodes largement utilisées pourraient devenir vulnérables lorsque les machines auront atteint la puissance nécessaire.
Teo a déclaré que l’échéance était incertaine, tout en expliquant pourquoi les organisations devaient se préparer dès maintenant.
« Nous ne savons pas quand cela se produira. Mais nous savons que nous devons nous y préparer. Les acteurs malveillants sont déjà prêts à dérober des données sensibles chiffrées en attendant que de futurs ordinateurs quantiques puissent les décrypter », a-t-elle déclaré.
Les informations qui doivent rester confidentielles pendant de nombreuses années sont donc exposées dès aujourd’hui à un risque. Un attaquant pourrait collecter des données chiffrées maintenant et les conserver jusqu’à ce que les technologies futures permettent de les décrypter. La durée de confidentialité nécessaire à un secret compte donc autant que la solidité actuelle de sa protection.
La migration peut prendre plusieurs années aux grandes organisations. Elles doivent évaluer les risques, hiérarchiser les données et les systèmes, repérer les méthodes de chiffrement vulnérables, se coordonner avec leurs fournisseurs, tester des solutions de remplacement et procéder aux changements progressivement. Attendre la confirmation d’une percée quantique pourrait ne pas leur laisser assez de temps pour accomplir ces travaux.
Échéance fixée à 2031 pour les infrastructures critiques
L’Agence de cybersécurité de Singapour (CSA) a publié en juin des recommandations fixant des étapes de migration à l’intention des propriétaires d’infrastructures d’information critiques. Ces systèmes informatiques soutiennent des services essentiels et leurs propriétaires devraient achever la transition d’ici à 2031.
Les secteurs concernés comprennent l’énergie, l’eau, les banques et la finance, la santé, les transports, les technologies de l’information et de la communication, les médias, la sécurité et les services d’urgence, ainsi que le gouvernement. Une défaillance de ces systèmes pourrait affecter des services bien au-delà de l’organisation qui les exploite, ce qui explique leur priorité dans le programme de migration.
Singapour prévoit également des recommandations pour aider les autres organisations à mener leur migration d’ici à 2035. Teo a notamment cité les organisations détenant des informations qui doivent rester confidentielles pendant de nombreuses années, ainsi que les fournisseurs de services essentiels tels que les communications et les transactions numériques.
Il ne faut pas confondre ces deux échéances. L’objectif de 2031 découle des recommandations de la CSA destinées aux propriétaires d’infrastructures critiques. La date de 2035 correspond à l’objectif de migration plus général fixé aux autres organisations dans le cadre de recommandations que Singapour prévoit de publier. Aucune de ces dates ne constitue une prévision du moment où les ordinateurs quantiques pourront casser la cryptographie actuelle.
Une aide au démarrage pour passer aux essais pratiques
Une nouvelle subvention de démarrage pour la sécurité quantique apportera un financement limité dans le temps afin d’aider les organisations à passer de la planification à la mise en œuvre. Elle vise à faire apparaître les difficultés pratiques, à tester les solutions en conditions réelles d’exploitation et à acquérir de l’expérience avant un déploiement plus large.
La subvention est ouverte à toutes les organisations, avec une priorité accordée aux propriétaires d’infrastructures d’information critiques. Les projets pilotes financés pourront durer jusqu’à six mois et être menés en interne ou avec des fournisseurs de solutions. Le programme est annoncé du 1er novembre au 31 octobre 2027 ; l’année d’ouverture n’est pas précisée dans les détails de la subvention.
Les projets prioritaires comprennent la migration complète d’une application ou d’un système, ainsi que l’identification et l’inventaire des méthodes cryptographiques. Un inventaire consiste à déterminer où ces méthodes sont utilisées afin qu’une organisation puisse savoir ce qui doit être remplacé et quels fournisseurs ou systèmes sont concernés.
Le calendrier annoncé est le suivant :
- Juin 2026 : la CSA publie des recommandations fixant des étapes de migration pour les propriétaires d’infrastructures d’information critiques.
- 14 octobre 2026 : le modèle de détection des arnaques sur téléphone, les projets de migration quantique plus généraux et la coopération de Google en matière de cybersécurité sont annoncés lors de la Semaine internationale de la cybersécurité de Singapour.
- 1er novembre : date d’ouverture annoncée du programme de subventions pour la sécurité quantique.
- 31 octobre 2027 : date de clôture annoncée du programme, les projets pilotes financés pouvant durer jusqu’à six mois.
- 2031 : échéance prévue pour l’achèvement de la migration des propriétaires d’infrastructures d’information critiques.
- 2035 : objectif général de migration fixé aux autres organisations dans le cadre des recommandations prévues.
Le montant des subventions n’est pas précisé dans l’annonce. Aucune date de lancement du modèle Android n’a non plus été communiquée. À ce stade, les prochaines étapes immédiates consistent à préciser comment installer et utiliser la protection contre les arnaques, ainsi qu’à mener des projets pilotes pratiques pour préparer les organisations à la transition vers de nouveaux systèmes de chiffrement.
À retenir
- GovTech et Google DeepMind développent un modèle Android de détection des arnaques qui analyse les conversations localement et avertit les utilisateurs en cas de manipulation.
- Le dispositif nécessitera le consentement de l’utilisateur et doit permettre de conserver les conversations privées sur l’appareil.
- Singapour a enregistré 410,6 millions de dollars singapouriens de pertes liées aux arnaques dans 16 821 affaires au premier semestre 2026, malgré un recul par rapport à l’année précédente.
- Le programme Fairwind de Google donnera à Singapour accès à des outils d’IA destinés à détecter, vérifier et corriger plus rapidement les vulnérabilités en cybersécurité.
- Les propriétaires d’infrastructures d’information critiques devraient achever leur migration vers la sécurité post-quantique d’ici à 2031 ; l’objectif général est fixé à 2035 pour les autres organisations.
- Une nouvelle subvention soutiendra des projets pilotes pratiques de sécurité quantique d’une durée maximale de six mois, avec une priorité accordée aux propriétaires d’infrastructures critiques.