La flambée des malwares accélère le passage à une intervention plus précoce
Singapour prévoit de mettre en place en 2027 un service national de résolution de noms de domaine protecteur, qui bloquera les connexions vers des domaines malveillants connus, afin de renforcer sa cyberdéfense après des attaques visant les quatre principaux opérateurs de télécommunications du pays. Cette mesure s’inscrit dans la Stratégie de cybersécurité 2026 de Singapour, lancée le 13 octobre 2026 lors de la Singapore International Cyber Week, au Sands Expo and Convention Centre.
Sommaire
- La flambée des malwares accélère le passage à une intervention plus précoce
- Quatre piliers étendent la protection au-delà des services essentiels
- Les attaques contre les opérateurs télécoms montrent pourquoi la défense doit dépasser le cadre de chaque organisation
- Un centre national de commandement reliera renseignement et réponse
- Comment fonctionnera le blocage des domaines et comment contester les décisions
- La cyberdéfense par l’IA s’appuiera sur des modèles existants et une intégration sécurisée
- L’enquête sur les effectifs souligne l’importance du jugement, en plus des compétences techniques
- Le projet pilote d’accréditation doit éprouver des normes professionnelles communes
- Les partenariats transforment le partage d’informations en préparation concrète
- À retenir
L’ampleur du défi ressort des chiffres attribués à l’Agence singapourienne de cybersécurité (CSA). Son rapport Singapore Cyber Landscape fait état de 284 300 systèmes informatiques infectés par des malwares détectés en 2025, contre 117 300 en 2024. Cela représente une hausse de 167 000, soit environ 142 %. Il s’agit de détections de systèmes infectés, et non d’un décompte des victimes individuelles ou des attaques ayant abouti.
Le ministre d’État K. Shanmugam, également ministre coordinateur pour la Sécurité nationale et ministre de l’Intérieur, a exposé lors du lancement l’évolution visée pour la défense nationale :
Singapour cherchera à agir plus tôt, à l’échelle nationale et au rythme de la menace. Cette évolution est un élément important de la stratégie de cybersécurité 2026 de Singapour, que nous lançons aujourd’hui.
Cette troisième stratégie nationale de cybersécurité fait suite à celles lancées en 2016 et en 2021. Ses initiatives seront déployées au cours des cinq prochaines années. Elles associeront la surveillance continue des infrastructures essentielles, la protection des entreprises et des particuliers, le développement de capacités en intelligence artificielle et la préparation aux risques liés à l’informatique quantique.
La stratégie associe également investissements technologiques et normes professionnelles. Un projet pilote volontaire d’accréditation en cybersécurité devrait débuter au deuxième trimestre 2027. Il repose sur le constat que des outils plus rapides nécessiteront toujours des professionnels capables d’évaluer les éléments disponibles, de mesurer les risques pour les entreprises et de décider de la réponse à apporter.
Quatre piliers étendent la protection au-delà des services essentiels
La stratégie s’articule autour de quatre piliers : défendre les infrastructures critiques, sécuriser le cyberespace au sens large, renforcer les capacités en matière d’IA et de technologies quantiques, et améliorer la résilience grâce à des partenariats internationaux. Deux priorités transversales portent sur l’écosystème et les effectifs de la cybersécurité.
Pour les infrastructures critiques, l’accent est mis sur une défense nationale proactive face aux intrusions sophistiquées. Les infrastructures critiques de l’information désignent les systèmes informatiques nécessaires à la fourniture de services essentiels, notamment l’électricité et les télécommunications. Une perturbation de ces systèmes peut avoir des répercussions bien au-delà de l’organisation qui en est propriétaire, sur les particuliers comme sur les entreprises.
Le pilier consacré au cyberespace au sens large associe organisations, entreprises et particuliers à un même effort national. Il préconise d’intégrer la sécurité dès la conception des systèmes, de renforcer la gouvernance et de généraliser les pratiques de protection élémentaires. Le blocage national des domaines malveillants est une application concrète de cette approche plus globale.
Les autres piliers portent sur des technologies et des relations que Singapour ne peut gérer en se limitant à protéger ses infrastructures. L’IA offre de nouveaux moyens d’attaquer et de défendre les systèmes, tandis que les progrès de l’informatique quantique pourraient menacer les méthodes de chiffrement actuelles. Les partenariats internationaux visent à préserver un environnement numérique ouvert, sûr et interopérable, tout en renforçant la capacité de Singapour à résister aux attaques.
Les deux priorités transversales accordent une place à la recherche, à l’innovation, à l’entrepreneuriat, aux partenariats industriels et au développement professionnel, aux côtés de la défense opérationnelle. Le gouvernement conserve un rôle central, mais la stratégie attribue explicitement des responsabilités aux fournisseurs de technologies, aux chercheurs, aux entreprises, aux professionnels de la cybersécurité et aux particuliers.
Les attaques contre les opérateurs télécoms montrent pourquoi la défense doit dépasser le cadre de chaque organisation
La stratégie fait suite aux attaques contre les infrastructures attribuées à UNC3886, reconnues publiquement en juillet 2025. Des révélations ultérieures ont identifié les opérateurs touchés : M1, Simba Telecom, Singtel et StarHub. UNC3886 est décrit comme un groupe de cyberespionnage étatique capable de conserver un accès aux réseaux tout en évitant d’être détecté.
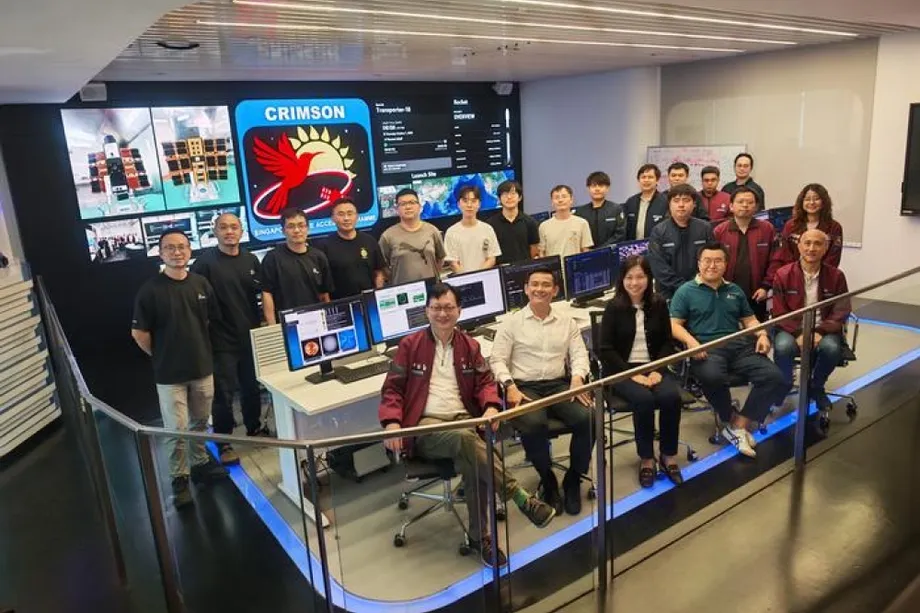
La réponse, baptisée Operation Cyber Guardian, a duré plus de 11 mois. Elle a mobilisé plus de 100 spécialistes gouvernementaux de la cyberdéfense, en collaboration avec les quatre opérateurs. Annoncée en février 2026, il s’agissait alors de la plus vaste opération coordonnée de réponse à un incident cyber menée à Singapour.
Shanmugam a expliqué que l’opération montrait pourquoi le gouvernement et le secteur privé doivent défendre ensemble des systèmes interconnectés :
Un attaquant sophistiqué ne considère pas le gouvernement et les opérateurs télécoms comme des entités séparées, a-t-il déclaré. Il examine l’ensemble du système et cherche le point faible. Notre défense nationale doit elle aussi considérer le système dans son ensemble. Le gouvernement et le secteur privé doivent travailler en étroite collaboration pour répondre aux attaques.
La menace dépasse les frontières de Singapour. Dans son discours, Shanmugam a évoqué des attaques coordonnées en Pologne contre plus de 30 installations d’énergies renouvelables et une centrale de cogénération fournissant du chauffage à près de 500 000 personnes. Il a également cité la compromission révélée en avril 2025 par SK Telecom, en Corée du Sud, qui a touché près de 27 millions de dossiers d’utilisateurs.
Ces incidents illustrent différentes formes d’exposition : une possible perturbation des services énergétiques et la compromission de données de télécommunications. Ils ne permettent pas d’établir que les mêmes auteurs ou méthodes étaient en cause. Singapour entend se préparer à des tentatives persistantes visant les services essentiels, plutôt que de traiter chaque intrusion comme un problème isolé propre à une organisation.
Un centre national de commandement reliera renseignement et réponse
Le National Cybersecurity Command Centre (NC3), créé en 2025, est le centre opérationnel de la CSA chargé de la cyberdéfense nationale. La stratégie élargit son rôle autour de cinq axes, qui relient une vision nationale des menaces à leur surveillance, à leur prévention et à une réponse coordonnée.
Premièrement, le NC3 regroupera les renseignements sur les menaces provenant des agences gouvernementales, des propriétaires d’infrastructures critiques, des entreprises de cybersécurité et des partenaires internationaux. Le rapprochement de ces observations peut aider les défenseurs à reconnaître qu’une activité paraissant sans lien sur des réseaux distincts relève en réalité d’une campagne plus vaste.
Deuxièmement, le centre exploitera le service national de résolution de noms de domaine protecteur. Troisièmement, une gestion renforcée de la surface d’attaque aidera les propriétaires d’infrastructures à repérer les systèmes exposés à Internet et à hiérarchiser les vulnérabilités graves, nouvellement découvertes ou déjà exploitées. La surface d’attaque désigne l’ensemble des systèmes et points d’accès par lesquels un intrus pourrait s’introduire.
Quatrièmement, certains propriétaires d’infrastructures recevront des renseignements privilégiés sur les menaces ainsi que des systèmes de détection propriétaires mis au point par le Centre for Strategic Infocomm Technologies du ministère de la Défense. Ce centre travaille avec la CSA au déploiement de ces systèmes et à la transmission de leurs résultats au NC3, qui alertera les défenseurs en cas d’activité malveillante sur les réseaux.
Cinquièmement, des systèmes opérationnels reposant sur l’IA suivront les incidents, faciliteront leur évaluation et contribueront à planifier les actions suivantes. L’ensemble de ces fonctions vise à réduire le délai entre la détection d’une activité suspecte et la coordination d’une réponse nationale. Elles ne dispensent pas les propriétaires d’infrastructures d’entretenir et de sécuriser leurs propres systèmes.
Comment fonctionnera le blocage des domaines et comment contester les décisions
Un service de résolution de noms de domaine traduit l’adresse d’un site web en l’adresse réseau nécessaire pour s’y connecter. Un service de protection compare le domaine demandé à une liste de destinations malveillantes connues et peut bloquer la connexion avant que l’utilisateur n’accède à une page d’hameçonnage ou à un site diffusant des malwares.
Le service prévu à Singapour fonctionnera dans le cadre de l’Online Criminal Harms Act, entré en vigueur en 2024. Cette loi permet d’ordonner la suppression de contenus ou le blocage de leur accès lorsqu’ils sont soupçonnés d’être utilisés pour certaines activités criminelles, notamment des escroqueries et des opérations cybermalveillantes.
La CSA indique que les décisions de blocage feront l’objet d’une évaluation et d’une validation afin de limiter les faux positifs, c’est-à-dire les cas où des domaines légitimes sont identifiés à tort comme malveillants. Les particuliers et les organisations concernés pourront demander un réexamen et faire appel selon les procédures prévues par la loi. Ces garanties sont importantes, car un blocage erroné pourrait empêcher l’accès à une entreprise ou à un service légitime.
La mise en place d’un service national de protection a été recommandée en 2022 par la Counter Ransomware Task Force de Singapour, afin de protéger les utilisateurs avant que les menaces ne les atteignent. Des services similaires existent à l’étranger. Neville Vincent, dirigeant de Trellix, a cité 11 milliards de requêtes DNS bloquées pour 420 000 domaines au Royaume-Uni en 2022, ainsi que plus de 67 millions de requêtes vers des domaines malveillants en Australie en 2022-2023.
Ces chiffres comptabilisent des requêtes, et non des personnes protégées ou des attaques empêchées. Ils portent sur des périodes et des services différents. Ils donnent une indication de l’ampleur potentielle de l’exploitation du service, mais ne permettent pas de prévoir les résultats de Singapour. Le déploiement est prévu pour 2027 ; aucune date précise de lancement ni aucun objectif détaillé de performance n’ont été définis.
La cyberdéfense par l’IA s’appuiera sur des modèles existants et une intégration sécurisée
Singapour prévoit de déployer progressivement l’IA dans les opérations de cyberdéfense nationale, notamment au sein du NC3 et du Government Cyber Security Operations Centre de GovTech. La CSA dispose déjà d’outils qui automatisent la découverte et la cartographie des ressources et des vulnérabilités exposées, et aident les spécialistes à tester des failles complexes dans les applications web. GovTech utilise des agents d’IA pour accélérer la découverte de vulnérabilités et les tests de sécurité.
Le gouvernement ne prévoit pas de créer un modèle d’IA distinct pour chaque tâche. Il investira plutôt dans l’ingénierie des environnements d’exécution de l’IA, c’est-à-dire les logiciels et les mécanismes de contrôle qui relient un modèle en toute sécurité aux outils, aux données et aux processus opérationnels. Cette approche doit permettre aux défenseurs d’évaluer les modèles disponibles, de choisir ceux qui conviennent et d’en changer si nécessaire.
Shanmugam a décrit les capacités que Singapour souhaite développer :
Ce dont nous avons réellement besoin, c’est de pouvoir évaluer les meilleurs modèles disponibles et de les adapter à nos propres besoins.
La stratégie prend également en compte les risques liés à cette même technologie. L’IA peut aider les attaquants à repérer des vulnérabilités et à agir plus rapidement, tandis que des agents exécutant des actions au moyen d’outils connectés peuvent être manipulés pour accéder à des informations ou effectuer des tâches sans autorisation. Shanmugam a évoqué un incident révélé en Australie le mois précédent, au cours duquel un agent d’IA avait obtenu un accès non autorisé à des données sur un portail gouvernemental.
La préparation à l’informatique quantique constitue un volet distinct du pilier technologique. Des ordinateurs quantiques suffisamment avancés pourraient casser certaines méthodes de chiffrement utilisées aujourd’hui, d’où la nécessité de passer à des systèmes résistants à l’informatique quantique. La stratégie prévoit une préparation et une migration, mais les annonces ne fixent pas de calendrier national complet pour cette transition.
L’enquête sur les effectifs souligne l’importance du jugement, en plus des compétences techniques
Publié le 13 octobre, le rapport Building Singapore’s Cybersecurity Workforce for the Age of AI classe le jugement commercial au premier rang des compétences nécessaires, tous niveaux professionnels confondus, au cours des trois prochaines années. Les connaissances techniques arrivent en deuxième position, suivies par la capacité à détecter les menaces liées à l’IA et à y répondre.
Blackbox Research a réalisé cette enquête commandée par la CSA entre août et septembre 2026. Elle portait sur des agences gouvernementales, des propriétaires d’infrastructures, des entreprises de services de cybersécurité et d’autres organisations privées utilisant l’IA. Les sources décrivent l’échantillon tantôt comme représentant 1 000 organisations, tantôt comme comprenant 1 000 professionnels et répondants ; les résultats ne doivent donc pas être considérés comme un recensement de tous les employeurs ou professionnels de Singapour.
Parmi les répondants, 81 % ont déclaré que leur organisation utilisait déjà des outils de cybersécurité dotés de fonctions d’IA. Quelque 92 % s’attendaient à devoir acquérir de nouvelles compétences au cours de l’année suivante, tandis que les trois quarts craignaient que certaines de leurs compétences actuelles deviennent moins pertinentes.
Pour les personnes qui entrent dans la profession, les répondants ont placé en tête les fondamentaux de la cybersécurité (65 %), puis la capacité à vérifier et à remettre en question les résultats générés par l’IA (57 %), et enfin l’expérience technique pratique (51 %). Ces chiffres confirment la conclusion du rapport : l’automatisation ne rend pas facultative l’évaluation humaine.
Les analystes des opérations de sécurité doivent de plus en plus examiner les résultats automatisés, évaluer la gravité des incidents et organiser les réponses, au lieu de simplement traiter des alertes. Les postes liés à l’évaluation des vulnérabilités et aux tests d’intrusion nécessitent également des compétences pour vérifier si des systèmes d’IA peuvent être manipulés ou si leurs protections peuvent être contournées. La demande de professionnels de niveau intermédiaire et senior devrait augmenter, tandis que les fonctions junior devraient inclure des tâches plus complexes assistées par l’IA.
Le projet pilote d’accréditation doit éprouver des normes professionnelles communes
Les effectifs de la cybersécurité à Singapour sont passés de 4 000 personnes en 2016 à plus de 10 000 en 2025, soit une hausse de plus de 150 %. Le nouveau Cybersecurity Professional Accreditation Framework doit offrir aux employeurs un moyen plus cohérent d’évaluer cette population croissante de professionnels.
La CSA élabore un cadre national des compétences en cybersécurité avec l’Infocomm Media Development Authority et SkillsFuture Singapore. Il définira les connaissances, les compétences et les capacités attendues selon les métiers et les niveaux de maîtrise. L’accréditation évaluera les professionnels à l’aune de normes communes, en tenant compte de leur expérience, de leurs aptitudes pratiques et de leur éthique professionnelle, ainsi que de leurs qualifications.
Une étude distincte commandée par la CSA à Ernst & Young en 2024 et 2025 a révélé que les professionnels avaient du mal à déterminer les compétences nécessaires à leur poste et à leur évolution de carrière. Les certifications existantes n’évaluaient pas de manière exhaustive les connaissances techniques, l’expérience et l’éthique.
Tan Kiat How, ministre d’État au Développement numérique et à l’Information, a expliqué l’objectif de cette nouvelle approche :
« Nous ne cherchons pas à créer une nouvelle série de certificats. Nous voulons mettre en place un cadre qui inspire davantage confiance aux employeurs, apporte une meilleure reconnaissance aux professionnels et établit une norme commune plus solide pour la profession », a déclaré Tan.
D’ici à la fin de 2026, la CSA prévoit de créer trois instances de supervision. Un bureau professionnel, établi avec l’Association of Information Security Professionals, gérera les évaluations, les recours, les renouvellements et un registre public. Un comité composé de représentants du gouvernement, du secteur privé et du monde universitaire supervisera les normes et approuvera les titres. Des comités techniques examineront les critères d’évaluation, les dossiers de compétences et les entretiens.
Le projet pilote volontaire durera deux ans à compter du deuxième trimestre 2027. Il concernera d’abord certaines agences gouvernementales et certains fournisseurs de services de cybersécurité dans les domaines des opérations de sécurité, de l’évaluation des vulnérabilités et des tests d’intrusion. Les frais de candidature seront supprimés. Les critères d’admissibilité ainsi que les modalités d’évaluation et de candidature doivent être communiqués à partir de mars 2027.
Les partenariats transforment le partage d’informations en préparation concrète
Le pilier international vise une coopération pratique malgré une concurrence croissante dans les domaines de l’IA, des semi-conducteurs et des télécommunications. Lors de la Singapore International Cyber Week, les activités ont notamment compris un exercice conjoint de la CSA et de Google fondé sur un scénario de cyberattaque impliquant une IA agentique, un atelier sur la gouvernance de l’IA de pointe destiné à des responsables de l’ASEAN et de la région Asie-Pacifique, ainsi qu’une formation de Cloudflare pour les opérateurs d’infrastructures critiques.
Gwenda Fong, directrice générale de la CSA, a souligné que la collaboration devait se traduire par une capacité d’action commune :
« Pour nous, la coopération ne doit pas se limiter à un accord sur des principes. Elle doit nous permettre d’agir ensemble lorsque cela compte », a-t-elle souligné.
Les prochaines échéances concernent à la fois la protection opérationnelle et le développement professionnel :
- Juillet 2025 : Singapour révèle publiquement la menace UNC3886 visant les infrastructures critiques.
- Février 2026 : L’opération Cyber Guardian est annoncée après une réponse de plus de 11 mois.
- 13 octobre 2026 : La troisième stratégie de cybersécurité et de nouvelles initiatives en matière d’effectifs sont lancées.
- D’ici à la fin de 2026 : La CSA prévoit de créer les trois instances de supervision de l’accréditation.
- Mars 2027 : Les critères d’admissibilité et les modalités d’évaluation et de candidature à l’accréditation doivent être communiqués.
- Deuxième trimestre 2027 : Le projet pilote volontaire d’accréditation doit débuter.
- En 2027 : Le déploiement du service national de résolution de noms de domaine protecteur est prévu.
Les annonces définissent une orientation et plusieurs échéances, mais ne fournissent ni calendrier complet de mise en œuvre, ni date limite pour la migration vers des systèmes résistants à l’informatique quantique, ni résultats mesurés pour le service de protection des domaines envisagé. Le véritable test consistera à déterminer si le renseignement national, le blocage, les outils d’IA et les normes professionnelles aident les défenseurs à repérer les menaces et à les contenir plus tôt.
À retenir
- Le nombre de systèmes infectés par des malwares détectés est passé de 117 300 en 2024 à 284 300 en 2025, soit une hausse d’environ 142 %.
- Un service national de résolution de noms de domaine protecteur est prévu pour 2027, avec des procédures de validation, de réexamen et de recours.
- Le NC3 réunira renseignements sur les menaces, surveillance des infrastructures, systèmes de détection et coordination des réponses assistée par l’IA.
- L’opération Cyber Guardian a mobilisé plus de 100 spécialistes gouvernementaux de la cyberdéfense et les quatre principaux opérateurs de télécommunications.
- Singapour investira dans l’intégration sécurisée de modèles d’IA disponibles et dans la préparation aux risques liés à l’informatique quantique.
- Un projet pilote volontaire d’accréditation professionnelle, sans frais, débutera au deuxième trimestre 2027.