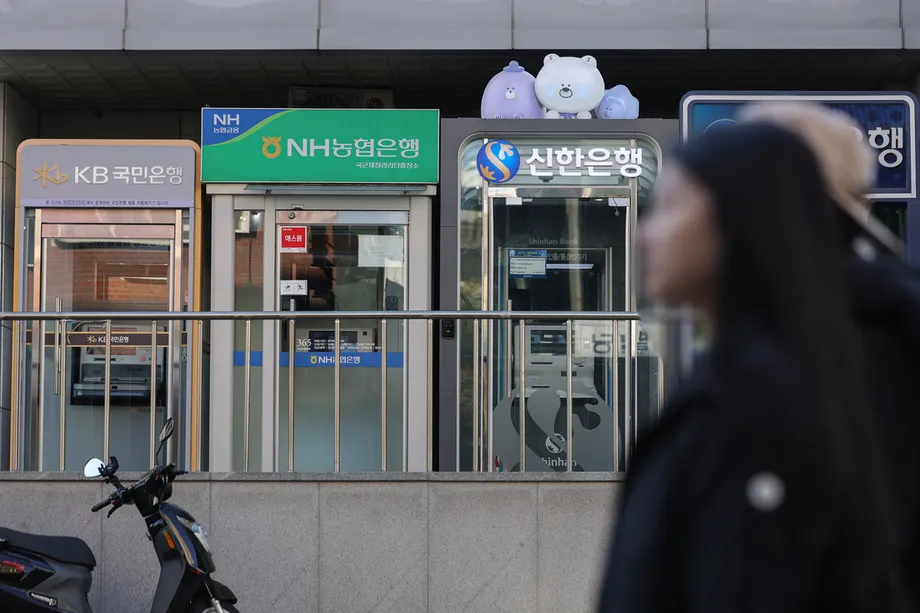
Les inspections ont révélé que les mesures de protection existaient surtout sur le papier
Dix sociétés financières sud-coréennes, autorisées à titre temporaire à connecter leurs réseaux internes à des services Internet externes, n’avaient pas mis en œuvre de nombreuses mesures de sécurité obligatoires, selon des inspections menées de la mi-juillet au début septembre. Parmi les lacunes relevées figuraient des consoles de gestion de la sécurité accessibles depuis Internet et un service cloud dépourvu de certification de sécurité.
Sommaire
- Les inspections ont révélé que les mesures de protection existaient surtout sur le papier
- Quelles sociétés ont été inspectées ?
- Les exigences de l’autorisation temporaire
- Pourquoi les consoles d’administration exposées posent problème
- Une deuxième vague suspendue après d’autres intrusions
- L’élargissement devait concerner des établissements plus petits
- Pourquoi la Corée revoit la séparation physique
- Les comparaisons internationales privilégient les connexions contrôlées
- Une dérogation distincte au SaaS maintient les restrictions sur les données
- Points clés
Le Financial Security Institute a examiné 12 mesures de sécurité de remplacement après que la Commission des services financiers eut accordé aux entreprises une dérogation d’un an le 19 juin. Cette autorisation visait à leur permettre d’utiliser des logiciels externes d’intelligence artificielle et de sécurité afin de détecter les vulnérabilités de leurs systèmes internes.
L’institut a indiqué que toutes les lacunes avaient été corrigées avant la connexion des réseaux internes et externes. Cette distinction est importante : les constats révèlent une préparation insuffisante aux dérogations, mais ne permettent pas d’établir que des pirates ont pénétré dans les systèmes internes par le biais des connexions autorisées dans le cadre du programme.
Les documents d’inspection ont été obtenus par Han Chang-min, député du Parti social-démocrate et membre de la commission des politiques nationales de l’Assemblée nationale. Ils montrent que de nombreuses mesures de protection en étaient encore au stade de la planification et que les entreprises n’avaient pas vérifié le fonctionnement de leurs dispositifs dans leurs propres environnements opérationnels.
Ces constats ont été rendus publics alors que les autorités retardaient une deuxième vague de dérogations, qui devait concerner jusqu’à 15 établissements. Elles ont attribué ce report à la nécessité de concentrer les ressources administratives sur une vague distincte d’intrusions et de fuites de données, sans pour autant annoncer la fin de la politique d’assouplissement des règles de séparation des réseaux.
Quelles sociétés ont été inspectées ?
Le premier groupe comprenait quatre banques, trois sociétés de courtage, deux assureurs et une société émettrice de cartes. Les banques étaient Shinhan Bank, Hana Bank, Woori Bank et KakaoBank. Les sociétés de courtage étaient KB Securities, NH Investment & Securities et Mirae Asset Securities. Samsung Fire & Marine Insurance, Hanwha Life et Hyundai Card complétaient le groupe.
Les dix entreprises ont toutes été soumises à des contrôles portant sur les mesures de remplacement exigées pour bénéficier de leur dérogation. L’institut n’a pas précisé quelle entreprise présentait quelle lacune ni publié de répartition détaillée des mesures défaillantes, invoquant le risque que ces informations aident des attaquants à repérer des cibles.
Par conséquent, le constat selon lequel certaines consoles d’administration étaient accessibles depuis l’Internet externe ne peut être imputé à aucun participant nommément désigné. Il en va de même pour le service cloud non certifié. La liste des entreprises inspectées définit le périmètre de l’examen, mais n’établit pas la responsabilité de chacune dans telle ou telle faiblesse.
L’institut a transmis ses conclusions à la Commission des services financiers et indiqué avoir confirmé la correction des lacunes avant la mise en place des connexions réseau. Le compte rendu des inspections ne fait état d’aucune perte pour des clients, intrusion réussie ou fuite de données causée par ces lacunes particulières.
Les exigences de l’autorisation temporaire
En règle générale, les sociétés financières doivent séparer les systèmes internes et les systèmes de traitement de l’information de leurs centres de données des réseaux de communication externes, notamment d’Internet. La mesure du 19 juin a assoupli temporairement cette séparation dans un but précis : utiliser des logiciels externes d’IA et de sécurité en tant que service pour détecter les vulnérabilités des systèmes internes.
Le logiciel en tant que service, ou SaaS, est un logiciel auquel on accède par l’intermédiaire de l’infrastructure en ligne d’un fournisseur, plutôt qu’un logiciel entièrement installé et exploité dans les propres systèmes d’une entreprise. Son utilisation pour inspecter des systèmes informatiques internes peut nécessiter une connexion contrôlée entre des réseaux que les règles de séparation interdiraient autrement de relier.
La dérogation était donc assortie de conditions. Les entreprises devaient définir et mettre en œuvre 12 mesures de remplacement, notamment des procédures de réponse aux incidents de sécurité et aux interruptions impliquant des services d’IA ou de SaaS. Elles devaient également empêcher tout partage ou traitement inutile de données par ces services.
Ces conditions ne portaient pas seulement sur la sécurité de la connexion. Elles concernaient aussi la conduite à tenir en cas d’interruption d’un fournisseur externe et le traitement des informations dès lors qu’un service extérieur était intégré aux opérations de sécurité d’une entreprise. Un plan de réponse écrit pouvait satisfaire une exigence de planification sans démontrer que le personnel, les systèmes et les restrictions d’accès étaient prêts à le mettre en œuvre.
Pourquoi les consoles d’administration exposées posent problème
Les inspections ont révélé une défaillance commune : les entreprises n’avaient pas vérifié le fonctionnement des mesures de contrôle dans les environnements où elles devaient réellement être appliquées. Certaines avaient également laissé des systèmes d’administration de la sécurité, appelés consoles de gestion, accessibles depuis Internet. Ces interfaces servent à administrer les outils de sécurité ; les restrictions d’accès revêtent donc une importance particulière.
Le fait qu’une interface soit accessible depuis Internet ne prouve pas, à lui seul, qu’un attaquant a contourné l’authentification ou en a pris le contrôle. Il crée toutefois un accès externe à une interface d’administration sensible. Les informations publiées sur les inspections ne précisent ni les modalités d’authentification, ni la durée de l’exposition, ni le nombre d’établissements concernés.
Yeom Heung-yeol, professeur au département de sécurité de l’information de l’université Soonchunhyang, a averti que les mesures de protection n’avaient peut-être pas été pleinement opérationnelles avant l’achèvement des travaux correctifs. Il a notamment souligné la gravité de l’accès aux systèmes de gestion de la sécurité :
Ne pas restreindre l’accès externe au système d’administration de la sécurité est extrêmement grave.
Selon le compte rendu de l’institut, les corrections ont été apportées avant les connexions autorisées. Cela limite les conclusions possibles quant à l’exposition effective des réseaux internes, tout en laissant subsister un important problème de conformité : au moment du contrôle, les mesures censées justifier la dérogation n’étaient pas pleinement mises en œuvre.
Une deuxième vague suspendue après d’autres intrusions
La Commission des services financiers prévoyait de sélectionner le groupe suivant d’établissements le 7 octobre. Le report a été annoncé le 6 octobre. Les autorités ont invoqué la nécessité de concentrer les ressources sur les récentes intrusions et fuites de données, et de suivre l’évolution de la situation avant d’élargir le programme.
Des incidents avaient été signalés à partir du 27 septembre dans plusieurs établissements, notamment KB Kookmin Bank, Shinhan Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank et Hyundai Capital. Rien n’établit que ces incidents résultent des dérogations temporaires aux règles de séparation des réseaux.
Shinhan Bank et Hana Bank figurent à la fois parmi les entreprises inspectées et parmi les établissements ayant fait l’objet de signalements d’incidents. Ce chevauchement ne prouve aucun lien de causalité. Il convient de distinguer l’examen de sécurité de la réponse plus large aux intrusions, à moins que de nouvelles conclusions ne les relient.
Les principales dates retracent la succession de l’autorisation, des inspections et du report de l’élargissement du programme :
- 19 juin : La commission accorde à dix entreprises des dérogations temporaires pour utiliser des services externes d’IA et de sécurité en SaaS.
- De la mi-juillet au début septembre : Le Financial Security Institute inspecte les entreprises et exige des corrections avant la mise en place des connexions réseau.
- 14 septembre : Date prévue de clôture des candidatures à la deuxième vague.
- À partir du 27 septembre : Plusieurs intrusions et fuites de données sont signalées dans le secteur financier.
- 6 octobre : Le report de la sélection prévue le 7 octobre est annoncé.
Les autorités ont déclaré que ce retard ne modifiait pas leur position sur l’assouplissement des règles pour les entreprises disposant de capacités de réponse suffisantes. Aucune nouvelle date de sélection n’a été communiquée.
L’élargissement devait concerner des établissements plus petits
La deuxième vague prévue devait élargir l’éligibilité au-delà des plus grandes sociétés financières, à davantage d’établissements hors du secteur bancaire et des prestataires de services financiers électroniques. Les mesures détaillées ont été confirmées à l’issue de la cinquième réunion de la cellule d’intervention « Frontier AI » de la commission, à laquelle participaient le Service de surveillance financière et le Financial Security Institute.
Le nombre d’entreprises éligibles devait passer de 49 à 75, soit une hausse de 26, ou d’environ 53 %. Le nombre de places devait passer de dix à quinze au maximum, soit une augmentation de 50 %. Ces chiffres décrivent le nombre d’entreprises admissibles et la capacité de sélection prévue, et non le nombre de candidatures effectivement reçues.
Pour les sociétés financières, le seuil minimal d’actifs devait passer de 10 000 milliards de wons à 2 000 milliards, tandis que le seuil d’effectifs devait passer de 1 000 à 300 salariés permanents. Les prestataires de services financiers électroniques devaient afficher un volume annuel de transactions financières électroniques d’au moins 2 000 milliards de wons et un chiffre d’affaires connexe supérieur à 10 % de leur chiffre d’affaires total.
Dans les deux catégories, le responsable de la sécurité des systèmes d’information ne pouvait pas exercer simultanément d’autres fonctions informatiques. Après la mise en place de mesures de remplacement, les entreprises sélectionnées devaient recevoir une lettre de non-application des règles de séparation des réseaux valable un an.
Les conclusions des inspections placent la capacité de mise en œuvre au cœur de cet élargissement. Abaisser le seuil de taille permet à davantage d’entreprises de participer, mais ne les dispense pas de démontrer que leurs mesures de protection fonctionnent. Les autorités prévoyaient également d’examiner d’autres vagues et un cadre permanent en fonction de l’avancement des tests et de la demande ; le report n’a pas tranché ces questions.
Pourquoi la Corée revoit la séparation physique
Les enjeux de cette politique sont exposés dans le rapport sur la séparation des réseaux du Korea Capital Market Institute, rapport d’analyse 24-26 publié le 22 novembre 2024 par le chercheur Hwang Se-woon. Il examine les avantages de l’approche coréenne en matière de sécurité et ses coûts opérationnels, parallèlement à l’essor des logiciels cloud et de l’IA générative.
Le rapport fait remonter l’origine de cette politique aux perturbations bancaires du 20 mars 2013, lorsque des codes malveillants déguisés en correctifs se sont propagés par l’intermédiaire de serveurs de mise à jour antivirus. Il indique que les autorités ont annoncé en juillet 2013 des mesures globales de sécurité financière et que la séparation des réseaux a été formellement inscrite dans la réglementation en 2015.
L’ampleur de la finance numérique aide à comprendre cette réaction. Selon le rapport, les transactions électroniques représentaient déjà 87,7 % de l’ensemble des transactions financières en 2013, tandis que le montant quotidien moyen des opérations bancaires par Internet et mobile dépassait 33 000 milliards de wons.
La séparation physique repose sur des équipements ou infrastructures distincts afin d’isoler l’activité Internet des opérations internes. La séparation logique fait appel à des technologies comme la virtualisation pour maintenir des environnements distincts sur une infrastructure physique partagée. La segmentation du réseau répartit les systèmes en zones et contrôle les flux entre celles-ci, sans nécessairement interdire toute connexion.
Le rapport de Hwang met en évidence un conflit concret : nombre de logiciels modernes, dont l’IA générative, sont proposés par des services cloud externes, alors que des données financières importantes sont conservées sur des réseaux internes protégés. Il explique que des règles de séparation strictes peuvent entraver la recherche, le développement logiciel et l’utilisation courante de logiciels par abonnement, même lorsque ces outils sont susceptibles de réduire les coûts ou d’améliorer les processus de travail.
Les comparaisons internationales privilégient les connexions contrôlées
Le rapport du Korea Capital Market Institute compare les approches des États-Unis, de l’Europe et de l’Australie. Il distingue principalement les règles imposant une déconnexion physique des approches qui laissent les établissements choisir leurs dispositifs de sécurité tout en les tenant responsables de la protection des informations.
Aux États-Unis, le manuel sur la sécurité de l’information du Federal Financial Institutions Examination Council décrit des zones de réseau de confiance et de non-confiance, des contrôles entre ces zones, des schémas précis des réseaux et des flux de données, ainsi que des restrictions à plusieurs niveaux. Le rapport estime que cette approche n’impose pas une méthode universelle de séparation physique.
Pour l’Europe, le rapport examine le règlement général sur la protection des données, la deuxième directive sur les services de paiement et les orientations de l’Autorité bancaire européenne. Selon sa description, ces orientations prévoient une responsabilité de la direction, des contrôles concernant les fournisseurs de technologies externes, une limitation des droits d’accès ainsi qu’un suivi et des tests périodiques des contrôles d’accès.
La comparaison avec l’Australie s’appuie sur les orientations de l’Australian Prudential Regulation Authority et les recommandations de l’Australian Cyber Security Centre. Ces approches considèrent la segmentation comme l’un des différents outils de sécurité et mettent en garde contre l’idée qu’un réseau interne serait uniformément fiable dès lors qu’un attaquant a franchi son périmètre extérieur.
Le rapport cite également des enquêtes selon lesquelles, en 2022, 82 % des banques interrogées avaient transféré ou prévu de transférer vers le cloud au moins la moitié de leurs systèmes centraux. Une enquête distincte menée en 2023 a révélé que 66 % des sociétés financières mondiales poursuivaient leur migration vers le cloud pour favoriser la croissance et l’innovation. Il s’agit de mesures issues d’enquêtes différentes, et non d’une tendance indiquant une baisse de l’adoption entre ces deux années.
La comparaison livre une leçon précise pour les inspections coréennes : accorder davantage de liberté dans la conception des réseaux suppose que les restrictions d’accès et les tests soient réellement efficaces. Le rapport recommande une réforme progressive, une classification normalisée des données, une responsabilité accrue en cas d’incident, des investissements dans la sécurité et des inspections régulières des autorités de contrôle assorties de mesures correctives.
Une dérogation distincte au SaaS maintient les restrictions sur les données
Une mesure d’assouplissement distincte permet aux sociétés financières et aux prestataires de services financiers électroniques d’utiliser certains outils SaaS administratifs sans passer par le bac à sable réglementaire financier. Ce dispositif ne doit pas être confondu avec les dérogations temporaires accordées aux dix entreprises inspectées pour tester des outils de sécurité fondés sur l’IA.
La dérogation couvre les services SaaS visés par le décret d’application de la loi sur le développement du cloud computing et la protection de ses utilisateurs, au regard des exigences de séparation des réseaux prévues par la loi sur les transactions financières électroniques et les règlements de supervision associés.
Elle exclut les activités impliquant des données d’identification personnelle ou des informations de crédit à caractère personnel. L’utilisation de services SaaS impliquant des données personnelles pseudonymisées nécessite toujours une autorisation dans le cadre du bac à sable. La pseudonymisation remplace les éléments permettant d’identifier une personne par des substituts, mais ne rend pas nécessairement les informations anonymes.
Les demandes doivent faire l’objet d’un examen du Financial Security Institute. Les entreprises doivent maintenir des contrôles de sécurité concernant les dispositifs d’accès, vérifier la conformité de ces contrôles tous les six mois et transmettre leurs conclusions à leur responsable de la sécurité des systèmes d’information. L’institut a également publié un livret présentant la sécurité des technologies financières, les risques du SaaS et les mesures permettant d’y faire face.
Ensemble, ces deux dispositifs montrent que l’assouplissement réglementaire reste soumis à des conditions. Le programme temporaire de tests exige la mise en place de mesures de remplacement avant toute connexion ; le dispositif relatif au SaaS administratif conserve des exclusions concernant les données, un examen préalable par l’institut et des contrôles périodiques.
Les questions immédiates encore en suspens portent sur les entreprises concernées par chaque lacune relevée lors des inspections, sur l’origine de ces faiblesses et sur la date de reprise de la sélection reportée. La confirmation de l’institut selon laquelle les corrections ont précédé les connexions constitue la principale limite explicitement posée à la portée de l’incident. L’enjeu plus large est de savoir si les entreprises peuvent maintenir des contrôles opérationnels après l’inspection, au lieu de présenter des plans dont la mise en œuvre nécessite l’intervention des inspecteurs.
Points clés
- Le 19 juin, dix sociétés financières ont obtenu des dérogations temporaires aux règles de séparation des réseaux pour tester des services SaaS d’IA et de sécurité.
- Les inspections menées de la mi-juillet au début septembre ont révélé que de nombreuses mesures de protection obligatoires en étaient encore au stade de la planification.
- Certaines consoles de gestion de la sécurité étaient accessibles depuis Internet et un service cloud ne disposait pas de certification de sécurité.
- Le Financial Security Institute a indiqué que toutes les lacunes avaient été corrigées avant la connexion des réseaux internes et externes.
- La sélection, prévue le 7 octobre, de 15 établissements supplémentaires au maximum a été reportée à la suite d’intrusions et de fuites de données distinctes.
- L’élargissement prévu devait porter de 49 à 75 le nombre d’entreprises admissibles.
- Une dérogation distincte concernant le SaaS administratif maintient les restrictions sur les données personnelles, l’examen par l’institut et des contrôles de sécurité tous les six mois.