Sept établissements financiers touchés, l’enquête s’élargit
La police sud-coréenne a élargi son enquête sur une campagne de piratage visant le secteur financier, qui aurait exposé les informations d’environ 66 000 personnes et 2 200 dossiers d’entreprises. Les enquêteurs soupçonnent les pirates d’avoir utilisé ARTEX, un outil d’intelligence artificielle conçu pour tester la sécurité, tandis que son développeur a annoncé la fin de sa distribution publique et des mises à jour.
Sommaire
- Sept établissements financiers touchés, l’enquête s’élargit
- Déroulement de la campagne et de la riposte
- Fonctionnement d’ARTEX et éléments recueillis
- L’assistance de l’IA ne signifie pas qu’elle a agi seule
- Les indices pointant vers la Chine restent contestés
- Un compte Telegram ouvre une autre piste d’enquête
- La fin du développement public d’ARTEX ne supprime pas les copies existantes
- Systèmes périphériques et examen plus large de la sécurité
- Mesures contre la fraude et décisions encore en suspens
- À retenir
La cellule d’enquête est passée de 28 à 43 enquêteurs, avec 15 personnes supplémentaires affectées à l’analyse forensique numérique et à la coopération internationale. Les principales questions restent sans réponse : qui a mené les attaques, combien de personnes y ont participé et quel rôle précis l’IA a joué dans le vol.
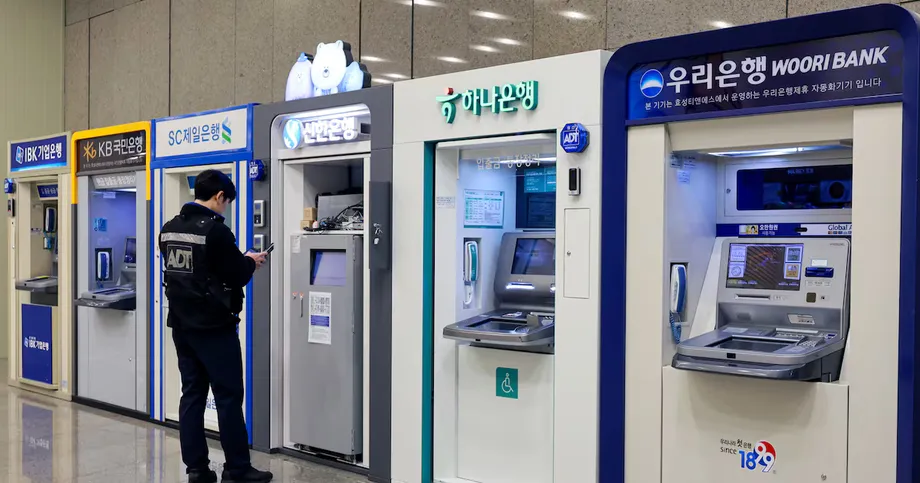
Sept établissements ont signalé des violations de données : Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank et Hyundai Capital. NH NongHyup Bank et Woori Bank auraient également été ciblées, mais aucune des deux n’a confirmé de fuite de données. Cette distinction explique pourquoi certains comptes rendus évoquent sept établissements touchés, tandis que d’autres en recensent au moins neuf ciblés.
Shinhan a indiqué que les informations de 25 729 clients avaient été dérobées, notamment leurs noms, numéros de téléphone et revenus déclarés dans des demandes de prêt. Yegaram a signalé environ 40 000 clients concernés. À eux deux, ces chiffres atteignent 65 729, soit presque la totalité des quelque 66 000 personnes mentionnées. Hana a signalé 89 personnes concernées, et KB Kookmin, 119.
Les estimations de l’exposition totale divergent. L’une avance jusqu’à 68 000 clients, tandis qu’une autre distingue environ 66 000 personnes et 2 200 dossiers d’entreprises. Ces catégories ne peuvent pas être additionnées automatiquement pour obtenir un nombre de victimes individuelles. Les autorités n’ont pas publié de total consolidé établissant combien de personnes distinctes ont été touchées dans l’ensemble des établissements.
Les informations divulguées varient selon les banques. Hana a déclaré que des noms, des numéros d’identification personnels et des numéros de téléphone avaient été dérobés, mais pas de données financières. À l’échelle de la campagne, les dossiers exposés auraient aussi compris les revenus annuels, les plafonds de prêt et les produits de crédit. Le vol de ces informations n’équivaut pas au vol de dépôts, même si elles peuvent aider des fraudeurs à se faire passer de manière convaincante pour leurs victimes.
Déroulement de la campagne et de la riposte
Les autorités estiment que les principales attaques ont eu lieu entre le 27 septembre et le 1er octobre environ. Shinhan aurait été piratée le 30 septembre et a révélé la violation le 1er octobre. Des constats de sécurité ultérieurs et le retrait d’ARTEX du développement public ont élargi l’enquête au-delà des premières révélations des banques.
- Juillet : ARTEX est mis gratuitement à disposition sur GitHub.
- Septembre : l’outil remporte le concours d’attaque et de défense Agent+ de Baidu.
- Du 27 septembre au 1er octobre : les enquêteurs situent la campagne présumée d’attaques contre le secteur financier dans cette période approximative.
- 30 septembre : les autorités estiment que la violation chez Shinhan a eu lieu.
- 1er octobre : Shinhan révèle publiquement le vol d’informations concernant ses clients.
- 8 octobre : le développeur Autumn-27 annonce qu’ARTEX ne recevra plus de mises à jour publiques et passera à un format privé. Un compte Telegram faisant l’objet d’un examen est également supprimé ce jour-là.
- 11 octobre : de nouveaux éléments font état de liens possibles entre ce compte et un groupe chinois qui vend des attaques visant à saturer des services en ligne.
Le dispositif policier initial comptait 28 enquêteurs répartis en quatre équipes de l’unité d’enquête sur le cyberterrorisme de l’Agence nationale de police. Son élargissement à 43 représente une hausse d’environ 54 %, les effectifs supplémentaires se concentrant sur la récupération de preuves numériques et la coopération transfrontalière.
Fonctionnement d’ARTEX et éléments recueillis
ARTEX n’est pas en soi un grand modèle de langage. Il s’agit d’une plateforme d’automatisation qui se connecte à des modèles externes, dont ChatGPT, Claude et DeepSeek, et utilise leurs résultats pour coordonner des tâches de tests de sécurité. Un test d’intrusion consiste à rechercher, avec autorisation, des failles avant qu’un pirate malveillant ne les exploite.
L’outil a été créé par Li Puhua, un ingénieur chinois en cybersécurité qui utilise le pseudonyme Autumn et le nom d’utilisateur GitHub Autumn-27. Sa conception permet à des agents d’IA de recueillir des informations sur des cibles, de rechercher des vulnérabilités, de planifier des voies d’accès aux systèmes, d’exécuter des outils de sécurité et de vérifier les failles. Cette même séquence peut servir à des tests légitimes ou à une intrusion non autorisée, selon la personne qui la dirige et l’existence ou non d’une autorisation.
Moon Jong-hyun, directeur du centre de sécurité de Genians, une entreprise sud-coréenne de cybersécurité, a repéré dans les en-têtes HTML de serveurs qui auraient contrôlé les attaques une étiquette de console ARTEX. Elle indiquait « ARTEX - 自主渗透测试控制台 », soit « console autonome de tests d’intrusion ». Ces traces étayent l’hypothèse que le logiciel était présent, mais ne permettent pas d’établir l’identité de son opérateur.
CrowdStrike estime que l’attaquant a probablement utilisé ARTEX avec Claude et Claude Code d’Anthropic. D’autres comptes rendus de l’enquête font état de l’utilisation de plusieurs modèles, dont DeepSeek, en parallèle d’ARTEX. Ces éléments suggèrent une combinaison d’outils plutôt qu’un système d’IA unique agissant seul ; le rôle exact de chaque modèle n’a pas été établi.
L’assistance de l’IA ne signifie pas qu’elle a agi seule
La distinction entre automatisation et responsabilité humaine est centrale dans cette affaire. L’IA peut réduire le temps nécessaire pour examiner des systèmes, interpréter des résultats et préparer du code, tandis qu’une personne choisit toujours les cibles et dirige l’opération. L’existence d’un recours à l’IA ne prouve pas que toute l’intrusion s’est déroulée sans intervention humaine.
Un responsable de l’Institut coréen de sécurité financière a décrit le rôle de l’intervention humaine dans les attaques :
Il est vrai que l’IA a été utilisée dans les attaques, mais elle n’a pas agi de manière indépendante, sans intervention humaine. Un pirate s’est servi de l’IA comme d’un outil.
CrowdStrike a déclaré que les échanges avec l’IA comprenaient des questions sur les lieux où les données volées lors de fuites en Corée se vendent habituellement et des demandes d’aide pour trouver des groupes Telegram coréens utilisés pour la vente de données. Ces demandes ont contribué à son évaluation selon laquelle les attaques étaient motivées par l’appât du gain. Elles ne prouvent pas, à elles seules, que les dossiers dérobés ont effectivement été vendus.
Kim Seung-joo, professeur à l’École de cybersécurité de l’université Korea, a averti que des outils comme ARTEX pourraient rendre les attaques accessibles à des personnes moins expérimentées techniquement :
Les outils de piratage par IA vont continuer à apparaître, ce qui permettra à des non-spécialistes de lancer plus facilement des attaques. Elles deviendront donc plus fréquentes.
Le risque concret tient à la vitesse et à l’ampleur des opérations. Un opérateur peut utiliser des agents pour examiner plusieurs organisations à la suite, au lieu d’effectuer chaque tâche manuellement. Cela ne dispense pas de trouver des failles exploitables, des voies d’accès ou de faire preuve de discernement, mais peut réduire les efforts nécessaires pour y parvenir.
Les indices pointant vers la Chine restent contestés
CrowdStrike estime que l’opérateur présumé était probablement sinophone, motivé par l’appât du gain et basé dans la province du Guangdong. L’entreprise assortit cette évaluation d’un niveau de confiance modéré et ne présente donc pas cette attribution comme certaine.
L’identification s’appuie en partie sur une session avec Claude au cours de laquelle une demande de CV de chercheur en sécurité a été formulée. La session mentionnait un âge de 26 ans, une résidence à Maoming, des informations sur les études et un compte Telegram. CrowdStrike estime que ces informations appartiennent probablement à l’attaquant. La personne associée au numéro de téléphone publié a nié toute implication et déclaré que ses informations personnelles avaient été utilisées sans autorisation.
Le Service de supervision financière a identifié 28 adresses IP liées à des tentatives de piratage. Les comptes rendus divergent sur leur répartition géographique : l’un évoque une douzaine de pays environ, tandis qu’un autre cite les États-Unis, le Japon, l’Allemagne et au moins dix autres pays. Les enquêteurs auraient également repéré des serveurs de contrôle à Hong Kong, des serveurs d’attaque distincts et d’autres voies d’accès.
Une adresse IP identifie une connexion Internet ou l’emplacement d’un serveur, pas nécessairement la personne qui le contrôle. De même, l’utilisation d’un logiciel créé par un développeur chinois ne prouve pas que l’attaquant est chinois. Aditya Das, analyste chez Brave New Coin, a mis en garde contre une telle déduction à partir du seul usage d’ARTEX.
La porte-parole du ministère chinois des Affaires étrangères, Mao Ning, a déclaré que le ministère n’avait pas connaissance de cette affaire précise et que la Chine s’opposait systématiquement au piratage et le combattait. Aucune identité confirmée ni aucune implication de l’État n’a été annoncée.
Un compte Telegram ouvre une autre piste d’enquête
Une analyse de sécurité distincte a établi un lien entre le compte Telegram YY520CN et GodNet, une communauté en ligne créée par Vitas, un groupe chinois qui vend des attaques par déni de service distribué. Ces attaques submergent un service de trafic pour le rendre indisponible. Cette activité est différente du vol de dossiers bancaires : le lien avec la communauté constitue donc une piste d’enquête, et non la preuve que le groupe a mené les violations.
Le compte figurait sur une liste de modérateurs de GodNet en septembre 2024. L’analyse a recoupé des informations d’adhésion à Telegram, l’activité sur GitHub et des identifiants exposés par un logiciel malveillant qui dérobe les mots de passe. YY520CN a été supprimé le 8 octobre, après que son nom a été rendu public par une analyse des journaux d’utilisation de l’IA sur un serveur lié aux attaques.
Un nouveau compte portant ensuite le même nom d’utilisateur est apparu, et un canal associé a publié un démenti. On ignore si la même personne contrôlait les comptes initial et de remplacement. Le démenti du titulaire du numéro de téléphone ajoute une difficulté d’identification que les enquêteurs n’ont pas résolue.
L’analyse d’un second membre de GodNet a révélé, dans l’historique des modifications de GitHub, une adresse électronique liée à des identifiants volés en 2023. Ces dossiers comprenaient des identifiants de connexion aux services cloud de Microsoft et d’Oracle, ce qui laisse penser que le titulaire du compte aurait pu contribuer à l’exploitation des systèmes techniques du groupe.
Aucun lien direct n’a été établi entre ce second membre et les intrusions dans les banques. La comparaison des identifiants volés avec les dossiers d’abonnés aux services cloud pourrait offrir une autre piste pour identifier les opérateurs des comptes, mais ces liens ne permettent pas d’établir qui a commis le vol ni si une seule personne en était responsable.
La fin du développement public d’ARTEX ne supprime pas les copies existantes
Le 8 octobre, Autumn-27 a annoncé qu’ARTEX passerait en code source fermé, sans nouvelles versions publiques ni assistance pour sa maintenance. Le développeur a invoqué des détournements de l’outil, sans mentionner directement les attaques visant le secteur financier sud-coréen. La page du projet sur GitHub aurait ensuite disparu.
Le développeur a également déclaré que les usages illégaux étaient contraires à l’objectif du projet et décliné toute responsabilité pour les infractions commises par les utilisateurs. Avant son retrait, le projet présentait son objectif comme l’apprentissage personnel, la recherche sur le code et les vérifications techniques en local, plutôt que les tests non autorisés de systèmes en ligne.
La fin de la distribution publique limite les nouveaux accès au projet d’origine et met un terme à sa maintenance publique. Elle ne peut toutefois pas supprimer les copies déjà téléchargées par les utilisateurs ni empêcher leur fonctionnement. Cette annonce modifie donc la distribution du logiciel, mais ne prouve pas que les capacités d’attaque ont disparu.
La décision maintient également une distinction entre le développeur d’origine et la personne qui aurait utilisé le logiciel contre des banques. Les enquêteurs doivent toujours relier les infrastructures, les comptes et les actions à des opérateurs identifiables. L’origine d’un outil et le retrait de son développeur ne suffisent pas à résoudre cette question.
Systèmes périphériques et examen plus large de la sécurité
Les voies d’accès présumées dépassent le périmètre des réseaux bancaires centraux. Une authentification faible sur les portails de recrutement d’intermédiaires en crédit, les outils mobiles des employés et les systèmes d’assistance commerciale a été signalée comme un problème possible. Protéger les systèmes de paiement ne garantit pas la sécurité de toutes les applications qui stockent des données clients ou prennent en charge le traitement des prêts.
Hyobin Lee, professeur à l’université Sogang, a souligné que les systèmes auxiliaires recevaient moins d’attention :
Certains systèmes auxiliaires, comme les portails d’information des agents de crédit et les applications mobiles internes utilisées par les employés, semblent avoir reçu moins d’attention en matière de sécurité.
La gestion continue de la surface d’attaque constitue une réponse envisagée. Elle consiste à tenir à jour l’inventaire des systèmes accessibles depuis l’extérieur d’une organisation et à vérifier qu’ils ne présentent pas de services exposés, de contrôles d’accès faibles ou de vulnérabilités. L’IA peut faciliter ce travail, mais la réponse implique aussi de corriger les failles détectées.
Le président Lee Jae Myung a appelé à accélérer le développement et le déploiement de l’IA pour la cybersécurité, à examiner immédiatement les systèmes critiques et à renforcer la protection des infrastructures nationales. Pour souligner l’urgence de la riposte, Lee a déclaré :
La rapidité est essentielle.
Les comptes rendus divergent sur l’attribution des avertissements du gouvernement. Certains désignent le président Lee comme l’auteur de l’appel à une refonte de la sécurité par l’IA ; un autre attribue au Premier ministre Han Seong-sook les mises en garde contre de nouvelles fuites et les risques au-delà du secteur financier. L’orientation politique rapportée reste la même : élargir les contrôles et agir avant un nouvel incident, au lieu de se limiter à réparer les dégâts après coup.
Deux grandes Églises et Korea Electric Power Corp. ont également confirmé des accès non autorisés à leurs systèmes en ligne. On ignore si ces incidents étaient liés à la campagne visant les banques. Leur révélation élargit les préoccupations de sécurité immédiates, sans établir l’existence d’un même auteur ou d’une méthode commune.
Mesures contre la fraude et décisions encore en suspens
La Commission des services financiers et le Service de supervision financière ont déclaré qu’aucun préjudice financier ni vol d’argent consécutif à une opération d’hameçonnage utilisant les données divulguées n’avait été confirmé. Ils ont conseillé aux déposants de ne pas s’inquiéter outre mesure pour la sécurité de leurs fonds. Cette déclaration porte sur les pertes confirmées à cette date et ne garantit pas qu’aucune fraude ne surviendra par la suite.
Les noms, numéros de téléphone, revenus et informations sur une demande de prêt récente peuvent aider un escroc à se faire passer pour un employé de banque. Hyobin Lee a également averti que les informations volées pouvaient être recoupées avec d’autres bases de données ayant fuité, ce qui étendrait le risque au-delà de la violation initiale.
Les autorités de régulation ont ordonné aux banques de mettre en place des services d’assistance pour les clients concernés, d’utiliser la plateforme d’analyse et de partage des données sur l’hameçonnage fondée sur l’IA, d’intensifier temporairement la surveillance des fraudes et d’indemniser les clients victimes de fraude. Shinhan a présenté ses excuses et créé une page permettant aux clients de vérifier s’ils étaient concernés.
Les établissements financiers ont accepté de revoir les demandes de prêt en ligne, les ouvertures de compte et les virements importants associés aux informations des victimes de la fuite. Des vérifications d’identité supplémentaires seront exigées si nécessaire. Les autorités de régulation envisageraient également de renforcer les exigences en matière d’audit.
Le Service de supervision financière a communiqué aux établissements financiers les 28 adresses IP suspectes et leur a demandé de terminer leurs vérifications et de corriger les failles d’ici au jeudi suivant son annonce. Aucun résultat consolidé de ces contrôles n’a été publié et aucune autre échéance publique datée n’a été communiquée.
La police a demandé à la Commission des services financiers si les systèmes touchés relevaient des infrastructures financières électroniques. Ce classement pourrait entraîner l’obligation de prévenir la nouvelle Agence d’enquête sur les crimes graves et influer sur un éventuel transfert du dossier. Aucune décision n’a été annoncée.
Les prochaines avancées concrètes devraient donc porter sur l’identification des opérateurs, la réconciliation du nombre de victimes, les voies d’accès utilisées et la répartition des responsabilités d’enquête. Aucun de ces points n’est réglé par la seule preuve de l’utilisation d’ARTEX.
À retenir
- Sept établissements financiers ont signalé des violations ; deux autres auraient été ciblés sans fuite de données confirmée.
- L’exposition rapportée concerne environ 66 000 personnes et 2 200 dossiers d’entreprises, tandis qu’un autre compte rendu évoque jusqu’à 68 000 clients.
- La cellule d’enquête policière est passée de 28 à 43 enquêteurs.
- Les éléments recueillis indiquent que des opérateurs humains ont utilisé ARTEX et des modèles d’IA externes, et non qu’un système d’IA a agi seul.
- Les affirmations concernant l’identité des auteurs et leurs liens possibles avec une communauté chinoise spécialisée dans les attaques restent non confirmées et contestées.
- Le développeur d’ARTEX a mis fin aux mises à jour publiques, mais les copies déjà téléchargées peuvent toujours être utilisées.
- Les autorités de régulation n’ont signalé aucune perte confirmée due à des opérations d’hameçonnage exploitant les données divulguées et ont ordonné un renforcement de la surveillance et des contrôles d’identité.