Une référence commune pour les données publiques
La Chambre des représentants indonésienne a adopté la loi « One Data Indonesia » le 6 octobre 2026. Elle établit un cadre de 20 chapitres et 141 articles pour interconnecter les données publiques sans obliger les ministères ni les autorités locales à céder leurs bases de données. Pour l’Agence de l’information géospatiale (BIG), cette évolution renforce le fondement juridique nécessaire à l’harmonisation des cartes et des informations de localisation au sein de l’administration.
Sommaire
- Une référence commune pour les données publiques
- Qu’est-ce qui change pour la BIG ?
- Qui produit les cartes ?
- Des débats en commission à l’adoption
- Des systèmes interconnectés, pas une immense base de données
- Les villages, socle du système de données
- Pourquoi la qualité des données compte pour les services publics
- La sécurité ne concerne pas seulement les bases de données
- Données personnelles et IA : des garanties spécifiques
- Organe de coordination et échéances non tranchées
- À retenir
La loi place les données nationales de base, désignées par l’abréviation indonésienne DDN, au cœur de la planification du développement, de la politique budgétaire, de l’élaboration du budget et de la distribution de l’aide sociale. Elle introduit également des exigences en matière de sécurité des données, de supervision humaine de l’intelligence artificielle et de participation du public. Une disposition adoptée lors des débats en commission impose de signaler tout incident lié aux données dans un délai de 24 heures.
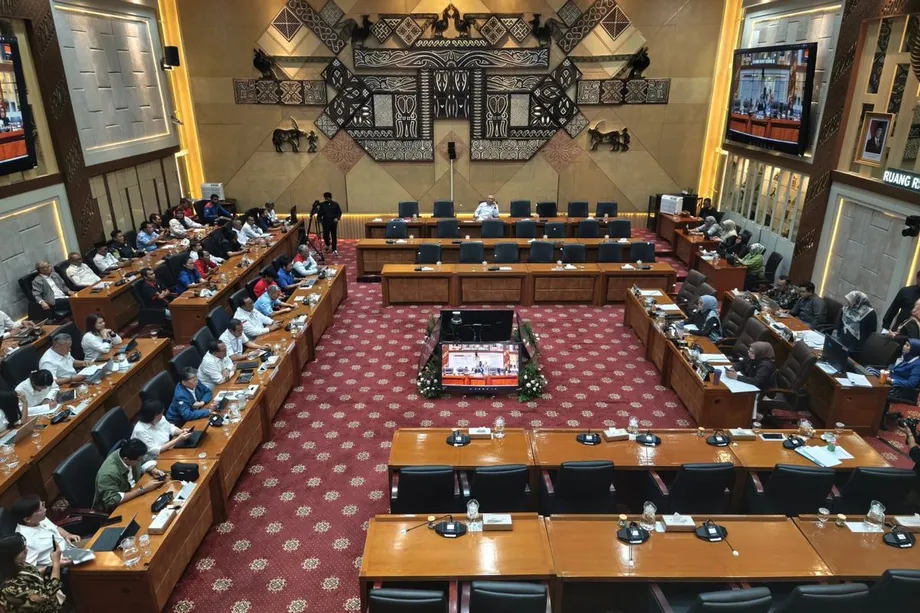
La présidente de la Chambre, Puan Maharani, a présidé la neuvième séance plénière de la première session de l’année parlementaire 2026-2027, à Jakarta. Les huit groupes parlementaires ont approuvé le texte. Le ministre de la Planification du développement national et directeur de Bappenas, Rachmat Pambudy, a présenté la position finale du gouvernement au nom du président, en sa qualité également de président du conseil de pilotage de One Data Indonesia.
Dans son communiqué sur l’adoption de la loi, Bappenas présente le texte comme un fondement juridique renforcé pour une politique jusque-là régie par le règlement présidentiel n° 39 de 2019. L’objectif est de disposer de données exactes, à jour, interconnectées et sécurisées, susceptibles d’éclairer les décisions publiques.
En pratique, il s’agit de s’entendre sur la manière de décrire et d’échanger les informations, et non de transférer physiquement toutes les bases de données publiques vers un lieu unique. C’est la première approche que privilégie la loi. Le rôle de la BIG est central, car les données de localisation offrent un moyen commun de relier des informations sur les terres, les infrastructures, l’environnement, les catastrophes et les services publics.
Qu’est-ce qui change pour la BIG ?
Le directeur par intérim de la BIG, Mohamad Arief Syafii, a souligné la nécessité d’une référence géospatiale commune reliant les informations détenues par les ministères, les agences et les collectivités locales. Une carte de base nationale constitue le socle géographique commun sur lequel les différentes institutions peuvent superposer leurs propres informations, réduisant ainsi les divergences susceptibles d’entraîner des décisions politiques contradictoires.
Arief a assisté à la séance d’adoption aux côtés de la secrétaire générale de la BIG, Belinda Arunarwati Margono, et du directeur adjoint chargé de l’information géospatiale thématique, Antonius Bambang Wijanarto. La BIG développe la gestion des données aux niveaux national et local, met en place des nœuds de réseau d’information géospatiale et fournit des données géographiques de référence.
Cette responsabilité ne date pas de la nouvelle loi. L’article 13, paragraphe 3, du règlement présidentiel de 2019 confie l’orientation des données géospatiales centrales à l’organisme public responsable de l’information géospatiale. L’article 20, paragraphe 3, attribue le rôle correspondant au niveau régional à une agence désignée pour gérer un nœud local du Réseau national d’information géospatiale.
Il importe de distinguer les rôles. Le règlement différencie les organismes chargés de guider l’application des normes relatives aux données, les institutions qui les produisent et les dépositaires qui gèrent leur diffusion. La fonction d’orientation nationale de la BIG ne doit donc pas être confondue avec la propriété de toutes les cartes thématiques. Le nouveau cadre renforce les exigences communes tout en préservant les responsabilités de fond des ministères et des agences.
Qui produit les cartes ?
Cette répartition des responsabilités a fait l’objet d’un débat particulier. Lors d’une réunion de la commission de travail à Senayan, à Jakarta, le 29 septembre, Reni Astuti, membre de l’Organe législatif, a demandé pourquoi la BIG figurait comme productrice de données géospatiales dans la présentation du ministre, mais pas dans le projet de disposition examiné.
Le compte rendu de la Chambre sur le débat sur les producteurs de données géospatiales rapporte qu’elle a demandé de distinguer les données nationales de base des informations thématiques ou sectorielles. La BIG est compétente pour les données géospatiales de base, tandis que les autres institutions produisent les cartes relevant de leurs domaines de responsabilité.
Reni a cité le ministère des Affaires agraires et de l’Aménagement du territoire ainsi que l’Agence nationale foncière parmi les producteurs de cartes des terres, le ministère de l’Environnement et des Forêts pour les informations relatives aux zones forestières, et le ministère de l’Énergie et des Ressources minérales pour les données géologiques et minières. Les collectivités locales produisent les informations d’aménagement du territoire. Les forces armées et la police génèrent également des données géospatiales à des fins de défense et de sécurité.
Son intervention met en évidence une difficulté concrète de mise en œuvre : l’existence d’une référence cartographique commune ne dispense pas de préciser qui crée, vérifie et met à jour chaque jeu de données. Les comptes rendus publics de l’adoption ne permettent pas d’établir précisément comment la rédaction finale a répondu à l’omission qu’elle a signalée.
Des débats en commission à l’adoption
Le projet de loi a été présenté par la Chambre des représentants. Sturman Panjaitan, président de la commission de travail et vice-président de l’Organe législatif, a déclaré que sa rédaction s’appuyait sur le mandat constitutionnel de protéger les citoyens indonésiens. Le processus législatif a notamment comporté des auditions publiques avec des experts, des associations et des organisations de la société civile.
Le communiqué sur l’accord de la commission recense 1 338 points de discussion du gouvernement concernant les principales dispositions du projet de loi, auxquels s’ajoutent 829 points sur son exposé des motifs. Soit 2 167 points au total. Le compte rendu plus succinct de Bappenas mentionne 1 338 points, sans décompter séparément ceux portant sur l’exposé des motifs.
La chronologie montre que l’accord final de la commission a précédé le vote en séance plénière :
- 23, 24, 28, 29 et 30 septembre 2026 : la commission de travail et le gouvernement examinent le projet de loi.
- 29 septembre : Reni Astuti demande que les producteurs de données géospatiales soient identifiés plus clairement.
- 1er et 5 octobre : de nouvelles délibérations permettent d’achever les travaux de la commission.
- 5 octobre : l’Organe législatif et le gouvernement concluent un accord de niveau I sur 20 chapitres et 141 articles.
- 6 octobre : la séance plénière adopte le projet de loi.
- 7 octobre : la parlementaire Rieke Diah Pitaloka présente une méthode de collecte de données dans les villages fondée sur des cartes spatiales.
Le compte rendu de la commission indique également que le chapitre distinct consacré aux interdictions a été supprimé du projet, son contenu étant intégré aux dispositions pénales. Il s’agit d’une modification de l’organisation du texte, et non d’une déclaration selon laquelle les comportements interdits resteraient impunis.
Des systèmes interconnectés, pas une immense base de données
Dans son compte rendu de l’adoption en séance plénière, le portail gouvernemental One Data Indonesia explique que l’interopérabilité n’impose ni la centralisation physique des bases de données ni le transfert des droits de propriété, de contrôle et de gestion des producteurs de données.
L’interopérabilité signifie que différents systèmes peuvent échanger et utiliser des informations de manière cohérente. Des normes communes définissent la structure des données. Les métadonnées indiquent le contenu d’un jeu de données, sa provenance et son mode de production. Des codes de référence et des données de base aident les différentes agences à identifier un même lieu, une même organisation ou un autre objet à l’aide de références concordantes.
La loi prévoit un catalogue national de données ainsi qu’un plan directeur, une architecture, un cadre de gestion et un cycle de mise en œuvre. Ces outils doivent organiser la planification, la mise à jour, la recherche et l’échange des informations, au lieu de simplement relier des systèmes reposant sur des définitions incompatibles.
Bappenas prépare également des lignes directrices sur l’échange de données entre agences gouvernementales. Selon le mécanisme envisagé, le système national de catalogue de données faciliterait l’approbation, le suivi et l’audit des échanges et serait relié au système central des services publics, appelé SPLP. Il s’agit encore d’un dispositif de mise en œuvre à l’étude, et non de la preuve que le mécanisme d’échange fonctionne déjà partout.
Un cadre juridique prévoit déjà un accès simplifié. L’article 39 du règlement de 2019 autorise les agences gouvernementales centrales et régionales à accéder gratuitement au portail, sans qu’une entente ni un accord de coopération ou de déclaration soit nécessaire. Les nouveaux dispositifs d’échange devront donc permettre l’application fiable des principes d’accès existants, tout en respectant des exigences accrues de sécurité et de responsabilité.
Les villages, socle du système de données
La loi répartit les responsabilités entre le gouvernement central, les régions, les villages et les quartiers urbains. L’accord de la commission prévoit des délibérations sur les données des villages et des quartiers afin de convenir des données locales dans le cadre de consultations participatives.
Rieke Diah Pitaloka, membre de la commission XIII de la Chambre des représentants, a déclaré le 7 octobre que la collecte des données nationales de base devait commencer dans les villages et les quartiers urbains, les habitants devant y participer plutôt que d’être de simples sujets d’enquête. Elle a évoqué une méthode déjà appliquée dans le cadre d’une collaboration menée dans plus de 500 villages.
Rieke a cité cinq types de cartes utilisées : orthophotographies, administration de la population, infrastructures, occupation des sols et topographie. Une orthophotographie est une image aérienne corrigée pour que son échelle et les positions qu’elle représente puissent servir de carte. Ces cartes permettent aux habitants de relier les données chiffrées à des lieux concrets.
Son témoignage illustre le pendant local du rôle national de la BIG. Des références géographiques communes peuvent faciliter l’intégration des informations des villages dans des systèmes publics plus larges, tandis que les habitants apportent leur connaissance des réalités et des besoins locaux. Les plus de 500 villages cités correspondent à la collaboration qu’elle a mentionnée, et non à un total de mise en œuvre à l’échelle nationale.
Pourquoi la qualité des données compte pour les services publics
Les DDN doivent devenir la principale référence pour la planification du développement, les politiques budgétaires et fiscales, l’aide sociale et d’autres priorités nationales. Rachmat a lié ce socle aux plans de développement à long et moyen terme, aux projets stratégiques nationaux et aux plans de travail annuels du gouvernement.
Lors de la procédure d’adoption, Sturman Panjaitan, président de la commission de travail, a directement lié la qualité des données à l’équité des dépenses publiques et de l’aide sociale.
« Lorsque les données sont erronées, ce ne sont pas seulement les chiffres qui sont faux : c’est la justice elle-même qui est compromise. Les aides mal ciblées, les programmes qui se chevauchent et l’utilisation inefficace du budget ont souvent une seule et même origine : une mauvaise gestion des données », a-t-il déclaré.
Le cadre juridique ne prouve pas, à lui seul, que le ciblage des aides ou les décisions budgétaires se sont améliorés. Il établit des références et des responsabilités communes qui devraient faciliter le repérage et la résolution des incohérences entre les données.
Pratama Persadha, expert au CISSReC, a déclaré que les jeux de données publics restent incohérents dans leurs définitions, leurs formats, leur fréquence de mise à jour et leur exactitude. Il a averti que l’interconnexion d’informations inexactes risque de propager les erreurs au lieu de les corriger. Les contrôles qualité sont donc un préalable à toute intégration utile, et non une tâche à reporter après l’interconnexion des systèmes.
Le règlement précédent prévoit déjà quatre étapes : planification, collecte, examen et diffusion. Il impose également aux producteurs de recueillir les informations selon des normes convenues et des calendriers de mise à jour établis, et de les accompagner de métadonnées. Même une technologie plus performante dépendra du respect de ces principes fondamentaux.
La sécurité ne concerne pas seulement les bases de données
La loi distingue les informations ouvertes, à accès restreint et fermées. Selon l’accord de la commission, elle prévoit des normes de sécurité définies par l’institution responsable de la cybersécurité et de la cryptographie, une infrastructure cryptographique, la gestion des certificats numériques ainsi que des audits de sécurité et de souveraineté des données.
Sturman a désigné l’Agence nationale de la cybersécurité et de la cryptographie (BSSN) comme responsable de la protection contre le piratage et les fuites des canaux nationaux d’échange. Cette exigence dépasse la protection des bases de données stockées : les informations doivent également être protégées lorsqu’elles circulent entre institutions.
Le communiqué de la commission précise que les incidents doivent être signalés dans les 24 heures. Il indique aussi que l’accès aux données fermées et leur transfert hors de la juridiction indonésienne nécessitent l’approbation de la Chambre des représentants. L’accès aux données à diffusion restreinte peut être payant, les recettes étant considérées comme des recettes non fiscales de l’État. L’interconnexion des jeux de données ne rend donc pas tous les enregistrements accessibles au public.
Selon les comptes rendus des dispositions pénales, les articles 129 à 135 portent notamment sur le sabotage, les cyberattaques, la manipulation et la prise de contrôle de centres nationaux de données. Martin Manurung, vice-président de l’Organe législatif, a évoqué des peines maximales de 15 ans d’emprisonnement ou une amende de catégorie huit. L’article 134 prévoit une hausse d’un tiers des peines pour les agents de l’État, tandis que l’article 135 contient des dispositions applicables aux entreprises.
Ces peines maximales ne s’appliquent pas uniformément à toute erreur administrative ou à tout incident lié aux données. Les descriptions publiques ne détaillent pas l’ensemble des infractions, de leurs conditions ni des montants des amendes. La loi prévoit aussi des sanctions administratives.
Données personnelles et IA : des garanties spécifiques
Bappenas indique que la loi couvre la protection des données personnelles et prévoit que l’utilisation de l’intelligence artificielle reste soumise à une supervision humaine. Le compte rendu de la commission mentionne également la blockchain et d’autres technologies numériques, assorties d’exigences de traçabilité et de souveraineté nationale des données.
Pratama a appelé à une mise en œuvre conforme à la loi n° 27 de 2022 sur la protection des données personnelles. Le rapprochement de données sur la population, la santé, l’éducation, les impôts, l’emploi et les aides sociales peut produire des profils sensibles. Les risques comprennent donc l’utilisation des données à d’autres fins que celles prévues, l’usurpation d’identité et le profilage inapproprié, ainsi que les fuites.
Parmi les mesures recommandées par Pratama figurent l’intégration de la sécurité dès la conception des systèmes, la vérification de chaque demande d’accès et l’enregistrement des activités. Il préconise également le modèle Zero Trust, selon lequel un utilisateur ou un système ne doit pas être automatiquement considéré comme fiable au seul motif qu’il dépend d’une agence gouvernementale. Ce sont ses recommandations, et non l’affirmation que la loi impose chacune de ces mesures techniques.
La supervision humaine est particulièrement importante lorsque des analyses automatisées influent sur l’admissibilité à une aide ou sur d’autres droits. Des données erronées, des modèles biaisés et de fausses alertes peuvent conduire à des décisions préjudiciables, même lorsque les systèmes sont techniquement interconnectés.
La loi prévoit la participation du public, le signalement des utilisations abusives présumées, un suivi participatif et la possibilité de contribuer volontairement aux données. En cas de litige, la médiation doit être privilégiée, pour une durée initiale maximale de 14 jours ouvrables, renouvelable pour 14 jours supplémentaires. Sturman a également déclaré que les habitants conservent le droit d’engager une action en justice si leurs données personnelles sont utilisées de manière abusive ou protégées de façon insuffisante.
Organe de coordination et échéances non tranchées
La loi prévoit la création d’un administrateur de One Data Indonesia, responsable devant le président. Selon la commission, ses fonctions consisteront à coordonner, fixer des règles et apporter un appui, sans concentrer toutes les données au sein d’une institution unique. Bappenas indique que la mise en œuvre ne doit pas empiéter sur les missions de fond déjà confiées aux ministères.
Les informations disponibles divergent sur le délai de création. Dans son communiqué du 5 octobre, la commission de la Chambre indique que l’administrateur doit être mis en place dans un délai d’un an. Un autre compte rendu attribue à Sturman un délai maximal de deux ans, six mois étant préférables. Il désigne l’article 39 comme fondement du mandat institutionnel et précise que le président pourra décider si Bappenas assume cette fonction ou si un nouvel organisme est nécessaire. Le délai exact et la forme de l’institution doivent être confirmés dans le texte promulgué et les mesures d’application.
Nezar Patria, vice-ministre de la Communication et du Numérique, a déclaré que son ministère soutiendrait les infrastructures numériques et l’interopérabilité, tandis que Bappenas assurerait la coordination nationale. Les comptes rendus datent ses déclarations du 7 et du 10 octobre ; l’un le désigne aussi comme ministre plutôt que comme vice-ministre. Ils concordent sur la répartition des tâches qu’il a présentée.
Les spécialistes de l’administration publique Amalinda Savirani, de l’université Gadjah Mada, et Eko Prasojo, de l’université d’Indonésie, ont mis en garde contre le risque qu’un organisme supplémentaire entraîne un chevauchement des compétences et une bureaucratie plus lourde. Ils préconisent de renforcer les institutions existantes et de clarifier leurs missions, plutôt que de considérer la création d’une nouvelle agence comme une solution automatique.
La prochaine étape consiste à adopter les règlements d’application. Aucune date précise de publication n’a été annoncée. Pour la BIG, la réussite de la mise en œuvre dépendra de la traduction du principe de référence commune en cartes de base utilisables, en données thématiques compatibles et en nœuds de réseau locaux opérationnels, tout en maintenant une répartition claire des responsabilités en matière de qualité, d’accès et de sécurité.
À retenir
- La Chambre des représentants a adopté la loi « One Data Indonesia » le 6 octobre 2026. Le texte compte 20 chapitres et 141 articles.
- La fonction d’orientation géospatiale de la BIG bénéficie d’un fondement juridique renforcé, dans le prolongement du règlement présidentiel de 2019.
- Les normes et références communes permettent d’interconnecter les systèmes publics sans imposer une base de données centralisée unique.
- Les données nationales de base guideront la planification, l’élaboration du budget, la politique fiscale et l’aide sociale.
- Le dispositif concerne aussi les villages et les quartiers urbains et prévoit la participation du public.
- Les dispositions adoptées en commission imposent de signaler les incidents dans les 24 heures et d’obtenir l’approbation de la Chambre pour accéder aux données fermées et les transférer hors de la juridiction indonésienne.
- Les comptes rendus divergent sur la création de l’administrateur chargé de la coordination : le délai serait d’un ou de deux ans.
- Les règlements d’application, l’organisation institutionnelle et les contrôles qualité concrets restent à mettre en place.