Une crise liée à un rançongiciel perturbe l’approvisionnement en bière et expose des données personnelles
Le premier brasseur japonais, Asahi Group Holdings, se remet d’une attaque par rançongiciel qui a paralysé les opérations numériques dans tout le pays, ralenti la production des brasseries et provoqué des pénuries de boissons dans les rayons. L’incident a débuté le 29 septembre, lorsque l’entreprise a détecté une perturbation dans l’un de ses centres de données. Les systèmes ont été isolés en quelques heures, mais l’intrus avait déjà progressé dans une partie du réseau, chiffré des données et désactivé des services essentiels à la prise de commandes et à l’expédition des produits. Pendant plusieurs jours, le personnel a repris le stylo, le papier et le fax pour assurer les livraisons, tandis que certains magasins signalaient une baisse des stocks de bières et de boissons sans alcool populaires, les expéditions étant à l’arrêt.
Sommaire
- Une crise liée à un rançongiciel perturbe l’approvisionnement en bière et expose des données personnelles
- Déroulement de l’attaque
- Pourquoi la double extorsion aggrave les enjeux
- Qui est Qilin et pourquoi les industriels sont exposés
- Quelles informations pourraient être en danger
- Pourquoi une panne numérique a interrompu la production de bière
- Réponse et rétablissement
- Le Japon face à une vague plus large de rançongiciels
- Ce que les entreprises peuvent faire dès maintenant
- Que peuvent faire les personnes concernées
- Points clés
L’entreprise a désormais confirmé que des données personnelles conservées dans des systèmes gérés au Japon ont été, ou pourraient avoir été, exposées. D’après les résultats préliminaires de l’enquête publiés fin novembre, les informations d’environ 1,914 million de personnes sont en danger, dont près de 1,525 million de clients. L’entreprise indique que l’exposition pourrait également concerner environ 107 000 employés actuels et anciens, près de 168 000 membres de leurs familles et quelque 114 000 contacts externes. Les données potentiellement exposées comprennent les noms, le genre, les dates de naissance, les adresses postales, les adresses e-mail et les numéros de téléphone. Les coordonnées bancaires ne semblent pas figurer parmi les données compromises. Seules 18 données personnelles relatives à des employés ont été formellement confirmées comme ayant fuité, et l’entreprise prépare l’envoi de notifications aux personnes concernées.
Le groupe de rançongiciel Qilin a revendiqué l’attaque et inscrit Asahi sur son site de publication de données volées, affirmant avoir dérobé environ 27 gigaoctets de fichiers de l’entreprise. L’enquête d’Asahi n’a pas confirmé la publication des données volées, mais l’incident a entraîné une vaste riposte dans les activités nationales du groupe. Les expéditions reprennent progressivement à mesure que les systèmes sont remis en service, et l’entreprise a reporté la publication de ses résultats annuels afin de se concentrer sur la restauration et le renforcement de la sécurité. Asahi affirme que les perturbations se sont limitées aux systèmes situés au Japon et que ses marques internationales, notamment Peroni, Pilsner Urquell, Grolsch et Fuller’s Brewery, au Royaume-Uni, n’ont connu aucune interruption de service.
Déroulement de l’attaque
L’examen interne d’Asahi décrit une escalade rapide. Vers 7 heures, heure japonaise, le 29 septembre, des employés ont découvert des fichiers chiffrés sur le réseau et isolé un centre de données touché. Des analyses forensiques ultérieures indiquent que l’intrusion initiale a probablement commencé par la compromission d’équipements sur un autre site d’Asahi, permettant aux attaquants de progresser dans le réseau avant l’isolement. Les assaillants ont ensuite déployé le rançongiciel sur plusieurs serveurs et appareils connectés, perturbant la saisie des commandes, la distribution et les systèmes d’assistance à la clientèle dont l’entreprise dépend pour ses opérations quotidiennes.
Pourquoi la double extorsion aggrave les enjeux
Les attaques modernes par rançongiciel s’accompagnent souvent d’un vol de données avant leur chiffrement, une tactique appelée « double extorsion ». L’attaquant dérobe des fichiers sensibles, puis brouille les données ou bloque les systèmes pour paralyser les opérations, avant de menacer de publier les contenus volés si la rançon n’est pas payée. Dans ce cas, Qilin affirme avoir dérobé environ 9 300 fichiers. Asahi indique ne pas avoir trouvé de preuve vérifiable d’une publication publique des données, mais la menace suffit à contraindre les victimes à mettre en balance la continuité de l’activité, les risques pour la vie privée et les atteintes à leur réputation, tandis qu’elles rétablissent leurs systèmes et enquêtent sur l’intrusion.
Qui est Qilin et pourquoi les industriels sont exposés
Qilin est une organisation de rançongiciel en tant que service. Plutôt que de fonctionner comme un groupe monolithique, elle exploite une plateforme qui fournit des logiciels malveillants et une infrastructure à des affiliés. Ceux-ci s’introduisent dans les systèmes de leurs cibles et se partagent les bénéfices. Des chercheurs en sécurité ont recensé des centaines d’attaques revendiquées par Qilin depuis son apparition en 2022. Des articles publiés cette année présentent Qilin comme l’un des groupes de rançongiciel les plus actifs au monde, l’industrie manufacturière figurant parmi les secteurs les plus visés. Les outils du groupe sont conçus pour attaquer à la fois les environnements informatiques des entreprises et, lorsqu’ils sont accessibles, les systèmes industriels. Le code de Qilin comprend des composants en Rust et en C, déployables sur des systèmes Windows, Linux et VMware ESXi. Les renseignements sur les menaces indiquent également que Qilin demande à ses affiliés d’éviter certaines cibles nationales, notamment en Russie et en Biélorussie.
Les opérateurs de rançongiciels privilégient les entreprises qui ne peuvent pas facilement dissimuler une interruption de service. Les industriels sont dans ce cas. Les lignes de production, la planification des lots, le conditionnement et la logistique sont étroitement intégrés à des systèmes informatiques qui fonctionnent dans des centres de données et dans le cloud. Si ces systèmes numériques sont mis hors service, la production en pâtit, même lorsque les automates programmables des usines restent intacts. Selon des analystes spécialisés dans les cyberattaques contre les industriels, les interruptions d’activité peuvent coûter près de deux millions de dollars par jour aux grandes entreprises. Dans la région Asie-Pacifique, les attaques par rançongiciel signalées ont fortement augmenté depuis 2024, les industriels figurant parmi les organisations les plus touchées.
Quelles informations pourraient être en danger
Asahi affirme que les seules données dont l’exposition a été confirmée à ce jour concernent 18 informations relatives à des employés et provenant d’ordinateurs portables de l’entreprise. Toutefois, au vu des éléments recueillis, l’enquête a conclu que l’attaquant aurait pu accéder à un ensemble beaucoup plus vaste de données personnelles conservées sur des serveurs. Les catégories concernées comprennent les clients ayant contacté les services d’assistance, les employés actuels et anciens, les membres de leurs familles ainsi que des contacts professionnels externes ayant reçu des messages de circonstance. L’entreprise a souligné que les données de cartes bancaires ne font pas partie des ensembles compromis. L’enquête se poursuit et les personnes concernées seront directement informées.
D’après l’avis d’Asahi, les types de données personnelles susceptibles d’avoir été exposées comprennent :
- Nom complet et coordonnées (adresse, e-mail, téléphone)
- Genre et date de naissance
- Informations sur le lien avec l’entreprise pour les employés, les anciens employés et les membres de leur famille
- Coordonnées professionnelles des partenaires et contacts externes
Pour les personnes ayant échangé avec le service client d’Asahi, le risque immédiat est celui d’hameçonnages ciblés. Les attaquants pourraient utiliser de vrais noms et coordonnées pour rédiger des messages convaincants. Ceux-ci imitent souvent des confirmations de commande, des remboursements ou des avis de livraison afin d’inciter le destinataire à répondre ou à cliquer sur un lien. Il est conseillé de se méfier des communications non sollicitées et de ne pas ouvrir les pièces jointes ni saisir ses identifiants sur des sites accessibles depuis des liens reçus par e-mail.
Kevin Marriott, cadre supérieur chargé de la cybersécurité chez Immersive, estime que le vol de données complique le rétablissement, car la confiance des clients et le calendrier de reprise des opérations n’évoluent pas au même rythme, ce qui met sous pression l’équipe chargée de restaurer les systèmes. Il a ajouté que le retour à une stabilité complète pourrait prendre plusieurs mois. Asahi n’a pas communiqué de date définitive de rétablissement.
Le vol des données des clients accroît la pression sur l’équipe d’Asahi, à laquelle s’ajoute la possibilité que les opérations ne soient pleinement rétablies qu’en février.
Pourquoi une panne numérique a interrompu la production de bière
Les brasseries s’appuient sur un réseau de systèmes interconnectés qui relient l’entreprise aux ateliers de production. La gestion des commandes, la planification des matières premières, les recettes des lots, les calendriers de conditionnement, l’entreposage et la logistique sont tous pilotés par des logiciels. Si le réseau d’entreprise est chiffré ou mis hors service, cette orchestration s’interrompt. Même si les cuves et les machines d’embouteillage restent physiquement intactes, l’absence de visibilité sur les commandes et de planification peut arrêter la chaîne. C’est ce qui s’est produit dans les activités d’Asahi au Japon, où l’entreprise a indiqué avoir dû traiter les commandes manuellement et recourir au téléphone et au fax comme solutions de secours.
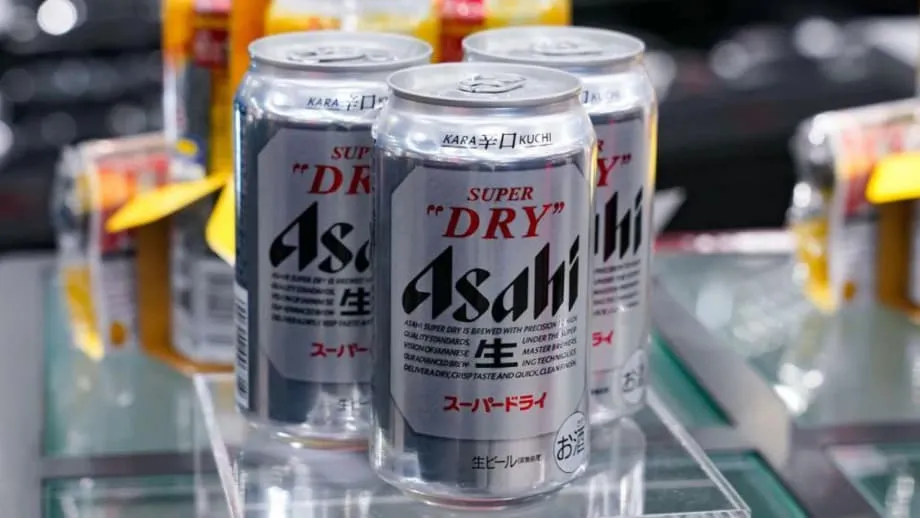
Les équipes de sécurité qui étudient les incidents industriels soulignent que les attaquants pénètrent souvent par le réseau de l’entreprise, puis se dirigent vers les équipements qui soutiennent l’activité de l’usine, comme les serveurs gérant le partage de fichiers, l’authentification, la planification ou l’accès à distance. En l’absence de segmentation du réseau et d’une authentification solide, une compromission dans une partie de l’entreprise peut se propager à différents sites. L’incident d’Asahi montre à quelle vitesse des perturbations des systèmes numériques peuvent paralyser un réseau de distribution national. De nombreux détaillants japonais ont signalé une baisse de leurs stocks d’Asahi Super Dry, et des supérettes ont prévenu leurs clients de possibles retards. L’entreprise a relancé la production dans plusieurs usines et augmente progressivement les expéditions à mesure que les systèmes sont remis en service.
Dans un message d’excuses public, le président-directeur général d’Asahi Group, Atsushi Katsuki, s’est adressé aux clients, aux partenaires et aux employés alors que l’entreprise s’employait à rétablir un service normal.
Je tiens à présenter mes sincères excuses à toutes nos parties prenantes pour les difficultés causées par la récente perturbation de nos systèmes. Nous faisons tout notre possible pour rétablir les systèmes au plus vite, tout en mettant en œuvre des mesures de remplacement afin d’assurer la continuité de l’approvisionnement de nos clients en produits.
Réponse et rétablissement
Asahi a mis en place une structure d’intervention d’urgence, fait appel à des spécialistes externes et lancé un programme de plusieurs mois pour contenir l’intrusion, remettre les systèmes en service et renforcer ses défenses. L’entreprise décrit un vaste effort visant à relever son niveau de sécurité de base : contrôles plus stricts des communications réseau, surveillance renforcée, nouvelles architectures de sauvegarde pour réduire les délais de rétablissement, formation plus rigoureuse des employés, gouvernance renforcée et audits externes réguliers. Les expéditions reprennent par étapes, tandis que les équipes continuent de vérifier l’intégrité des systèmes et de reconstruire certaines parties du réseau mises hors service pendant le confinement de l’attaque. L’entreprise a également reporté la publication de ses résultats annuels afin de donner la priorité aux opérations de réponse et de rétablissement.
Les responsables de la sécurité estiment que cette affaire souligne la nécessité de renforcer la protection des systèmes industriels et des systèmes informatiques d’entreprise à leurs points de convergence. Jason Revill, responsable technologique mondial de la pratique sécurité chez Avanade, a déclaré que les entreprises réduiraient l’ampleur des intrusions en adoptant une approche de confiance zéro, dans laquelle chaque accès est vérifié en continu.
La cyberattaque contre Asahi met en évidence le risque croissant qui pèse sur les réseaux couvrant les technologies opérationnelles et les technologies de l’information, ainsi que l’importance des principes de confiance zéro pour toutes les organisations.
Le Japon face à une vague plus large de rançongiciels
Les rançongiciels mettent à rude épreuve les organisations au Japon et dans l’ensemble de la région Asie-Pacifique. L’Agence nationale de police japonaise a fait état d’un nombre record de cas de rançongiciel depuis 2024, et des enquêtes auprès d’entreprises japonaises montrent que les arrêts d’activité durent fréquemment plus d’une semaine, certains étant bien plus longs et entraînant de lourds coûts de rétablissement. Des incidents récents visant de grandes entreprises japonaises, notamment dans les secteurs de l’optique et de l’édition, ont provoqué des suspensions de plusieurs semaines et d’importantes pertes financières.
Les législateurs et les administrations ont pris des mesures pour renforcer les défenses. Un nouveau cadre de défense cyberactive a été partiellement adopté en 2025 afin de réduire les dommages causés par les attaques en cours contre les secteurs critiques. Les entreprises privées restent en première ligne pour la prévention et la réponse. Les experts du secteur avertissent que les attaquants progressent de plus en plus vite dans les réseaux et chiffrent les systèmes toujours plus rapidement, réduisant ainsi le délai disponible pour détecter et contenir les attaques. Cette tendance se reflète dans le peu de temps qui s’écoule entre l’intrusion initiale et le déploiement du rançongiciel.
Chris Dimitriadis, directeur de la stratégie mondiale chez ISACA, avertit que la rapidité et la précision des attaques récentes laissent peu de marge de réaction aux organisations qui ne s’exercent pas régulièrement et n’investissent pas dans leur préparation.
Le délai pour détecter et arrêter une attaque se réduit, les tactiques criminelles évoluant plus vite. La prévention et la formation en cybersécurité doivent figurer parmi les priorités fondamentales des entreprises, avec des exercices fréquents de réponse aux incidents et une culture de responsabilité numérique partagée.
Ce que les entreprises peuvent faire dès maintenant
Les brasseurs, les producteurs alimentaires et les autres industriels qui dépendent de chaînes logistiques complexes peuvent réduire les risques en s’attaquant aux points faibles exploités par les groupes de rançongiciel. Plusieurs mesures se dégagent pour les dirigeants qui réévaluent leur niveau de sécurité après l’incident d’Asahi :
- Cartographier les connexions entre les systèmes informatiques de l’entreprise et ceux des usines, puis segmenter les réseaux pour limiter les déplacements latéraux. Imposer l’authentification multifacteur pour les accès à distance et les comptes à privilèges.
- Renforcer les systèmes de gestion des identités et supprimer les comptes inutilisés. Surveiller les connexions pour détecter les comportements inhabituels et exiger des mots de passe robustes ainsi qu’un second facteur résistant à l’hameçonnage.
- Prioriser l’installation des correctifs sur les équipements exposés à Internet, les passerelles d’accès à distance et les services d’annuaire. Surveiller en continu les vulnérabilités dans les environnements informatiques et opérationnels.
- Mettre en place des sauvegardes fiables, régulièrement testées et isolées des accès réseau du quotidien. S’assurer de pouvoir restaurer rapidement les systèmes essentiels à l’activité et les services prenant en charge les opérations des usines.
- Déployer des solutions de détection et de réponse sur les terminaux sur les serveurs et les postes de travail, et s’assurer que les alertes sont transmises à une équipe capable de les analyser et d’agir 24 heures sur 24.
- Élaborer et répéter un plan de réponse aux incidents avec les dirigeants, les équipes juridiques, les opérations et la communication. Les exercices sur table et les simulations en conditions réelles rendent les incidents moins chaotiques.
- Améliorer la gestion des risques fournisseurs. Examiner les exigences de sécurité applicables aux prestataires de services gérés et aux fournisseurs critiques, et exiger qu’ils signalent rapidement les violations de données.
- Recenser les technologies opérationnelles et les systèmes qui les prennent en charge. Supprimer les connexions inutiles, limiter les voies d’accès à distance et valider les changements dans le cadre d’une procédure de gestion des modifications.
Que peuvent faire les personnes concernées
Pendant la poursuite de l’enquête, les personnes ayant échangé avec Asahi peuvent réduire les risques de fraude et d’usurpation d’identité en prenant quelques mesures concrètes :
- Se méfier des appels, SMS ou e-mails non sollicités demandant des informations personnelles. Ne pas cliquer sur les liens ni ouvrir les pièces jointes provenant d’expéditeurs inconnus.
- Traiter avec prudence tout message faisant référence à des commandes ou à des livraisons récentes. Vérifier directement sur le site de l’entreprise ou auprès du service client, en utilisant un numéro de téléphone fiable.
- Changer les mots de passe des comptes associés à l’adresse e-mail utilisée pour contacter Asahi, en particulier si le même mot de passe a été réutilisé. Activer l’authentification multifacteur lorsqu’elle est disponible.
- Surveiller les relevés bancaires et de carte pour repérer toute opération inhabituelle. Asahi affirme que les données de carte de paiement n’ont pas été exposées, mais des criminels pourraient tenter des escroqueries connexes.
- Surveiller sa boîte aux lettres et ses e-mails dans les prochains mois pour repérer les signes d’hameçonnage ciblé. Les attaquants réutilisent souvent les listes de contacts dérobées.
- Envisager de souscrire à un service de protection de l’identité ou de surveillance du crédit si l’on pense que ses données personnelles ont été exposées.
Points clés
- Asahi a détecté une attaque par rançongiciel le 29 septembre, qui a perturbé la prise de commandes, les expéditions et l’assistance à la clientèle dans tout le Japon.
- Les données personnelles d’environ 1,914 million de personnes, dont quelque 1,525 million de clients, pourraient avoir été exposées. Les données de cartes bancaires ne semblent pas concernées.
- Qilin a revendiqué l’attaque et affirme avoir dérobé environ 27 gigaoctets de données à Asahi. L’entreprise n’a confirmé aucune fuite publique des informations volées.
- La production et les livraisons ont été perturbées, le personnel ayant dû traiter les opérations manuellement. Des magasins japonais ont signalé des pénuries, mais les expéditions reprennent désormais.
- Asahi a limité les perturbations aux systèmes nationaux. Les marques internationales du groupe n’ont signalé aucune interruption de service.
- L’entreprise renforce ses défenses grâce à des contrôles réseau plus stricts, de nouvelles sauvegardes, une surveillance accrue, des formations et des audits externes.
- Les experts avertissent que les groupes de rançongiciel ciblent les industriels parce que les interruptions sont coûteuses et difficiles à dissimuler, et qu’une détection rapide et la segmentation des réseaux sont essentielles.
- Le Japon fait face à une recrudescence plus générale des rançongiciels. Les autorités ont pris des mesures pour renforcer la défense nationale, tandis que les entreprises sont appelées à améliorer la prévention et la préparation aux incidents.