Pourquoi un test de bus en Norvège a déclenché l’alerte au Danemark
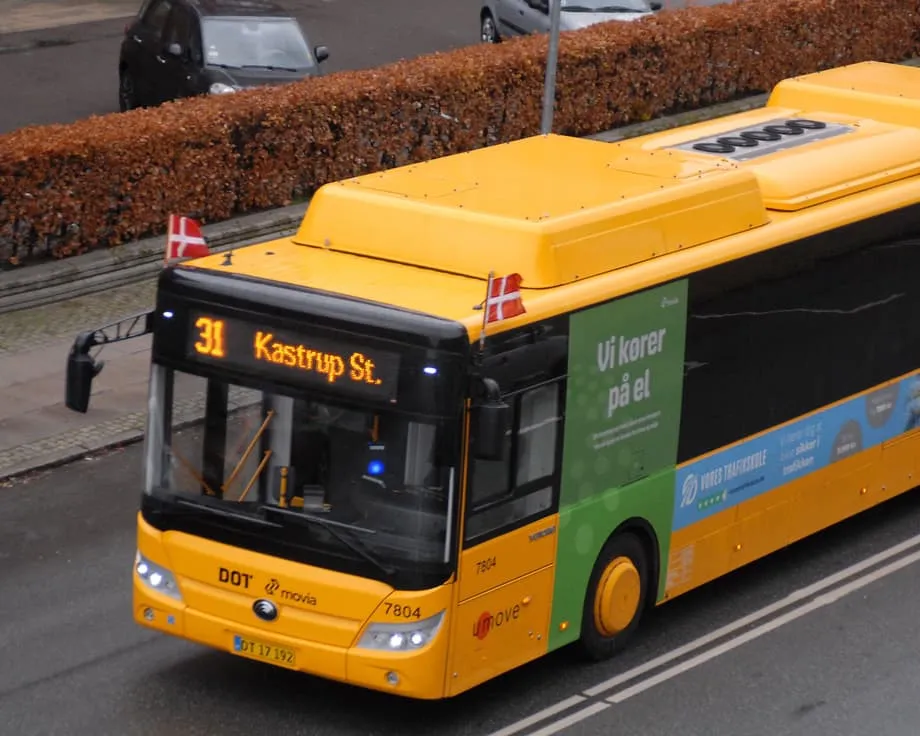
Le Danemark s’emploie à sécuriser son réseau de bus publics après que des tests contrôlés en Norvège ont montré que les bus électriques fabriqués en Chine intégraient une connectivité à distance susceptible d’être utilisée pour arrêter les véhicules en service. Cette connectivité répond à des besoins légitimes, principalement les mises à jour logicielles et les diagnostics. Selon des experts en sécurité, le même canal pourrait, en cas d’utilisation malveillante, perturber l’exploitation. Les autorités et les opérateurs danois examinent désormais des centaines de bus en circulation quotidienne, dont 262 véhicules Yutong exploités par Movia à Copenhague et dans ses environs, afin de s’assurer qu’aucune commande à distance non contrôlée ne puisse affecter le service.
Sommaire
- Pourquoi un test de bus en Norvège a déclenché l’alerte au Danemark
- Qu’a découvert la Norvège lors de ses tests de bus ?
- Retirer les cartes SIM : une solution aux contreparties
- Des bus ont-ils réellement été piratés ?
- La réponse du Danemark
- Ce que dit Yutong sur l’accès à distance et les données
- Explication du risque technique
- Quels éléments pourraient être touchés en pratique ?
- À quoi pourraient ressembler de nouvelles règles ?
- Ce que cela signifie pour les voyageurs et les villes
- À retenir
L’opérateur norvégien de transports publics Ruter a testé deux bus Yutong dans un environnement isolé. Les ingénieurs ont confirmé que le constructeur pouvait se connecter aux systèmes utilisés pour les mises à jour, les diagnostics et la gestion de l’énergie. Les enquêteurs ont constaté que le retrait des cartes SIM bloquait les communications extérieures. Cette mesure désactivait aussi des services importants, comme les informations d’arrivée en temps réel, la détection des pannes à distance et la maintenance prédictive. Ruter a informé les autorités nationales et locales et prépare des exigences de sécurité plus strictes pour ses futurs appels d’offres.
Yutong rejette l’idée qu’un fournisseur puisse diriger, freiner ou accélérer un bus à distance. L’entreprise affirme que la liaison de données sert à la maintenance et que les données européennes sont stockées dans un centre Amazon Web Services à Francfort, où elles sont protégées par des mécanismes de chiffrement et des contrôles d’accès. Aucun cas d’arrêt à distance d’un bus n’a été recensé en Norvège ni au Danemark. Malgré cela, les opérateurs considèrent tout accès non contrôlé à des équipements critiques comme un risque inacceptable.
Qu’a découvert la Norvège lors de ses tests de bus ?
Ruter a indiqué que ses équipes avaient découvert des modules SIM intégrés et des modules de stockage permettant une connexion mobile sécurisée entre les bus et des serveurs externes. Cette liaison permettait les diagnostics à distance et les mises à jour logicielles. Les ingénieurs ont conclu qu’un utilisateur malveillant, ou un compte fournisseur compromis, pourrait être en mesure d’interrompre l’alimentation électrique ou d’autres fonctions indispensables au déplacement du bus. Le test n’a pas mis en évidence de possibilité de diriger ou de freiner le véhicule à distance. Il a toutefois souligné qu’il serait possible d’immobiliser un bus en coupant la traction ou l’alimentation.
L’opérateur a également examiné des bus d’un constructeur européen d’âge comparable. Ces véhicules n’utilisaient pas de fonctions de mise à jour à distance, ce qui réduisait la surface d’attaque, mais limitait aussi leur flexibilité et l’efficacité de la maintenance. Ce contraste, ainsi que les conclusions concernant Yutong, a convaincu les autorités norvégiennes de la nécessité d’exigences plus claires dans les appels d’offres pour toutes les marques ayant recours à des services connectés.
Retirer les cartes SIM : une solution aux contreparties
Le retrait des cartes SIM coupe immédiatement la liaison à distance, mais désactive aussi des outils dont dépendent de nombreuses autorités de transport. Les panneaux d’arrivée en temps réel et les prévisions des applications mobiles reposent sur la connectivité des véhicules. Il en va de même pour les diagnostics à distance et la planification de la maintenance logicielle. Une déconnexion permanente ralentirait la remise en service en cas de panne et pourrait faire grimper les coûts, car les techniciens perdraient l’accès à des données télémétriques détaillées et aux alertes précoces. Les opérateurs étudient des protections ciblées qui préservent les flux de données essentiels tout en bloquant tout accès fournisseur qui n’est pas expressément autorisé et supervisé.
Des bus ont-ils réellement été piratés ?
Les autorités indiquent qu’aucun cas de manipulation à distance de bus en circulation n’a été signalé. Yutong affirme que les fonctions critiques pour la sécurité, comme la direction, la propulsion et le freinage, n’acceptent pas de commandes provenant de réseaux externes. Les tests de Ruter et les précisions apportées par des experts font état d’un risque plus limité. Les bus pourraient être rendus inutilisables si l’alimentation électrique ou la gestion des batteries était modifiée par l’intermédiaire d’un canal connecté. Une telle perturbation serait grave pour l’exploitation, même si les conducteurs gardent le contrôle total du véhicule lorsqu’il est en mouvement.
Le directeur général de Ruter, Bernt Reitan Jenssen, a déclaré que la probabilité d’une tentative d’ingérence restait faible, tout en appelant à agir pour réduire l’exposition au risque.
Nous devons prendre ce risque au sérieux.
La réponse du Danemark
L’Agence danoise de protection civile et de gestion des urgences affirme n’avoir connaissance d’aucun cas confirmé de désactivation à distance au Danemark. Elle avertit que des sous-systèmes et des capteurs connectés à Internet pourraient être exploités pour perturber le service si les contrôles de sécurité sont insuffisants. Elle suit la situation, évalue si les recommandations actuelles sont adaptées et se tient prête à conseiller les opérateurs en matière de prévention et de réponse aux incidents.
Movia, la plus grande entreprise de transports publics du Danemark, exploite 469 bus électriques fabriqués en Chine sur l’île de Seeland, dont 262 véhicules Yutong. Son directeur des opérations, Jeppe Gaard, a reconnu que les véhicules connectés pouvaient être exposés à des ingérences à distance lorsque leurs systèmes logiciels sont reliés à des réseaux ouverts. Il a souligné que cette préoccupation concerne un large éventail de véhicules et d’appareils connectés, et ne se limite pas aux bus chinois. Movia prévoit de renforcer les exigences de cybersécurité dans ses nouveaux appels d’offres et évalue des mesures de protection pour son parc actuel.
Des responsables politiques et des organisations de la société civile réclament des normes nationales considérant les transports publics comme une infrastructure critique. Ils estiment qu’une forte dépendance aux fournisseurs étrangers affaiblit la résilience en période de crise. Les parlementaires étudient différentes options, comme l’uniformisation des critères des appels d’offres, l’évaluation des risques liés aux fournisseurs, des règles sur la localisation des données et des limites à l’accès à distance non contrôlé. Toute modification devra respecter le droit danois et européen des marchés publics, tout en donnant aux opérateurs des moyens concrets d’assurer la continuité du service.
Ce que dit Yutong sur l’accès à distance et les données
Yutong affirme qu’il est impossible de contrôler à distance les fonctions critiques pour la sécurité de ses bus. L’entreprise indique que le calculateur principal est séparé des systèmes de direction, de propulsion et de freinage. La connexion de données sert aux diagnostics, au suivi des performances et aux fonctions de confort, comme le préconditionnement de l’habitacle. Les mises à jour nécessitent l’accord explicite de l’opérateur. L’entreprise affirme également que les données conservées dans l’Union européenne sont stockées à Francfort et protégées par chiffrement et par des contrôles d’accès stricts. Ruter a précisé que ses conclusions décrivent un risque théorique et qu’aucun incident lié à la sécurité n’a été signalé.
Explication du risque technique
Les bus modernes sont équipés d’un système télématique connecté aux réseaux cellulaires. Celui-ci communique avec une plateforme cloud pour transmettre des données d’état et recevoir des logiciels ou des modifications de configuration. À bord, un réseau CAN (Controller Area Network) relie les sous-systèmes de propulsion, de batterie, de portes, de chauffage et d’affichage conducteur. Une bonne conception sépare les circuits critiques pour la sécurité au moyen d’une isolation renforcée. Dans la pratique, des interfaces relient les réseaux afin que les équipes d’assistance puissent diagnostiquer les pannes et appliquer des correctifs. Ces mêmes interfaces peuvent attirer les attaquants si les contrôles d’identité ou les règles d’accès sont insuffisants.
Le risque crédible n’est pas un détournement à distance digne d’un film hollywoodien. La principale préoccupation porte sur une commande à distance qui désactive la propulsion ou l’alimentation, ou sur une mise à jour logicielle qui endommage un composant et empêche un bus de rouler. Si des centaines de véhicules partagent la même configuration et le même compte fournisseur, une seule intrusion pourrait provoquer une perturbation généralisée sans qu’il soit nécessaire d’intervenir sur la direction ou les freins. Les autorités veulent s’assurer que les canaux à distance sont désactivés par défaut, que les droits d’accès sont attribués selon les rôles et que les opérateurs peuvent couper instantanément les connexions externes en cas de soupçon d’utilisation abusive.
Quels éléments pourraient être touchés en pratique ?
- Activation de la puissance de traction et conditions de démarrage de l’onduleur
- Paramètres de gestion des batteries, notamment les limites de charge et de décharge
- Logique et programmation de la recharge
- Distribution basse tension alimentant les calculateurs et les capteurs
- Systèmes de l’habitacle, comme le chauffage, la ventilation et l’éclairage
Les équipes de sécurité s’attachent à renforcer la protection de ces voies d’accès tout en préservant les données nécessaires à une exploitation sûre et efficace. L’objectif est de maintenir les diagnostics à distance et les mises à jour non critiques, tout en mettant en place des contrôles robustes qui empêchent toute action à distance susceptible d’immobiliser un véhicule sans autorisation locale.
À quoi pourraient ressembler de nouvelles règles ?
Les entreprises de transport, les autorités de régulation et les fournisseurs élaborent des mesures de protection adaptées aux flottes connectées. Elles visent à préserver les avantages de la télémétrie et de l’assistance à distance tout en fermant toute voie d’accès non contrôlée aux systèmes de propulsion. Les clauses contractuelles, les certifications et les dispositifs techniques devront être cohérents afin que les opérateurs gardent le dernier mot sur les éléments qui peuvent accéder au réseau d’un bus, et à quel moment.
- Contrôle local de la connectivité, avec possibilité de désactiver immédiatement l’accès du fournisseur
- Filtrage des mises à jour : les changements de micrologiciel et de configuration sont examinés et signés avant leur installation
- Séparation stricte entre les systèmes de diagnostic et les réseaux critiques pour la sécurité
- Accès fondé sur les rôles et authentification multifacteur pour toutes les sessions à distance
- Journaux inaltérables et audits indépendants des connexions à distance
- Règles claires sur la localisation des données et normes de chiffrement
- Évaluation des risques liés aux fournisseurs dans les appels d’offres, notamment de leurs pratiques de développement sécurisé et de leur capacité à répondre aux incidents
- Tests d’intrusion réalisés par des tiers et certification des plateformes de véhicules connectés
Ce que cela signifie pour les voyageurs et les villes
Les passagers ne devraient constater aucun changement immédiat dans le service. Les bus sont conduits par des humains et ne peuvent pas être pilotés depuis l’extérieur du véhicule. Les opérateurs affirment que les caméras installées dans ces bus ne sont pas connectées à Internet : il n’y a donc pas de risque de transmission d’images en direct. Si un opérateur retire les cartes SIM pour isoler les véhicules, les prévisions d’arrivée en temps réel, les tableaux de bord des flottes et les diagnostics à distance seront dégradés. Les autorités privilégient donc des mesures de protection à plusieurs niveaux qui préservent la circulation des informations utiles au service tout en empêchant les commandes non autorisées.
Les villes doivent trouver un équilibre entre la commodité de la maintenance à distance et la certitude qu’offre un contrôle local renforcé. Couper la connectivité peut réduire les risques, mais aussi nuire à la fiabilité et augmenter les coûts. Une approche équilibrée repose sur une gouvernance solide, la transparence et des contrôles techniques vérifiables, afin que les opérateurs conservent les avantages des flottes connectées sans exposer le groupe motopropulseur aux ingérences extérieures.
À retenir
- Le Danemark audite des centaines de bus électriques fabriqués en Chine après que des tests en Norvège ont révélé un canal d’accès à distance sur des véhicules Yutong.
- Les tests en environnement isolé de Ruter ont montré que le retrait des cartes SIM bloque l’accès à distance, mais désactive aussi les informations en direct et les diagnostics.
- Yutong nie pouvoir contrôler la direction, la propulsion ou le freinage et affirme que les données de l’UE sont stockées à Francfort, avec chiffrement et contrôles d’accès.
- L’agence danoise de protection civile ne signale aucun cas connu de désactivation, mais avertit que des sous-systèmes connectés pourraient être exploités en l’absence de contrôles rigoureux.
- Movia exploite 469 bus électriques chinois, dont 262 véhicules Yutong, et prévoit de renforcer les exigences de cybersécurité dans ses futurs appels d’offres.
- Le principal risque est une perturbation à distance de l’alimentation ou de la gestion des batteries, qui pourrait immobiliser les bus même si les conducteurs conservent le contrôle de la direction et des freins.
- Les mesures envisagées comprennent des coupe-circuits locaux pour la connectivité, le filtrage des mises à jour, la séparation des réseaux, l’authentification multifacteur et des audits indépendants.
- Les opérateurs cherchent à préserver la qualité du service tout en fermant les accès à distance non contrôlés, plutôt qu’à désactiver la connectivité de toute la flotte.