Quitter le paiement par reconnaissance faciale ne signifie pas toujours que la photo est supprimée
Toss conserve les photos originales des visages pendant un an après le départ de ses clients du service FacePay s'ils ont effectué ne serait-ce qu'une transaction. Naver Pay conserve les photos originales pendant 90 jours après la résiliation de FaceSign. Les deux entreprises affirment que ces délais leur permettent de répondre aux réclamations liées à des paiements qui pourraient être déposées après qu'un client a cessé d'utiliser le service.
Sommaire
- Quitter le paiement par reconnaissance faciale ne signifie pas toujours que la photo est supprimée
- Pourquoi les entreprises conservent les images
- La photo et le gabarit biométrique ne relèvent pas du même régime juridique
- Une croissance rapide, mais des chiffres d'inscrits qui divergent
- Les résiliations ont augmenté avec le développement du service
- Dix indemnisations ne signifient pas dix erreurs de reconnaissance
- Les garanties de sécurité ne couvrent qu'une partie du problème
- Les signalements de réclamations et les règles d'indemnisation présentent des lacunes
- La protection de la vie privée est encadrée, mais la norme de conservation reste à définir
- Points clés
Le calendrier de Toss est particulièrement précis : les photos des utilisateurs ayant un historique de transactions sont transférées dans une base de données distincte à 1 h, le lendemain de la résiliation, puis détruites à 10 h le 366e jour. Les photos des utilisateurs qui se sont inscrits mais n'ont jamais effectué de transaction sont détruites immédiatement à leur départ.
Cette distinction est importante, car le retrait du consentement entraîne bien la suppression immédiate d'un autre type de données faciales : les caractéristiques numériques utilisées pour identifier une personne. Toss et Naver Pay suppriment ces gabarits biométriques lorsqu'un utilisateur résilie son inscription au service ou retire son consentement. Une photo originale peut donc être conservée après la suppression du gabarit d'authentification.
La réglementation sud-coréenne distingue les photos ordinaires de visages des informations générées par des procédés techniques pour identifier une personne. La controverse ne porte pas sur le fait que le paiement par reconnaissance faciale échappe entièrement au droit de la vie privée. Elle porte sur la question de savoir si les règles actuelles encadrent suffisamment les photos conservées, la durée de leur conservation et la manière dont les erreurs de paiement doivent être consignées.
Une plainte contestant la politique de conservation de Toss a été déposée auprès du Service de supervision financière en septembre de l'année précédente, selon des informations communiquées par Park Sang-hyuk, député du Parti démocrate. Le récit de cette plainte indiquait qu'elle n'avait toujours pas été résolue environ un an plus tard. Aucune date de résolution n'a été communiquée.
Pourquoi les entreprises conservent les images
Toss affirme que son délai de conservation correspond au temps que mettent généralement les clients à déposer des réclamations liées à un paiement. Naver Pay invoque également la possibilité de réclamations ultérieures concernant des erreurs de paiement pour justifier la conservation des photos pendant 90 jours après le départ d'un utilisateur.
L'écart entre les deux politiques est considérable. Un an représente environ quatre fois les 90 jours de Naver Pay, même si Toss précise que la destruction intervient le 366e jour au lieu de simplement indiquer un nombre de mois. Les informations disponibles ne permettent pas d'établir que l'un ou l'autre de ces délais constitue une norme courante dans le secteur ou une échéance imposée par les autorités de régulation.
Après la résiliation, Toss transfère les images conservées hors de sa base de données active. Il s'agit d'une mesure de sécurisation du stockage, mais pas d'une suppression. Pour un ancien client, le fait essentiel demeure que l'entreprise conserve la photo après la fin de sa relation avec le service de paiement par reconnaissance faciale.
La justification par les réclamations laisse également une question pratique sans réponse : pourquoi conserver la photo originale pendant la durée choisie plutôt que d'autres données de transaction ? Aucune évaluation détaillée expliquant la nécessité d'un an chez Toss ou de 90 jours chez Naver Pay n'est présentée. Les informations disponibles ne font pas non plus état d'une limite légale maximale, propre au paiement, pour la conservation de ces photos.
La photo et le gabarit biométrique ne relèvent pas du même régime juridique
Un gabarit biométrique est une représentation numérique des traits du visage utilisée par un logiciel pour comparer des visages. Il diffère d'une photo ordinaire, même si une photo peut servir à le générer.
Dans le cadre sud-coréen de protection de la vie privée décrit ici, les informations sur les traits du visage générées par des procédés techniques pour authentifier ou identifier une personne donnée constituent des données personnelles sensibles. Des exigences distinctes en matière de consentement et de chiffrement s'appliquent. Une photo prise par un appareil ordinaire constitue une donnée personnelle, mais n'entre pas automatiquement dans cette même catégorie de données sensibles.
Cette distinction explique comment les entreprises peuvent supprimer immédiatement les gabarits d'identification tout en conservant les photos originales. Cela ne signifie pas que les photos ne bénéficient d'aucune protection de la vie privée, ni que toute durée de conservation est automatiquement légale. Cela signifie que les deux types de données sont traités différemment, et que la durée et la justification de la conservation de l'image originale sont au cœur du différend.
Park, le député du Parti démocrate qui soulève la question, a averti que la conservation des photos crée des risques qui dépassent le seul cadre du service de paiement :
En cas de fuite pendant leur stockage, elles pourraient être utilisées à des fins d'authentification sur d'autres services ou dans des deepfakes criminels.
Cette mise en garde porte sur ce qui pourrait se produire après une fuite. Les informations disponibles n'établissent pas que les photos de visages conservées par l'une ou l'autre entreprise aient été exposées ou utilisées dans le cadre de tels crimes.
Une croissance rapide, mais des chiffres d'inscrits qui divergent
Le paiement par reconnaissance faciale associe un visage enregistré à une carte ou à un compte bancaire. Une fois inscrit, un client peut payer en se plaçant devant la caméra d'un terminal, sans sortir de portefeuille ni de smartphone. Le processus est présenté comme durant moins d'une seconde.
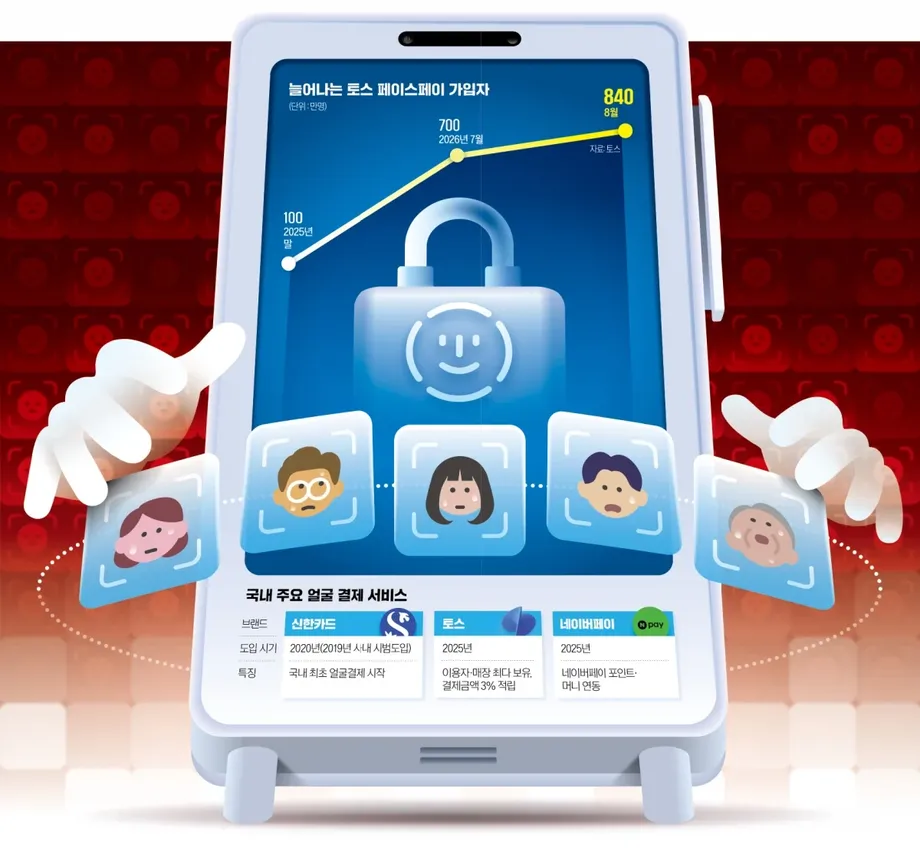
Shinhan Card a lancé le premier service de paiement par reconnaissance faciale en Corée du Sud en 2020. Les débuts ont été difficiles. Toss et Naver Pay ont ensuite développé le marché avec FacePay et FaceSign : Toss proposait des coupons d'inscription d'une valeur de 5 000 ou 10 000 wons, tandis que Naver Pay reliait son service à des points et à des soldes de paiement.
Les chiffres du nombre d'inscrits diffèrent selon les articles. Une source indique que le nombre d'inscriptions à Toss FacePay est passé de 1 million à la fin de l'année précédente à 7 millions en juillet, puis à 8,4 millions en août. Un article distinct daté du 7 octobre 2026 indique que Toss a officiellement lancé FacePay en septembre 2025 et fait état de plus de 7 millions d'inscriptions cumulées en août 2026.
Le chiffre d'octobre étant un seuil minimal, il ne contredit pas nécessairement celui de 8,4 millions. Toutefois, les articles n'expliquent pas si les chiffres reposent sur la même méthode de calcul ou la même date de référence. Les dates relatives du premier article ne sont pas explicitement rattachées à une année civile et ne doivent pas être considérées sans réserve comme identiques à celles de l'article d'octobre.
Dans la première série de chiffres, les inscriptions sont passées de 1 million à 8,4 millions, soit une hausse de 7,4 millions et un total 8,4 fois supérieur au niveau initial. Les données internes de Toss citées dans l'article d'octobre indiquent également qu'environ 60 % des personnes ayant effectivement payé avec FacePay l'ont réutilisé en juin 2026. Les inscriptions et les réutilisations mesurent des réalités différentes : aucun de ces chiffres ne permet donc d'établir combien de clients utilisent régulièrement le service.
Les résiliations ont augmenté avec le développement du service
Selon l'article détaillant le différend sur la conservation des données, les retraits de consentement à FacePay sont passés de 15 176 en avril à 45 605 en mai. Cela représente une hausse de 30 429, et le total de mai est environ trois fois supérieur à celui d'avril.
Ces chiffres montrent une augmentation des demandes de résiliation, mais ne permettent pas d'établir un taux de résiliation. Le nombre comparable d'utilisateurs actifs ou ayant donné leur consentement pour chaque mois n'est pas fourni. Ils n'indiquent pas non plus combien de résiliations étaient spécifiquement motivées par la conservation des images, des préoccupations liées à la vie privée ou des problèmes de paiement.
L'expansion commerciale décrite dans l'article d'octobre 2026 pourrait étendre le paiement par reconnaissance faciale à davantage de situations du quotidien. L'entreprise cherchait à déployer des terminaux dans environ 5 000 supermarchés de petite et moyenne taille et dans 700 points de vente de chaînes de poulet frit. Il s'agit de projets de déploiement, et non d'un décompte confirmé des magasins qui traitent déjà des transactions.
À mesure que le service prend de l'ampleur, la distinction entre l'arrêt de l'authentification des paiements et la suppression de toutes les données associées devient plus importante. Des millions d'inscriptions peuvent coexister avec la suppression immédiate des gabarits des utilisateurs qui partent et la conservation des photos. Une résiliation n'a pas nécessairement le même effet sur chaque catégorie de données détenue par l'entreprise.
Dix indemnisations ne signifient pas dix erreurs de reconnaissance
Toss aurait versé des indemnisations à 10 reprises à la suite de réclamations pour erreur de paiement liées à FacePay. Parmi les cas figurait une situation dans laquelle un employé de magasin aurait appuyé sur le bouton FacePay à la place d'un client, entraînant un paiement.
Toss affirme que l'indemnisation ne signifie pas que chaque cas impliquait un défaut technique ou une erreur dont l'entreprise était responsable. Selon son explication, au début de l'activité, l'entreprise indemnisait les clients avant de déterminer si leurs propres actions avaient contribué au problème.
Dans l'article d'octobre 2026, Toss a déclaré séparément n'avoir reçu aucune demande d'indemnisation pour un dommage lié à la confusion entre le visage d'une personne et celui d'une autre, qui aurait entraîné un prélèvement sur le mauvais compte. Cette déclaration est plus limitée que l'affirmation selon laquelle il n'y aurait eu aucune réclamation liée à des paiements.
Cette distinction est essentielle. Un système peut identifier correctement une personne inscrite tout en sélectionnant quelqu'un qui n'avait pas l'intention de payer. Toss a reconnu que si seul le visage d'un autre utilisateur inscrit apparaît dans le champ de la caméra, le paiement de cet utilisateur peut être traité. Une telle situation diffère d'une confusion entre deux identités par le logiciel.
Des messages circulant sur les réseaux sociaux affirmaient que le compte d'un passant avait été débité ou qu'une photo avait été utilisée pour effectuer un paiement. Il s'agit d'allégations, et non de conclusions techniques vérifiées dans les articles. Il ne faut donc pas confondre les 10 indemnisations, le démenti de l'entreprise concernant des demandes d'indemnisation pour erreur d'identité et le scénario décrit de sélection par la caméra, ni les ramener à un seul décompte d'erreurs de reconnaissance.
Les garanties de sécurité ne couvrent qu'une partie du problème
Toss affirme que la précision de son authentification faciale atteint 99,99 %. Naver Pay indique que la précision de son identification faciale dépasse 99 %. Il s'agit de chiffres communiqués par les entreprises. En l'absence de conditions de test, de définitions communes ou de résultats d'évaluations indépendantes, ils ne permettent pas de comparer directement les deux services.
Les deux services décrivent plusieurs étapes de sécurité, notamment la détection du visage, le contrôle de la qualité de l'image, la vérification de l'absence de manipulation, la correspondance des identités et la détection des transactions inhabituelles. La détection du caractère vivant vérifie que la caméra voit une personne réelle et non une photo ou une vidéo. Un système de détection de la fraude examine les transactions pour repérer les comportements suspects.
Toss décrit également un modèle permettant de distinguer des visages similaires et une authentification secondaire dans certains cas, notamment celui de jumeaux identiques. Les consignes destinées aux clients de Naver Pay indiquent qu'un paiement peut échouer si plusieurs visages apparaissent simultanément dans le champ de la caméra.
Ces mesures répondent à des risques différents. Les contrôles de présence réelle visent les tentatives d'utilisation d'une image à la place d'une personne. La comparaison des identités vérifie qui est la personne. Aucune de ces descriptions ne permet à elle seule d'établir que la personne sélectionnée par la caméra avait l'intention d'autoriser l'achat.
Les entreprises indiquent également que les données faciales sont chiffrées et converties en caractéristiques numériques. Toss affirme que les données liées aux visages sont stockées dans un environnement isolé du réseau et que les données originales non chiffrées sont détruites. Cette déclaration ne signifie pas que chaque photo originale est immédiatement supprimée : des photos chiffrées peuvent toujours être conservées en vertu de la politique applicable après résiliation.
Les signalements de réclamations et les règles d'indemnisation présentent des lacunes
Les informations du Service de supervision financière transmises au bureau de Park recensaient six réclamations concernant des paiements par reconnaissance faciale sur la période de l'année précédente. Ce chiffre ne peut pas être directement comparé aux 10 indemnisations de Toss. Le premier décompte porte sur les réclamations reçues par un organisme de régulation ; le second, sur les cas où une entreprise a versé une indemnisation.
Les erreurs de paiement par reconnaissance faciale ne figureraient pas non plus dans les statistiques officielles des incidents de l'organisme de régulation, car leur classification ne les soumet pas à cette obligation de signalement. L'absence d'un incident dans ces statistiques ne permet donc pas d'établir qu'aucune réclamation n'a été déposée.
La distinction juridique porte sur l'autorisation. Selon l'article consacré à la loi sur les transactions financières électroniques, la catégorie d'indemnisation pertinente pour les incidents de paiement frauduleux concerne les transactions effectuées par un tiers non autorisé. Une erreur de paiement ne relevant pas d'un tel détournement par un tiers n'est pas automatiquement considérée comme un incident de cette nature.
Toss affirme appliquer une politique d'indemnisation intégrale des pertes résultant de transactions frauduleuses. Naver Pay propose une procédure distincte auprès de son service client aux utilisateurs qui signalent un paiement FaceSign qu'ils n'ont pas effectué. Ces dispositifs ne prouvent pas que tous les paiements contestés relèvent du même statut juridique ou recevront la même réponse.
La question qui reste en suspens est celle de la classification cohérente d'un paiement qui identifie correctement une personne, mais débite quelqu'un qui n'avait pas l'intention de payer. Les articles ne font état d'aucune nouvelle catégorie de signalement définitive, décision réglementaire ou audience prévue pour trancher cette question.
La protection de la vie privée est encadrée, mais la norme de conservation reste à définir
La Commission de protection des informations personnelles a mené en mars 2024 un examen préalable de conformité du service de paiement par reconnaissance faciale de Toss. Cet examen portait sur le traitement des données personnelles dans le cadre d'un processus comparant un visage vérifié lors de l'inscription initiale à un visage capturé par un terminal de paiement. Il montre que le service a fait l'objet d'un examen au regard de la vie privée avant la date de lancement officiel mentionnée dans l'article d'octobre 2026.
Une intervention distincte illustre une autre approche de la conservation des images. En mai de l'année mentionnée dans l'article sur la conservation des données, la commission a recommandé que les photos originales et les informations faciales utilisées pour l'activation d'un téléphone portable soient détruites immédiatement après la comparaison. Cette recommandation concerne l'activation des téléphones, et non un délai de conservation contraignant pour les paiements par reconnaissance faciale.
Voici les principales dates et évolutions :
- 2020 : Shinhan Card lance le premier service de paiement par reconnaissance faciale en Corée du Sud.
- Mars 2024 : La Commission de protection des informations personnelles examine les modalités envisagées par Toss pour protéger la vie privée dans le cadre du paiement par reconnaissance faciale.
- Septembre 2025 : Toss lance officiellement FacePay, selon l'article daté du 7 octobre 2026.
- Juin 2026 : Selon les données internes de Toss, le taux de réutilisation atteint environ 60 % parmi les personnes ayant effectué un paiement avec FacePay.
- Août 2026 : Toss fait état de plus de 7 millions d'inscriptions cumulées dans l'article d'octobre ; un autre article donne le chiffre de 8,4 millions pour août sans préciser explicitement l'année.
Les comparaisons internationales doivent également être faites avec prudence. Les restrictions imposées à la reconnaissance faciale par la police et les organismes publics dans des villes comme San Francisco concernent des usages différents du paiement dans les commerces privés. Le règlement général sur la protection des données de l'Union européenne impose des conditions strictes au traitement biométrique à des fins d'identification, mais les articles ne mentionnent pas de délai étranger de conservation des photos directement comparable aux politiques de Toss et de Naver Pay.
Park a appelé à la définition de délais de conservation explicites et de normes de gestion pour les photos de visages, ainsi qu'à un suivi plus étroit des réclamations liées aux paiements. Aucun calendrier législatif, aucune révision de la politique des entreprises et aucune décision réglementaire ne sont mentionnés. Les faits immédiats sont les suivants : les utilisateurs peuvent mettre fin à leur consentement à l'authentification alors qu'une photo originale reste stockée, et les litiges liés aux paiements ne relèvent pas tous du même système officiel de signalement.
Points clés
- Toss conserve les photos originales des utilisateurs ayant effectué au moins une transaction après leur résiliation, et les détruit à 10 h le 366e jour.
- Toss supprime immédiatement les photos des utilisateurs qui n'ont jamais effectué de transaction. Naver Pay conserve les photos originales pendant 90 jours après la résiliation.
- Les deux entreprises suppriment immédiatement les gabarits biométriques d'identification lorsque les utilisateurs résilient leur inscription ou retirent leur consentement.
- Toss aurait indemnisé des clients dans 10 cas de réclamation liée à un paiement, mais affirme que ceux-ci ne correspondent pas tous à des défaillances techniques.
- Le Service de supervision financière a recensé six réclamations sur la période décrite. Les erreurs de paiement par reconnaissance faciale ne figurent pas dans ses statistiques officielles des incidents.
- Les chiffres du nombre d'inscrits diffèrent selon les articles, tant pour août que pour les dates mentionnées ; ils ne permettent donc pas d'établir un total pleinement comparable.
- Aucun plafond de conservation des photos propre au paiement ni aucune échéance pour résoudre le différend sur la politique de conservation ne sont mentionnés.